
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-57517-CWP — Scenario di vulnerabilità di Control Web Panel (CWP) correlato a CVE-2026-57517 | Kitploit

Strumenti/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

Scenario di vulnerabilità di Control Web Panel (CWP) correlato a CVE-2026-57517

Vedi Repository
504 mesi faNon ancora revisionato
Sito web
Condividi

CVE-2026-57517 CWP Exploit

Questo repository contiene uno strumento proof-of-concept basato su Go per testare uno scenario di vulnerabilità noto di Control Web Panel (CWP) correlato a CVE-2026-57517. L'implementazione prende di mira un percorso di SQL injection cieca e include la distribuzione opzionale di una webshell e un flusso di esecuzione dei comandi per scopi autorizzati di valutazione della sicurezza.

Panoramica

Il progetto è pensato per aiutare ricercatori di sicurezza e tester autorizzati a:

  • rilevare una potenziale esposizione CWP
  • testare un host target vulnerabile in un ambiente controllato
  • distribuire una webshell temporanea quando la condizione è presente
  • eseguire comandi e raccogliere l'output
  • generare report di testo live e report JSON

Struttura del progetto

  • exploit_cwp.go - implementazione principale in Go
  • go.mod - definizione del modulo e versione di Go
  • README.md - documentazione del progetto

Requisiti

  • Go 1.22 o successivo
  • Accesso di rete all'host target
  • Un'autorizzazione valida per testare il sistema target

Compilazione del progetto

Dalla radice del repository, esegui:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

Questo produrrà un binario eseguibile chiamato exploit_cwp.
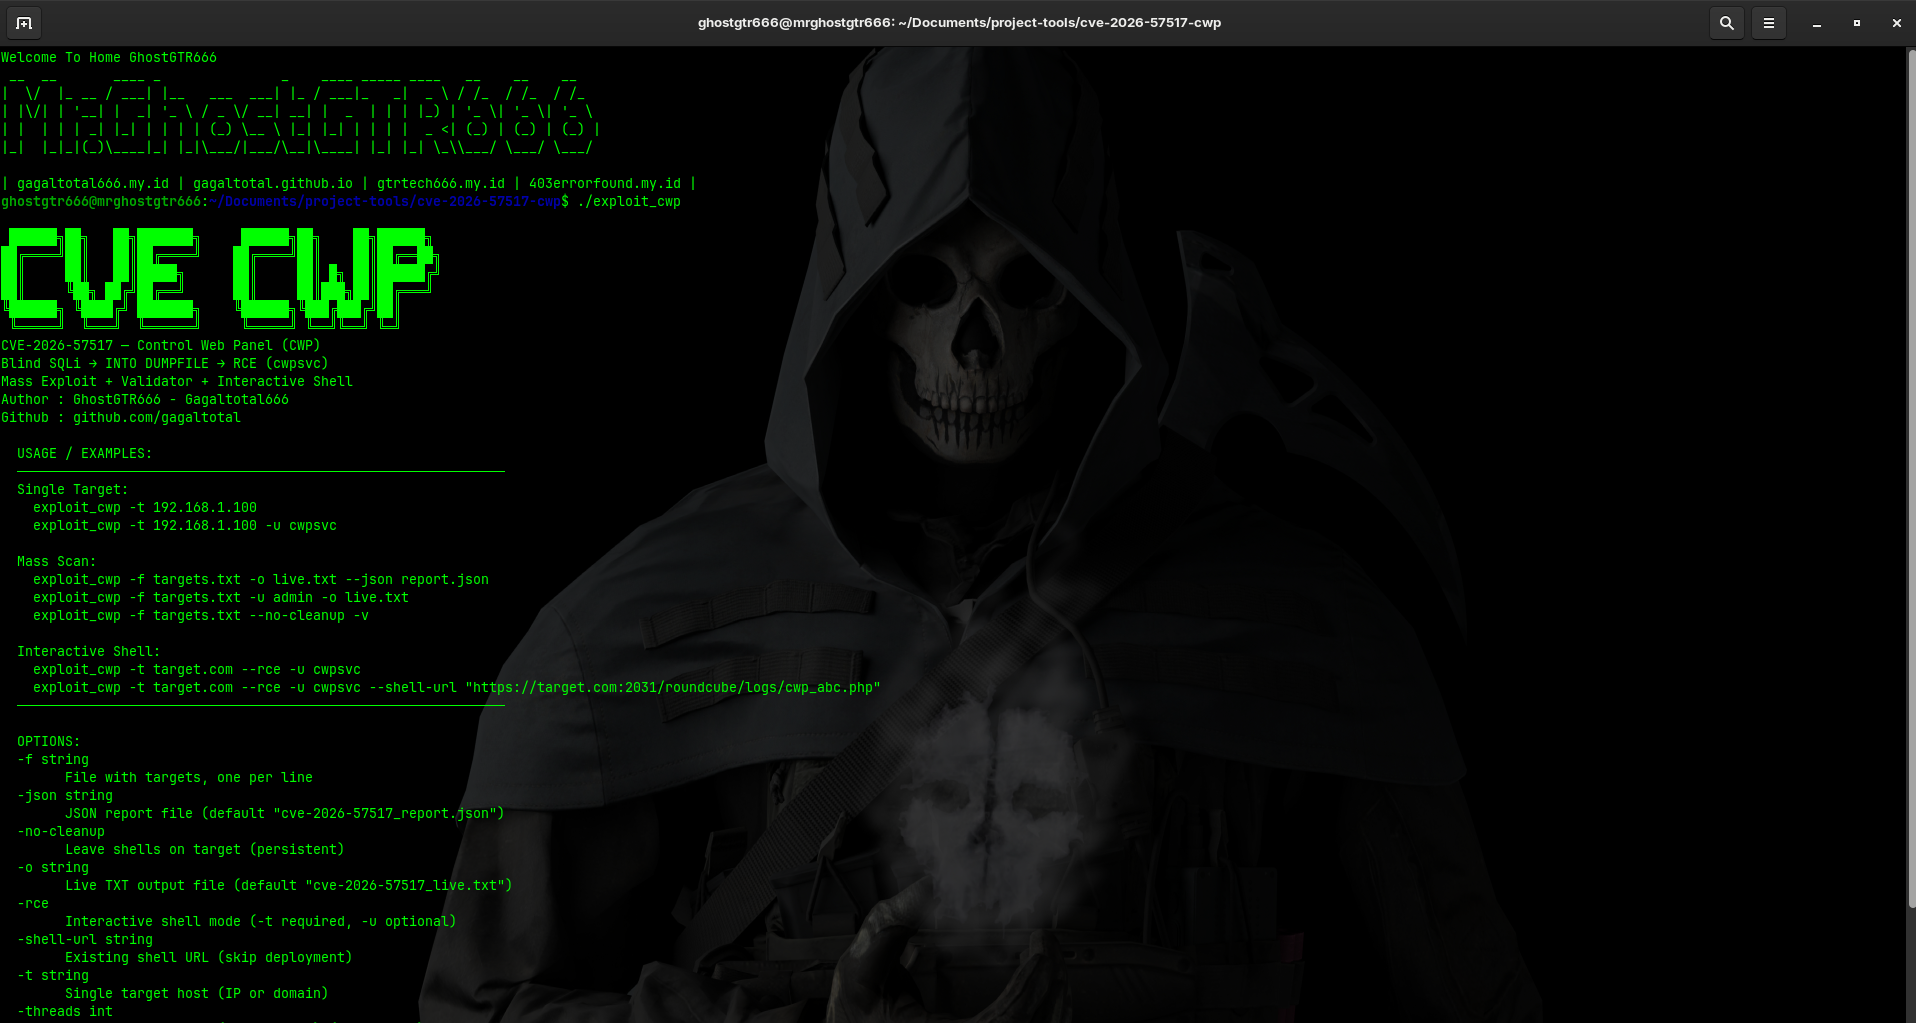
Utilizzo

Cattura dello schermo

Target singolo

./exploit_cwp -t target.example.com

Più target da un file

./exploit_cwp -f targets.txt -o live.txt --json report.json

Modalità shell interattiva

./exploit_cwp -t target.example.com --rce -u cwpsvc

Opzioni comuni

  • -t : singolo host target o indirizzo IP
  • -f : file contenente i target, uno per riga
  • -u : nome utente noto da usare al posto dell'enumerazione automatica
  • -threads : numero di worker concorrenti
  • -timeout : timeout HTTP in secondi
  • -no-cleanup : lascia la shell distribuita sul target
  • -rce : abilita la modalità shell interattiva
  • -shell-url : usa direttamente un URL di shell esistente
  • -v : abilita l'output dettagliato
  • -o : percorso per il report di testo live
  • --json : percorso per il report JSON

File di output

Lo strumento può generare:

  • un report di testo live per una rapida revisione
  • un report JSON strutturato per l'automazione o l'analisi successiva

Avviso di sicurezza

Questo strumento è destinato esclusivamente a test di sicurezza e ricerche autorizzati. Usalo solo su sistemi che ti è stato esplicitamente consentito di valutare. I manutentori non approvano né supportano accessi non autorizzati o attività illecite.

Esclusione di responsabilità

Il codice in questo repository è fornito a scopo educativo e di difesa della sicurezza. L'uso improprio di questo software potrebbe violare leggi e regolamenti applicabili.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




