
Rapporto di validazione per la PoC RoguePlanet Microsoft Defender in un ambiente di laboratorio Windows 11 controllato, incluse note di compilazione, risultati del rilevamento di Defender, valutazione del rischio e raccomandazioni per la mitigazione.

Questo rapporto riguarda la convalida del Proof of Concept RoguePlanet descritto pubblicamente e relativo a Microsoft Defender. La tecnica descritta è stata presentata dai media il 10 giugno 2026 come una escalation di privilegi locale (LPE), in cui un utente locale può ottenere privilegi NT AUTHORITY\SYSTEM. Le descrizioni pubbliche indicavano che il meccanismo utilizza funzioni impiegate da Microsoft Defender durante la gestione o la scansione di un file.
Lo scopo del test era determinare se l'exploit potesse essere preparato ed eseguito in un ambiente di laboratorio controllato, e osservare come i meccanismi di protezione di Microsoft Defender si comportano su un sistema Windows 11 aggiornato. Il rapporto copre l'ambiente di test, lo stato degli aggiornamenti, la configurazione di Microsoft Defender, la preparazione dell'ambiente di compilazione, il risultato della compilazione, la risposta di Defender e le raccomandazioni per la riduzione del rischio.
Il test è stato orientato alla ricerca ed è stato eseguito localmente su una workstation di test dedicata. I risultati devono essere interpretati come una valutazione del comportamento di un artefatto specifico e di una configurazione ambientale specifica, non come una piena conferma della resistenza a tutte le possibili varianti di questa tecnica.
Fonti citate nel materiale analizzato:
Articolo:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Repository PoC pubblico:
Fonte dell'installer MSYS2:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Fonte di Visual Studio:
Il PoC è stato eseguito su una workstation client operante al di fuori di un dominio Active Directory, nel gruppo di lavoro WORKGROUP. Il sistema operativo installato sulla workstation era Microsoft Windows 11 Home, versione 25H2, architettura a 64 bit.
| Parametro | Valore |
|---|---|
| Nome sistema | Microsoft Windows 11 Home |
| Edizione | Home |
| Versione sistema | 25H2 |
| Versione OS | 10.0.26200 |
| Numero build | 26200 |
| Architettura | x64 / 64-bit |
| Tipo di installazione | Client / Workstation |
| Nome host | LAPTOP-80LPIEH2 |
| Produttore dispositivo | Lenovo |
| Modello dispositivo | Lenovo Legion Slim 5 16IRH8 |
| Processore | 12th Gen Intel(R) Core(TM) i5-12450H |
| RAM | 32 GB |
Il giorno in cui è stato eseguito il PoC, il sistema aveva installato gli aggiornamenti di sicurezza di giugno 2026, nonché aggiornamenti precedenti di maggio e aprile 2026. Ciò significa che il test è stato eseguito su un sistema Windows 11 25H2 aggiornato, build 26200, dopo l'installazione delle ultime patch di sicurezza disponibili alla data del test.
| HotFixID | Tipo di aggiornamento | Data di installazione |
|---|---|---|
| KB5094135 | Aggiornamento di sicurezza | 10.06.2026 |
| KB5094126 | Aggiornamento di sicurezza | 10.06.2026 |
| KB5087051 | Aggiornamento | 14.05.2026 |
| KB5092762 | Aggiornamento di sicurezza | 13.05.2026 |
| KB5054156 | Aggiornamento | 28.04.2026 |
Microsoft Defender Antivirus era attivo sulla workstation utilizzata per il test ed era in esecuzione in modalità normale. Il servizio di protezione era in esecuzione e abilitato, e la protezione antivirus, antispyware, il monitoraggio del comportamento e la protezione in tempo reale erano attivi.
| Parametro | Valore |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normale |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
Il giorno del test, le firme di Microsoft Defender erano aggiornate. Le firme antivirus, antispyware e NIS erano state aggiornate il 10.06.2026 alle 13:27:32.
| Tipo di firma | Versione | Data ultimo aggiornamento |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
L'ultima scansione rapida è stata eseguita il 08.06.2026 tra le 15:00:36 e le 15:01:58, utilizzando la versione delle firme 1.451.323.0. Una scansione completa non era stata eseguita in precedenza o la sua cronologia non era disponibile, come indicato dal valore FullScanAge di 4294967295 e dall'assenza di orari di inizio e fine della scansione completa.
Il primo tentativo di compilare il codice dal repository GitHub si è concluso con un errore causato dalla mancanza dell'header winternl.h. Il messaggio indicava che il sistema non disponeva del set completo di intestazioni Windows SDK richieste dal codice analizzato.

Figura 1. Errore di header winternl.h mancante durante il primo tentativo di compilazione.
Il codice faceva riferimento anche ad altri header relativi all'API Windows e all'API NT, tra cui windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h e bcrypt.h. Per questo motivo, è stato necessario preparare un ambiente di compilazione più completo e installare i componenti SDK appropriati.
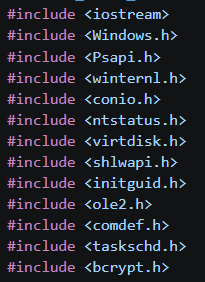
Figura 2. Frammento dell'elenco degli header richiesti dal codice analizzato.
Inizialmente, MSYS2/MinGW-w64 è stato utilizzato per preparare l'ambiente di compilazione. Questo ambiente fornisce strumenti GNU per Windows, inclusi i compilatori gcc e g++. I pacchetti in MSYS2 sono gestiti tramite pacman, che svolge un ruolo simile ad apt sui sistemi Linux o a winget su Windows.
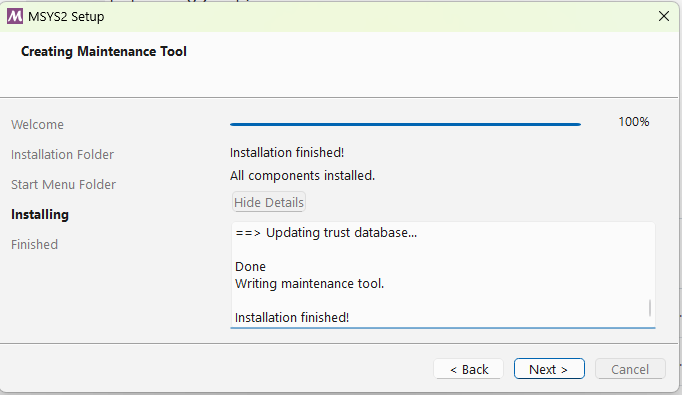
Figura 3. Completamento dell'installazione di MSYS2.
