Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
reburp — Un'estensione di Burp Suite che espone l'intera API Montoya come API REST locale, con Swagger UI | Kitploit
Strumenti/GitHubGitHub/forefy/reburp
Scanner di VulnerabilitàProxy Web e IntercettazioneScripting e AutomazioneTest di Sicurezza delle APISicurezza WebFuzzingPenetration TestingUtilità e FrameworkRed TeamingSicurezza dell'IA
GitHub
1361420723 giorni faRevisionato da Kitploit
forefy/reburp

reburp

Un'estensione di Burp Suite che espone l'intera API Montoya come API REST locale, con Swagger UI
Vedi Repository
Condividi

reburp

reburp

L'API/MCP di Burp è LIMITATA - reburp è un'estensione di Burp Suite che espone l'intera Montoya API come API REST openapi servita localmente, ottimizzata per i tuoi agenti AI.

reburp releases Build reburp code size reburp commit activity GitHub last commit Issues Forefy Twitter

Issues | Discussions

Cos'è reburp

reburp trasforma Burp Suite in qualcosa che puoi scriptare. Si carica come estensione Java e serve la Montoya API tramite un'API REST HTTP su http://127.0.0.1:9090, con una specifica OpenAPI e Swagger UI. Qualsiasi cosa faresti cliccando in Burp - leggere la cronologia del proxy, inviare una richiesta, modificare lo scope, avviare una scansione, decodificare un token - diventa una chiamata JSON che un agente o una riga curl possono effettuare.

Si abbina alla skill per agenti burp-interaction così un assistente AI può pilotare Burp direttamente.

  • Cosa sblocca reburp
  • Installazione
  • Caricamento in Burp Suite
  • Documentazione API
  • Endpoint
  • Avvio rapido
  • Sicurezza
  • Copertura API
  • Note
  • Contribuire

Cosa sblocca reburp

Funzionalità di Burp che il tuo agente può ora pilotare via REST:

  • Scanner - avvia un audit attivo o una scansione, interrompi un'attività in esecuzione, estrai il report
  • Intruder e motore di richieste - fuzzing, più un motore ad alto throughput in stile Turbo Intruder (accoda, pausa, riprendi, annulla)
  • Site map del target - itera e cerca nell'intero albero del target, non solo nella cronologia del proxy
  • WebSockets - apri una connessione e invia frame di testo/binari, non solo leggere la cronologia
  • Strumenti di engagement - genera un PoC CSRF, scopri contenuti, trova riferimenti, invia al decoder
  • Test dei controlli di accesso - riproduci una richiesta con e senza il suo token e confronta le risposte, in stile Autorize (BOLA/BFLA)
  • BChecks e Bambda - importa regole di scansione personalizzate, costruisci catene di filtri, solleva issue personalizzate
  • La finestra di Burp stessa - catturala come screenshot, cambia scheda (incluse le sotto-schede delle estensioni) e clicca, digita o seleziona qualsiasi elemento visibile, menu contestuale o finestra di dialogo via REST, senza bisogno di accessibilità del sistema operativo o cattura dello schermo

Installazione

Scarica l'ultimo reburp-*.jar da Releases, oppure compilalo dai sorgenti (richiede Java 17+).

Compatibilità

Ogni release di reburp è compilata per una versione minima di Burp Suite (Montoya). Su una versione di Burp più vecchia, scarica il jar corrispondente da Releases.

reburpBurp Suite (Montoya) minimo
1.1.152026.7
1.1.142026.7
1.1.132026.7
1.1.122026.7
1.1.112026.7
1.1.102026.7
1.1.92026.7
1.1.82026.7
1.1.72026.7
1.1.62026.7
1.1.52026.7
1.1.42026.7
1.1.32026.7
1.1.22026.7
1.1.12026.7
1.1.02026.7
1.0.x2025.12

Compilazione dal codice sorgente

git clone https://github.com/forefy/reburp.git
cd reburp
./gradlew shadowJar
# Output: build/libs/reburp.jar  (plus a versioned copy, reburp-<version>.jar)

Carica reburp.jar invece della copia con versione. Burp ricarica un'estensione dal percorso da cui è stata caricata, e il nome con versione cambia a ogni rilascio, quindi quello senza versione continua a ricaricarsi dopo un aggiornamento invece di lasciarti silenziosamente sulla build precedente.

Se il tuo JAVA_HOME non è impostato, puntalo al tuo JDK:

JAVA_HOME=/path/to/jdk17 ./gradlew shadowJar

Caricamento in Burp Suite

  1. Apri Burp Suite → Extensions → Installed → Add
  2. Tipo di estensione: Java
  3. File dell'estensione: build/libs/reburp.jar (o il file reburp-*.jar scaricato dalle Releases)
  4. Fai clic su Next - l'estensione si avvia automaticamente sulla porta 9090

Nella scheda reburp di Burp viene mostrata ogni chiamata REST nel momento in cui avviene.
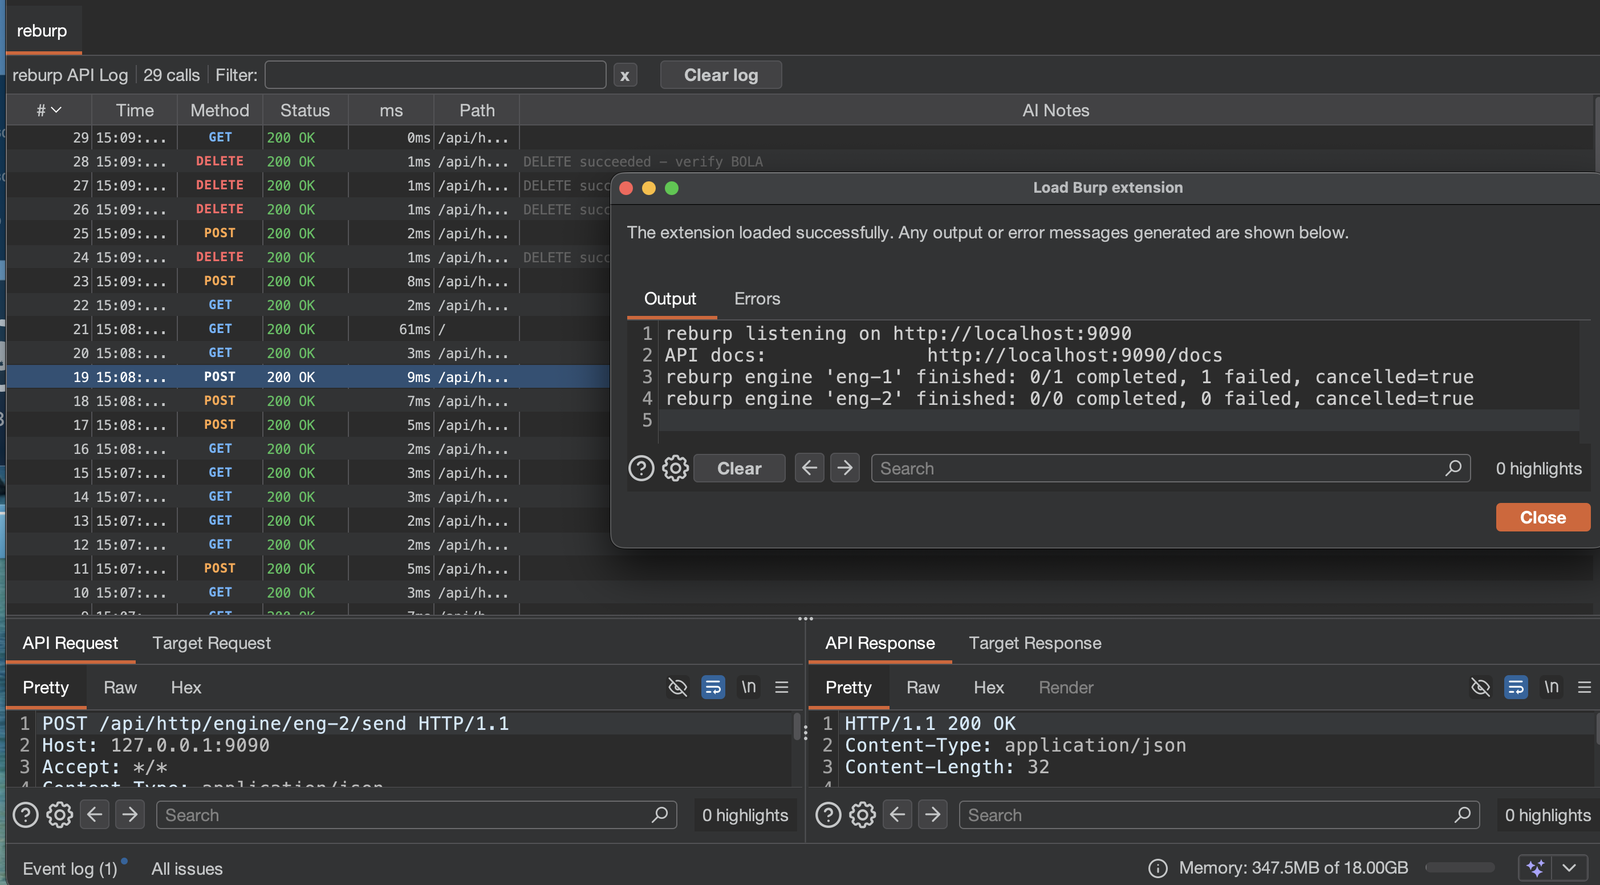
La scheda reburp in Burp Suite: un API Log delle chiamate GET, POST e DELETE con metodo, stato, tempistica, host di destinazione, percorso e note AI; una barra dei filtri con un selettore di campo, un'opzione Bodies, un interruttore In scope only e un pulsante Export; e, in basso, la richiesta e la risposta di destinazione della chiamata selezionata

Ogni riga corrisponde a una chiamata REST. Selezionandola vengono mostrate la richiesta e la risposta API, oltre alla richiesta e alla risposta che reburp ha inviato alla destinazione per tuo conto.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →