Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Aether — Agente di ricerca OSINT e security basato sull'IA che costruisce un knowledge graph live a partire da dati pubblici, con strumenti di recon inclusi e playbook di sicurezza offensiva per indagini autorizzate. | Kitploit
Strumenti/GitHubGitHub/fknmega/aether
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniCTFPenetration TestingApprendimento e FormazioneRisorse CurateSicurezza dell'IA
GitHubfknmega/aether

Aether

Agente di ricerca OSINT e security basato sull'IA che costruisce un knowledge graph live a partire da dati pubblici, con strumenti di recon inclusi e playbook di sicurezza offensiva per indagini autorizzate.

185421345 giorni faRevisionato da Kitploit
Condividi
Vedi Repository
Sito web
Aether

Aether

Un'analista OSINT guidata dall'IA che vive sul tuo desktop.

Dalle un nome, un'email, uno username, un dominio o una foto. Apre un caso, esegue il target sul web aperto, legge i metadati, mappa l'infrastruttura e disegna tutto ciò che trova in un knowledge graph che cresce mentre lo guardi. Funziona su macOS e Windows, con la potenza di Claude, ChatGPT, Gemini o un modello locale tuo.

https://aetheria.tools/

https://aetheria.tools/

https://aetheria.tools/

https://aetheria.tools/

https://aetheria.tools/


Join the Discord   Sponsor


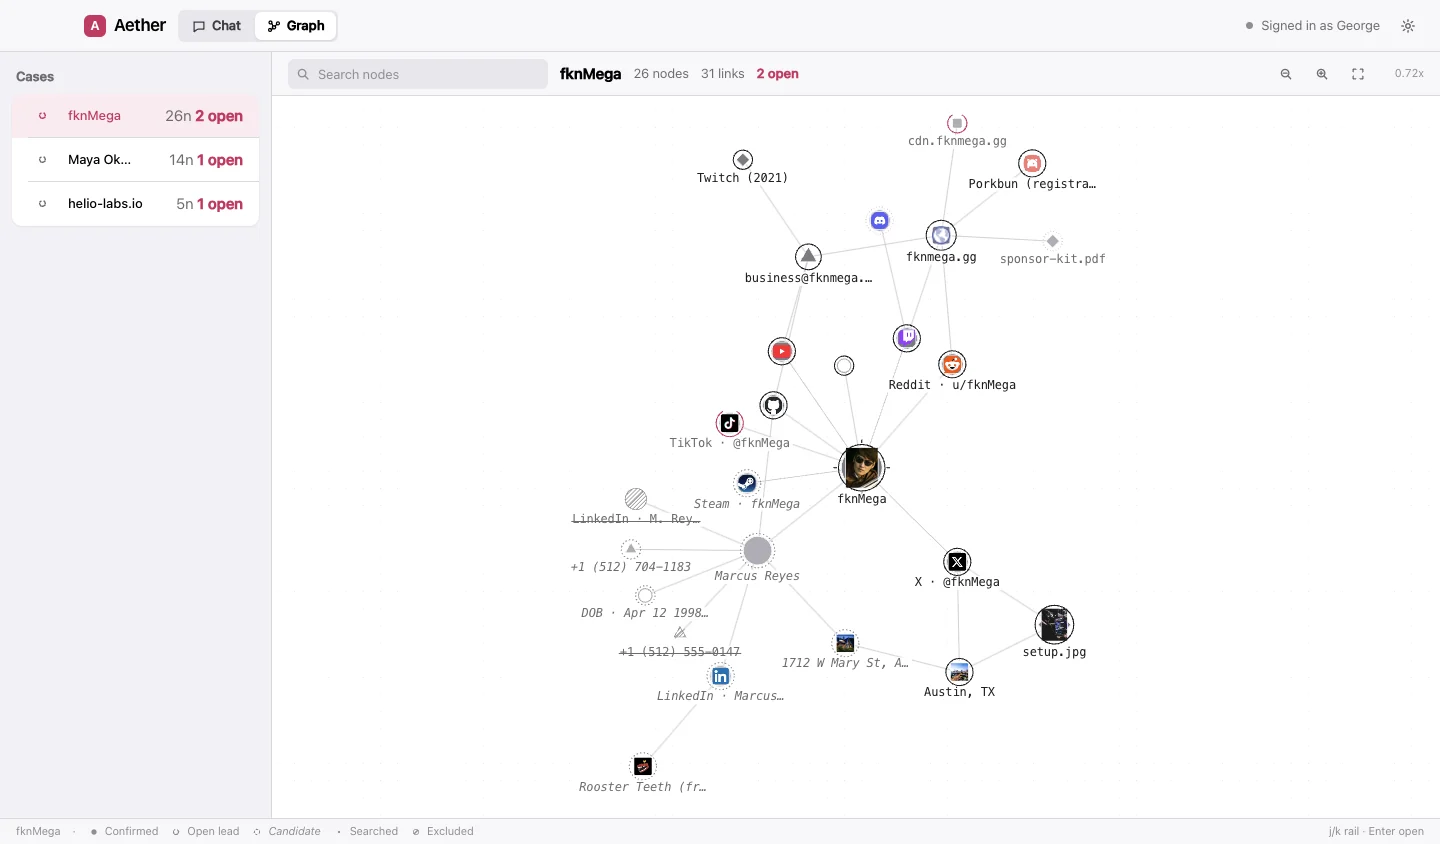
Il knowledge graph di Aether sul caso fknMega


macOS Windows Electron AI-driven MIT

Funziona con Claude, ChatGPT, Gemini o un tuo modello locale

Claude  ·  ChatGPT e qualsiasi endpoint compatibile con OpenAI  ·  Gemini  ·  Ollama (completamente locale, nulla lascia la tua macchina)


per favore non usarla per doxxare gli innocenti >:(

Sul serio. Aether è per persone e sistemi che ti è effettivamente consentito esaminare: la tua esposizione, chi ti ha chiesto di controllare la sua, e macchine lab o CTF di tua proprietà. Legge solo ciò che è già pubblico o mostrato da una piattaforma. Non aggirerà l'autenticazione, non supererà il rilevamento bot, non farà phishing né prenderà il controllo di account, e questi limiti sono integrati nel suo funzionamento. Puntala su uno sconosciuto che non hai alcun motivo di investigare e il cattivo sei tu, non lei. Comportati normalmente.


Com'è usarla

Affidi un selettore ad Aether e lei si mette al lavoro, redigendo ciò che trova invece di sparare risposte in chat. Ogni strumento che esegue compare come riga numerata in un registro delle prove che resta legato al turno — così un risultato ha un indirizzo che puoi citare in seguito, come 02.1. Nel momento in cui trova qualcosa lo scrive nel grafo, poi ne cambia lo stato man mano che lo conferma o lo esclude.

Il grafo codifica il significato invece di decorarlo. La forma è il tipo di selettore — cerchi per l'identità, quadrati per l'infrastruttura, rombi per gli artefatti, triangoli per i dettagli di contatto. L'anello è lo stato: un anello pieno è confermato, un anello spezzato a mezzogiorno è un'indagine aperta, tratteggiato è un candidato, e un nodo escluso è tratteggiato e barrato. Il carattere tondo è stabilito, il corsivo è provvisorio. Tutto sopravvive a uno screenshot in scala di grigi, e tutto si legge allo stesso modo in entrambi i temi. I nodi portano anche immagini reali: un volto su una persona, il favicon del sito su un account, la foto stessa su un nodo foto.
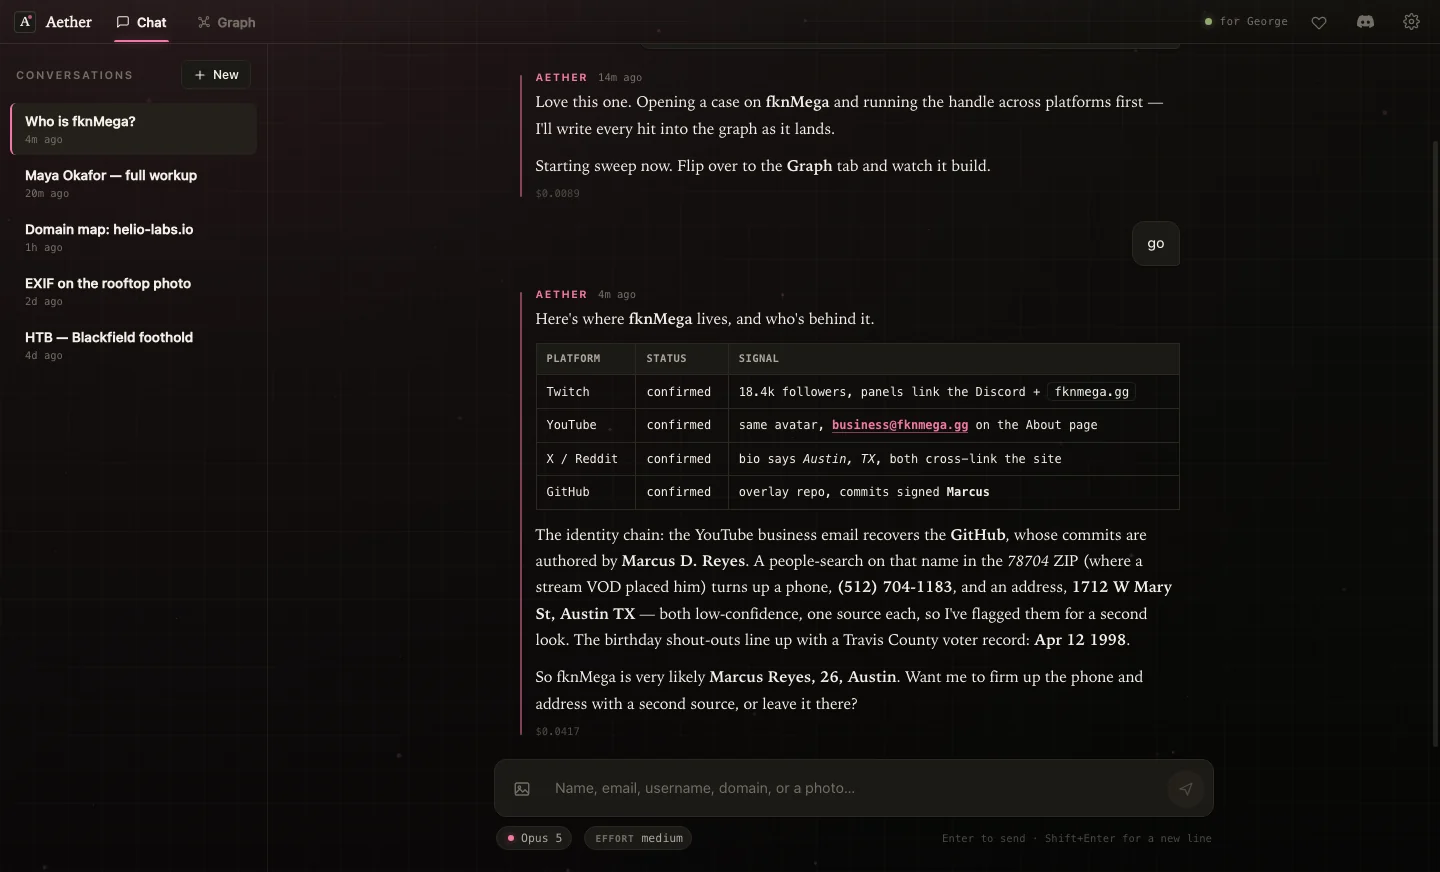
La trascrizione, con ogni turno numerato
Ogni turno è numerato e ogni chiamata a uno strumento è sotto-numerata al di sotto. Le tue parole sono mantenute verbatim in mono; il suo report è composto in sans contro una linea di margine.


Un nodo selezionato sul knowledge graph
Selezionare un nodo lo racchiude tra parentesi, traccia un mirino attraverso di esso, illumina il suo intorno e fa scendere tutto il resto di un gradino di valore.


Il grafo della conoscenza nel tema chiaro
Un tema chiaro di prima classe, non un tema scuro invertito. La tela è disegnata dagli stessi token del resto dell'app, quindi si ridisegna istantaneamente quando il tema cambia.


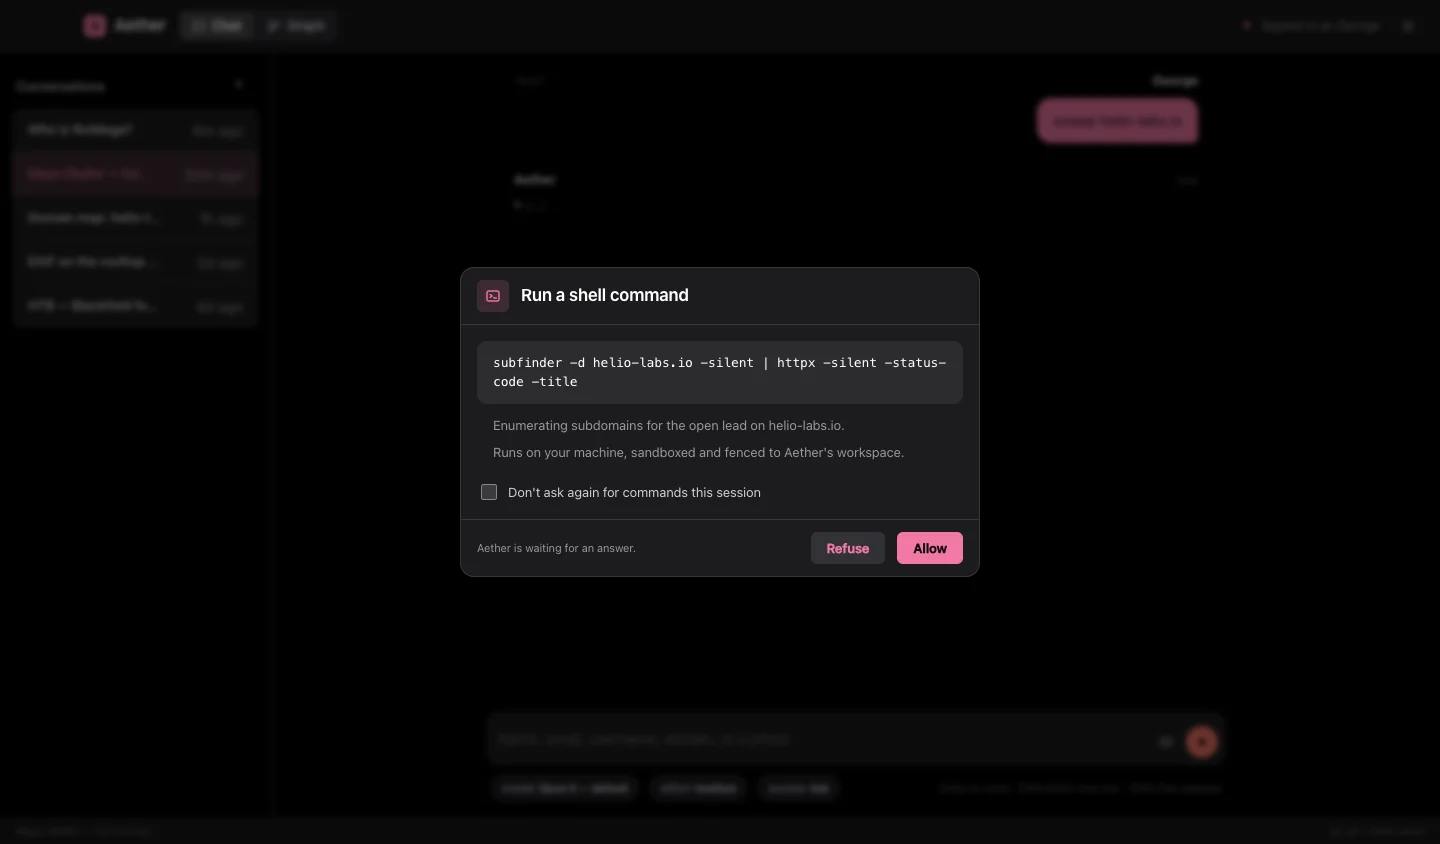
Aether che chiede di eseguire un comando shell
Al livello di accesso predefinito, Aether chiede — qualunque sia il modello in uso. Il comando esatto è mostrato per intero, mai troncato, perché una decisione presa su un'ellissi non è una decisione informata. Il livello stesso si trova nella chat accanto al modello; Shift+Tab alterna Safe e Ask.


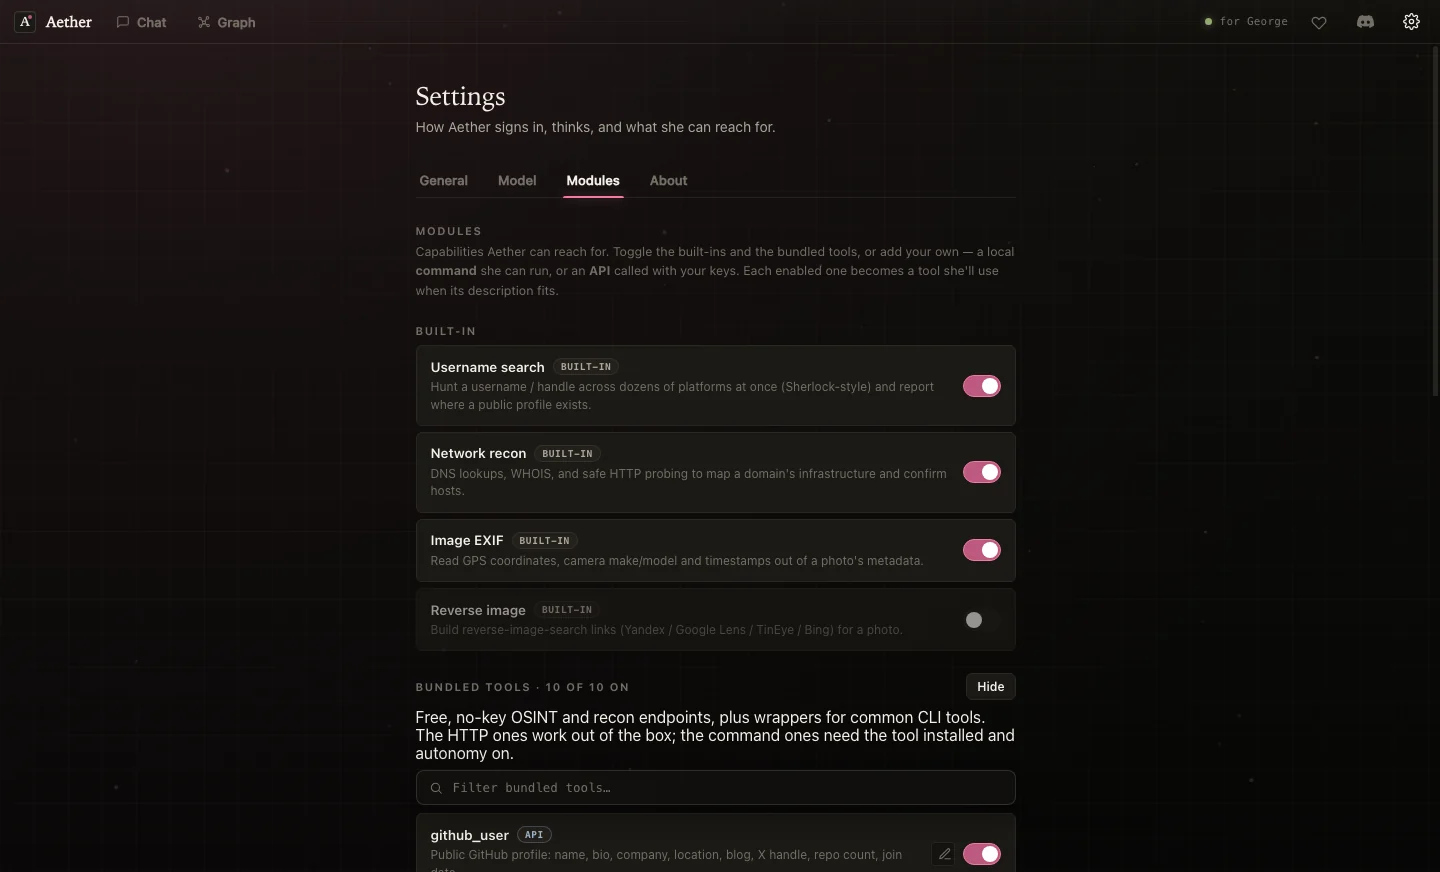
Moduli
Un unico elenco, raggruppato in base alla domanda a cui risponde ciascuna capacità. L'interruttore indica che la vuoi — se richiede l'installazione di un programma, attivarlo lo installa prima.


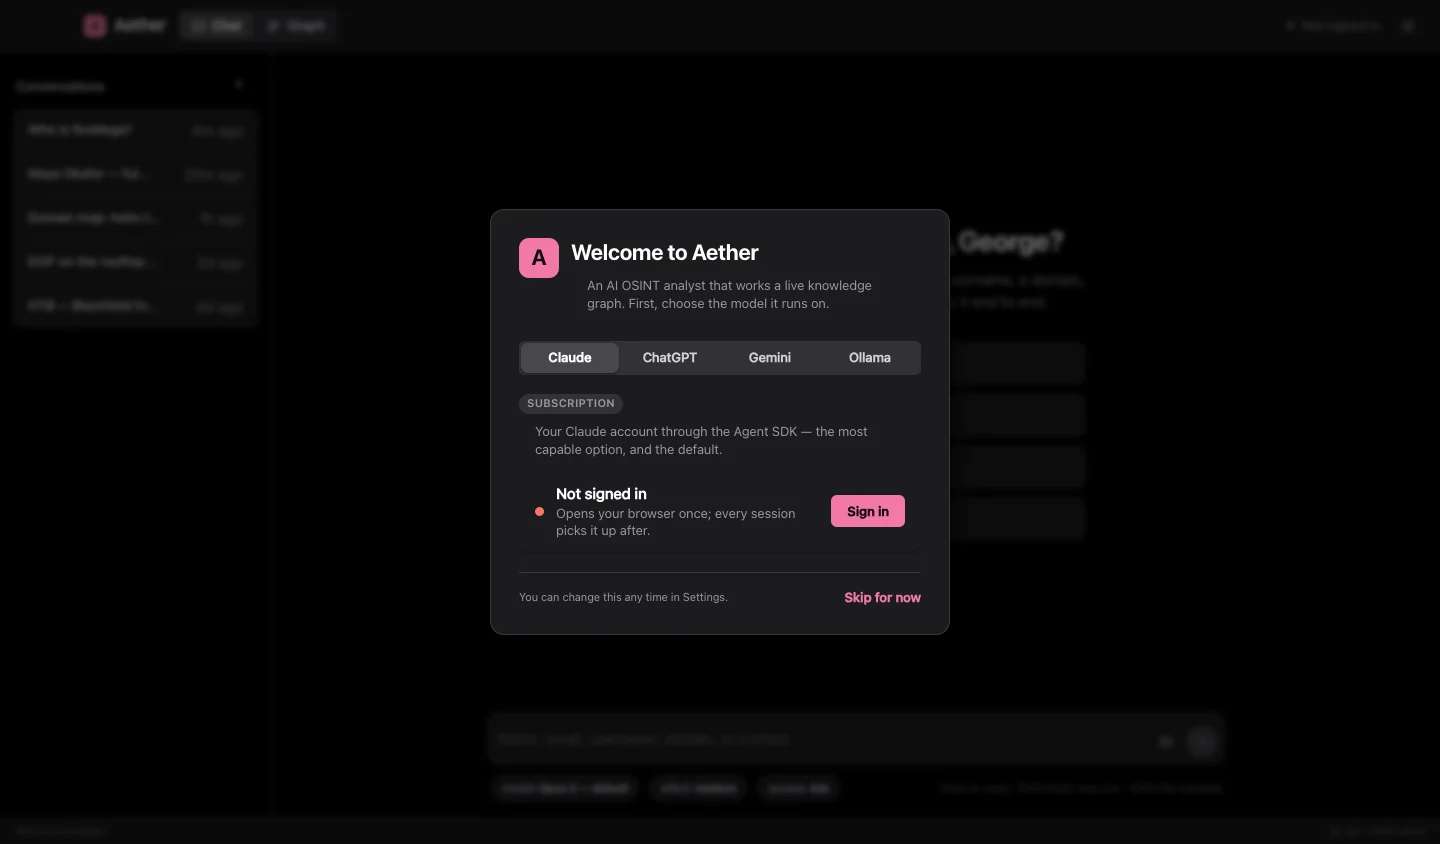
Scelta di un provider di modelli al primo avvio
Il primo avvio chiede una sola cosa: quale modello. Claude, ChatGPT, Gemini o un Ollama locale — configura quello che scegli direttamente lì, e la schermata si fa da parte nel momento in cui quel backend è raggiungibile.


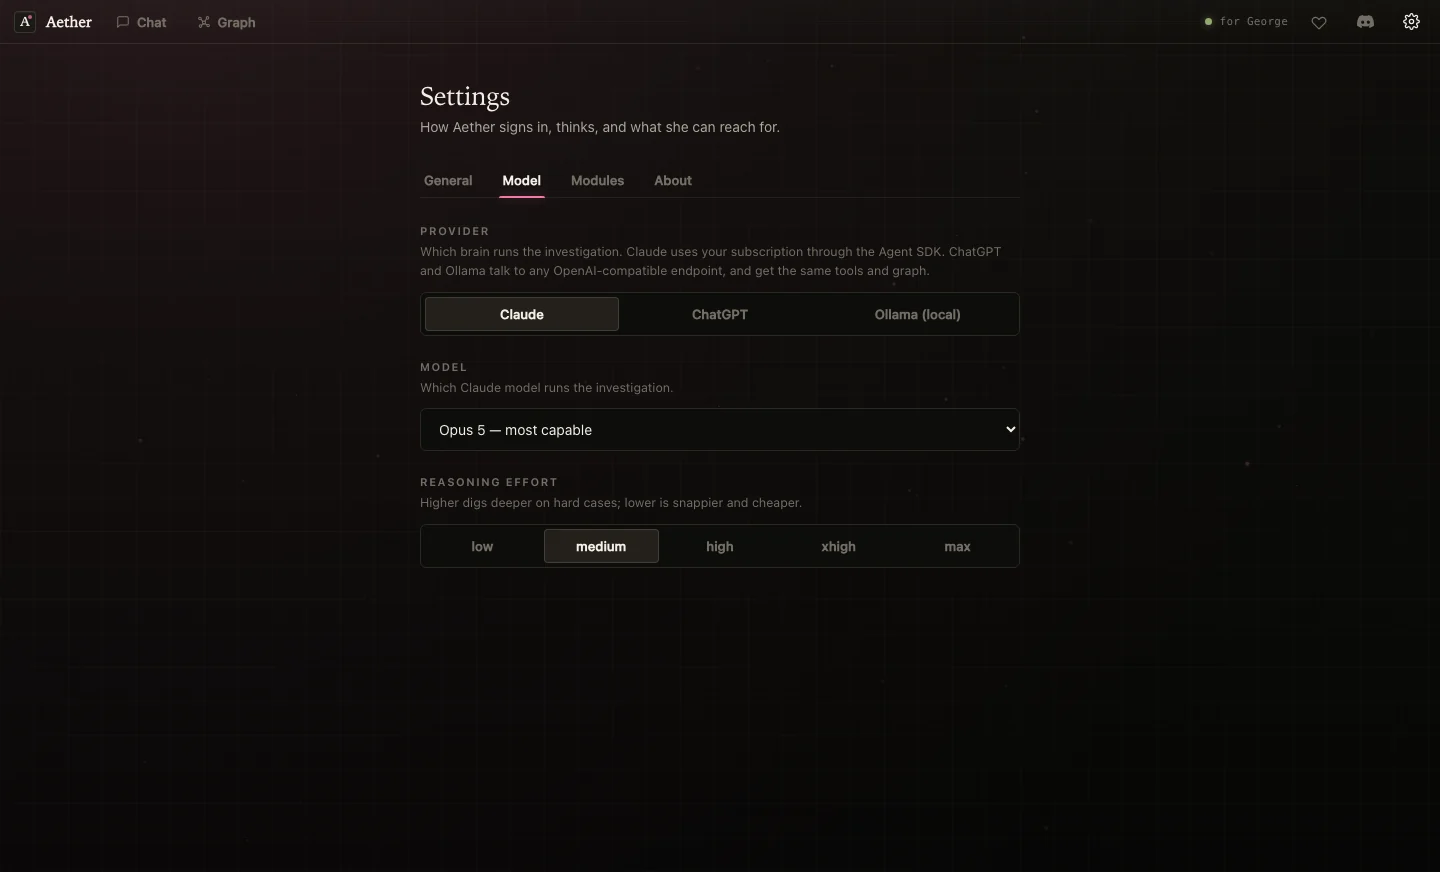
Impostazioni dei provider
Eseguila su Claude, su ChatGPT, su Gemini, o completamente in locale tramite Ollama. Stessi strumenti, stesso grafo, stesse regole di accesso, il cervello lo scegli tu. Dove un provider può elencare i propri modelli, il selettore è quella lista.

Cosa c'è dentro

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →