
 fit2cloud/riskscanner
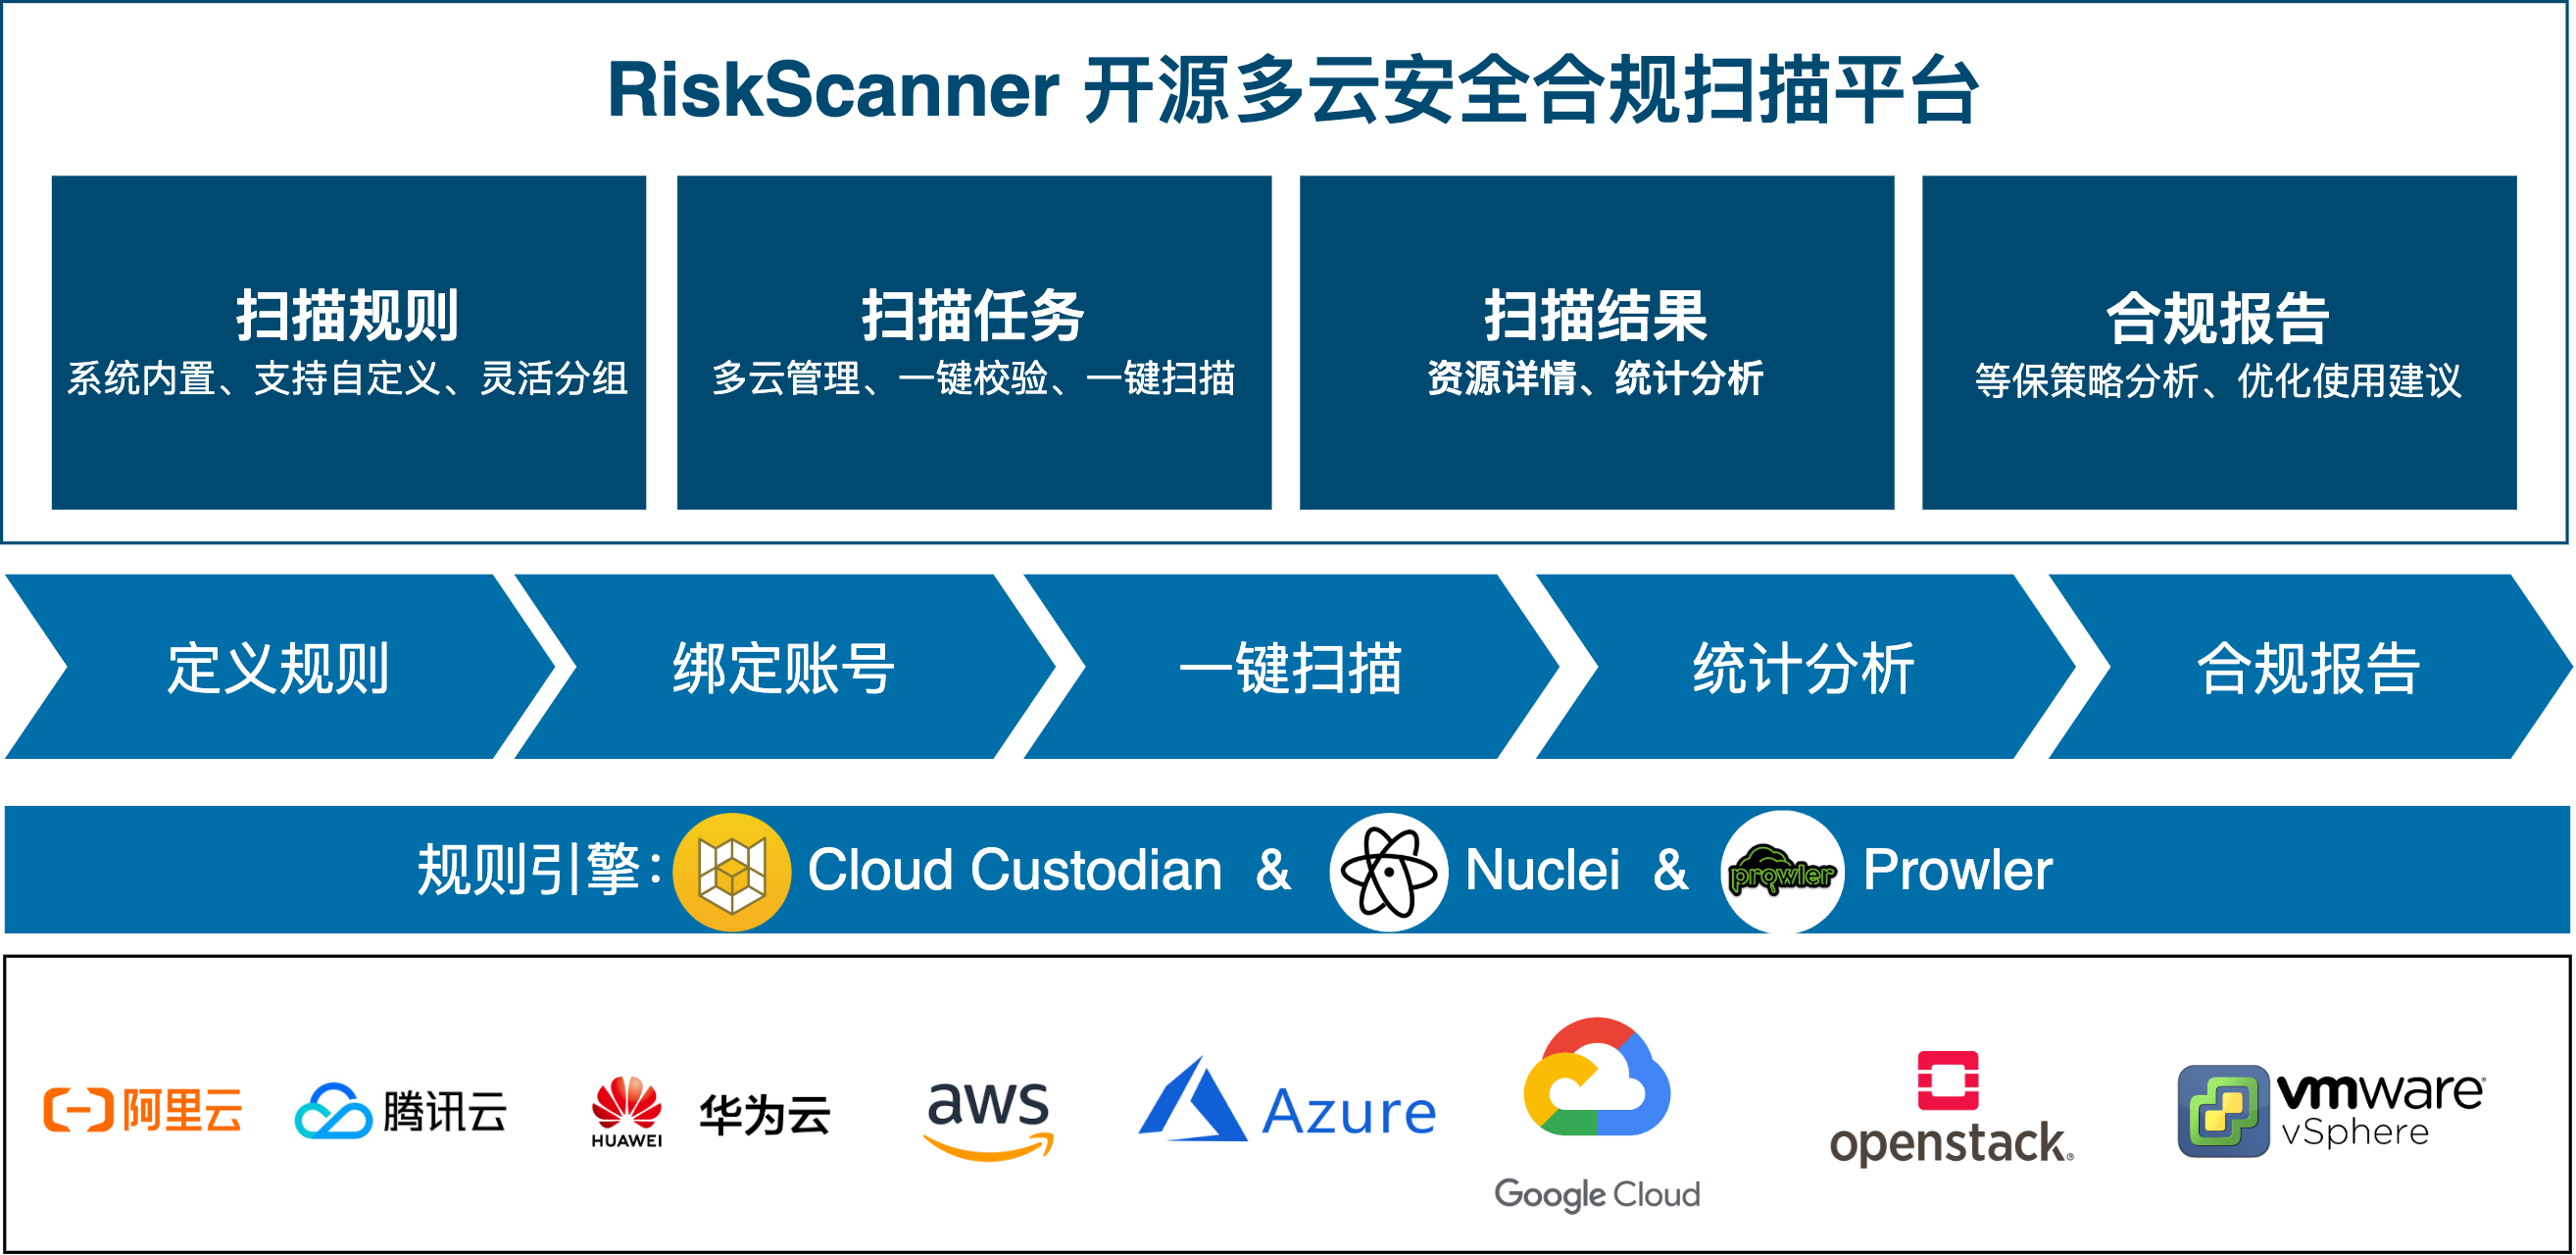
RiskScanner è una piattaforma open-source di scansione della conformità e sicurezza multi-cloud, basata su Cloud Custodian e motore Nuclei, per eseguire scansioni di conformità e vulnerabilità sulle principali risorse cloud pubbliche e private.

Avviso
Questo progetto non è più mantenuto. È stato migrato al modulo di conformità della sicurezza di CloudExplorer Lite.


RiskScanner è una piattaforma open source di scansione di conformità e sicurezza multi-cloud, basata sui motori Cloud Custodian, Prowler e Nuclei, che esegue la scansione di conformità e vulnerabilità per le risorse cloud pubbliche e private più diffuse.
Vantaggi funzionali
- Pre-controllo di conformità alla norma cinese di sicurezza informatica (等保 2.0): conforme alla norma 等保 2.0, copre audit di sicurezza, controllo accessi, prevenzione intrusioni, architettura di rete e centro di gestione.
- Controllo di conformità CIS: verifica e monitoraggio in tempo reale della conformità delle risorse cloud ai requisiti CIS.
- Scansione vulnerabilità: basata su un database di regole di vulnerabilità, rileva le debolezze di sicurezza di dispositivi di rete e servizi applicativi tramite scansione.
- Raccomandazioni di buone pratiche: stabilisce baseline di conformità e controllo, fornendo suggerimenti di best practice per utenti enterprise, migliorando continuamente il livello di conformità.
RiskScanner è concesso in licenza GPL v2, sviluppato con SpringBoot/Vue, con interfaccia elegante e buona esperienza utente. I cloud pubblici supportati includono Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud; i cloud privati supportati includono OpenStack e VMware vSphere.
Vantaggi tecnici
- Regole di scansione semplici e flessibili: le regole di scansione utilizzano il semplice formato YAML, facile da capire e personalizzare.
- Supporto multi-cloud (pubblico e privato): cloud pubblici: Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud; cloud privati: OpenStack, VMware vSphere.
- Supporto di molteplici tipi di risorse: server cloud, dischi cloud, database cloud, bilanciatori di carico, storage a oggetti, reti private virtuali, gruppi di sicurezza, ecc.
- Database di vulnerabilità ricco e completo: copre le vulnerabilità web OWASP Top 10, come SQL injection, cross-site scripting (XSS), cross-site request forgery (CSRF), password deboli, ecc.

Copyright (c) 2014-2023 FIT2CLOUD, Tutti i diritti riservati.
Concesso in licenza sotto la GNU General Public License versione 2 (GPLv2) (la "Licenza"); non è consentito utilizzare questo file se non in conformità con la Licenza. Una copia della Licenza può essere ottenuta presso
https://www.gnu.org/licenses/gpl-2.0.html
Salvo quanto diversamente stabilito dalla legge applicabile o concordato per iscritto, il software distribuito sotto la Licenza è distribuito "COSÌ COM'È", SENZA GARANZIE O CONDIZIONI DI ALCUN TIPO, esplicite o implicite. Vedere la Licenza per il linguaggio specifico che regola le autorizzazioni e le limitazioni.






