Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
thm-blue-writeup — Writeup della stanza Blue di TryHackMe — sfruttamento di EternalBlue (MS17-010/CVE-2017-0143). | Kitploit
Strumenti/GitHubGitHub/fernandotdalcin/thm-blue-writeup
RicognizioneAnalisi delle VulnerabilitàExploitSicurezza di ReteCTFPenetration TestingApprendimento e FormazioneLab e Pratica
Condividi
GitHub
fernandotdalcin/thm-blue-writeup

thm-blue-writeup

Writeup della stanza Blue di TryHackMe — sfruttamento di EternalBlue (MS17-010/CVE-2017-0143).

Vedi Repository
346 mesi faNon ancora revisionato

TryHackMe — Blue | Fase 1: Riconoscimento con Nmap

Corso: Cyber Security 101 | Stanza: Blue | Strumento: Nmap


Contesto

La stanza Blue ha come obiettivo principale l'uso di Metasploit. Tuttavia, il primo esercizio si concentra sul riconoscimento — identificare porte aperte e vulnerabilità nel bersaglio prima di qualsiasi sfruttamento.


Comando utilizzato

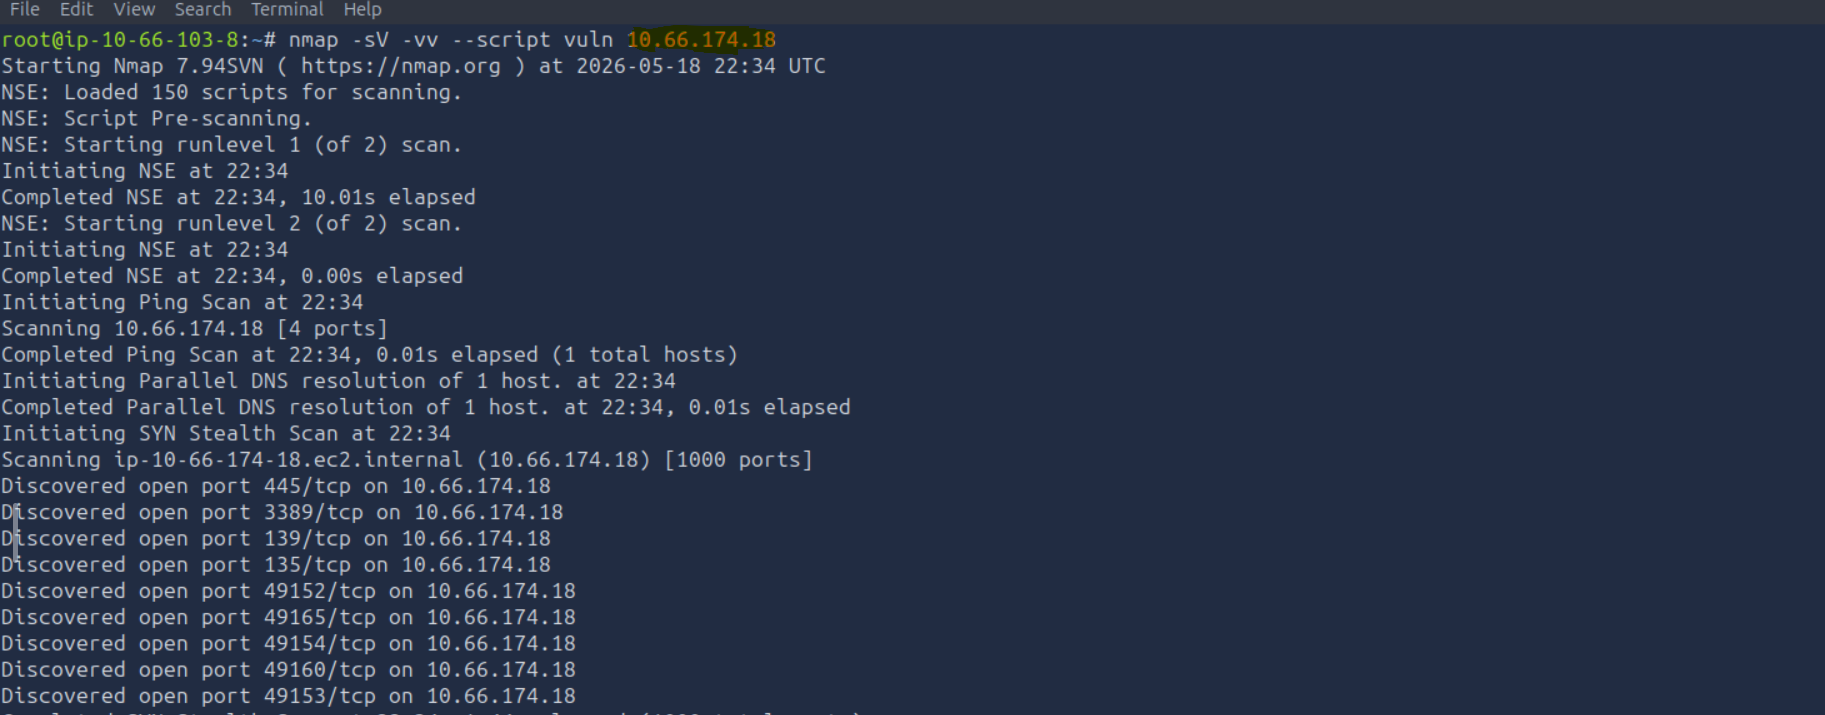
nmap -sV -vv --script vuln <IP>
FlagFunzione
-sVRileva la versione dei servizi sulle porte
-vvOutput dettagliato
--script vulnEsegue script NSE di rilevamento vulnerabilità

Porte scoperte

Scansione Nmap — porte aperte

PortaProtocolloServizio
135TCPRPC
139TCPNetBIOS
445TCPSMB
3389TCPRDP
49152–49165TCPPorte dinamiche Windows

Vulnerabilità identificata

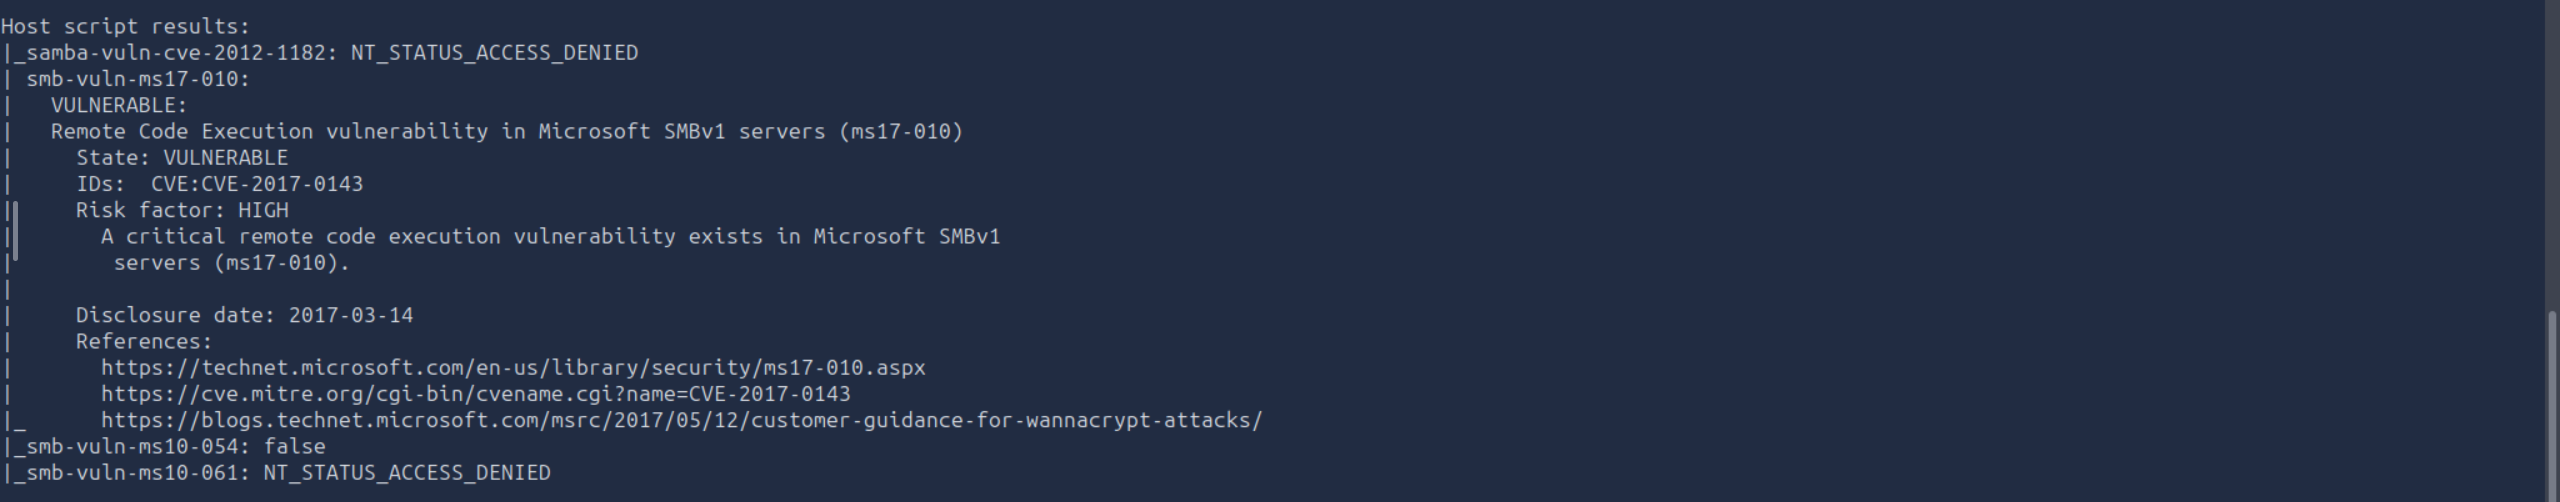
Risultato MS17-010 — EternalBlue

smb-vuln-ms17-010: VULNERABLE
CVE: CVE-2017-0143
Risk factor: HIGH
Disclosure date: 2017-03-14

Lo script NSE smb-vuln-ms17-010 ha confermato che SMBv1 è attivo e vulnerabile a EternalBlue — la stessa falla usata dal ransomware WannaCry nel 2017.


Prospettiva Blue Team

Questa fase di riconoscimento è un esercizio prezioso anche per chi opera nella difesa. Ciò che Nmap rivela sul bersaglio è esattamente ciò che un analista del Blue Team dovrebbe identificare proattivamente nella propria rete.

Cosa indica questa scansione al team difensivo:

OsservazioneAzione difensiva consigliata
SMBv1 attivo (porta 445)Disabilitare SMBv1 — protocollo legacy non supportato
MS17-010 senza patchApplicare l'aggiornamento di sicurezza disponibile da marzo/2017
RDP esposto (porta 3389)Limitare l'accesso tramite firewall o VPN
Scansione non rilevataImplementare avvisi per la scansione delle porte nella rete

Domanda centrale: se un attaccante ottiene queste informazioni in pochi secondi con Nmap, il team di difesa ha già visibilità su questa superficie d'attacco?

Il riconoscimento non è solo una fase offensiva — è uno specchio di ciò che il Blue Team dovrebbe vedere per primo.


Stanza completata a maggio 2026 — TryHackMe Cyber Security 101

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →