

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
stegextract — Script Bash che estrae dati in coda, file incorporati e stringhe nascoste da immagini PNG, JPG e GIF utilizzando magic number e analisi hexdump. | Kitploit
Strumenti/GitHubGitHub/evyatarmeged/stegextract
Utilità GenericheInformatica ForenseRaccolta InformazioniSteganografiaDigital ForensicsCTFPenetration Testing
GitHubevyatarmeged/stegextract

stegextract

Script Bash che estrae dati in coda, file incorporati e stringhe nascoste da immagini PNG, JPG e GIF utilizzando magic number e analisi hexdump.

Vedi Repository
13538223 anni faRevisionato da Kitploit
Condividi

Stegextract

Script Bash per estrarre file e stringhe nascosti dalle immagini.

Descrizione

Stegextract estrae qualsiasi dato in coda ai byte di chiusura dell'immagine e qualsiasi file nascosto (o altra immagine) incorporato all'interno dell'immagine.
Brevi combinazioni di byte come FFD8 FFE0 di JPEG possono talvolta generare falsi positivi.
In casi di file incorporati molto complessi, a volte è inevitabile esaminare manualmente l'hexdump.
Stegextract non è la soluzione per alcuna steganografia legata a colori/pixel/filtri/LSB, né cerca di esserlo. Si basa esclusivamente su magic number, hexdump e dati binari.
Attualmente supporta PNG, JPG e GIF.

Aggiornamento: il flag --analyze è stato deprecato e ora viene eseguito automaticamente a ogni scansione.

Installazione

sudo sh -c 'curl https://raw.githubusercontent.com/evyatarmeged/stegextract/master/stegextract > /usr/local/bin/stegextract'
sudo chmod +x /usr/local/bin/stegextract

Utilizzo

Usage: stegextract <file> [options]

-h, --help                Print this and exit
-o, --outfile             Specify an outfile
-s, --strings             Extract strings from file
-q, --quiet               Do not output to stdout
--force-format            Force this image format instead of detecting
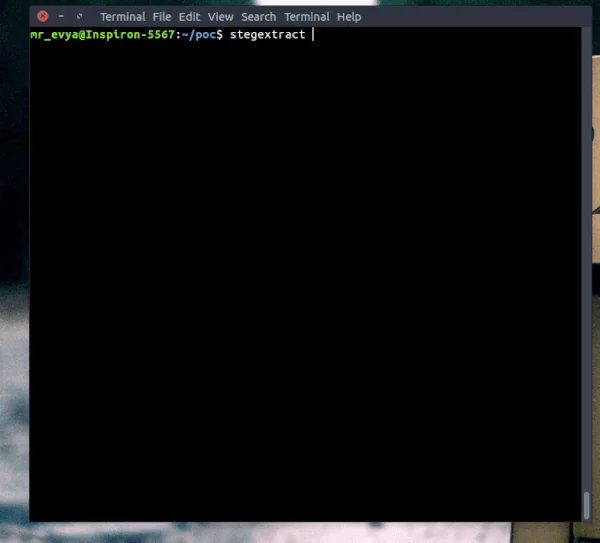
POC:

poc

Esempi di immagini tratte dal GIF sopra riportato sono disponibili nella cartella examples.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





