
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-53677-S2-067-thread — Multi-threaded exploit per CVE-2024-53677 (Apache Struts S2-067) con targeting dell'endpoint di upload file, test di path traversal e iniezione di payload JSP personalizzati. | Kitploit
Strumenti/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

Multi-threaded exploit per CVE-2024-53677 (Apache Struts S2-067) con targeting dell'endpoint di upload file, test di path traversal e iniezione di payload JSP personalizzati.

Vedi Repository
2201 anno faNon ancora revisionato
Condividi

Disclaimer

Non utilizzare le tecnologie descritte in questo articolo per test illegali. Qualsiasi conseguenza o danno diretto o indiretto derivante dalla diffusione o dall'utilizzo delle informazioni o degli strumenti forniti in questo articolo è di responsabilità dell'utente. Tutte le conseguenze negative non sono da attribuirsi all'autore dell'articolo. Questo articolo è destinato esclusivamente a scopo di apprendimento.

CVE-2024-53677-S2-067-thread

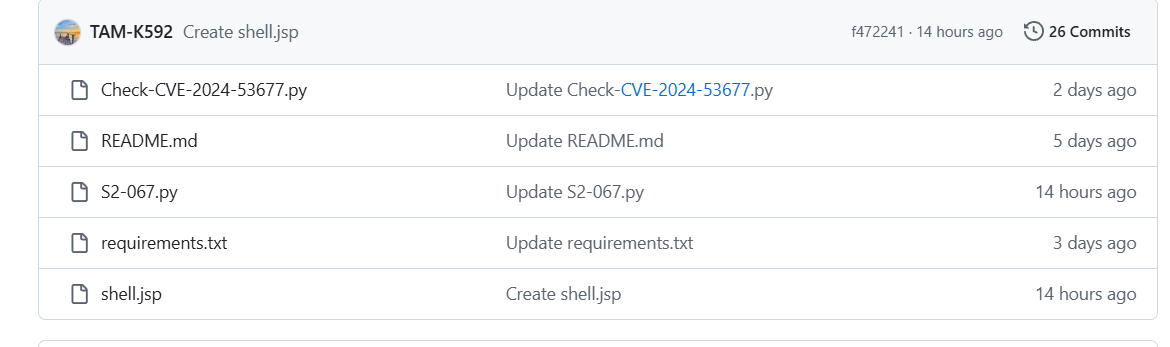
Verifica del PoC: https://github.com/TAM-K592/CVE-2024-53677-S2-067/ Le seguenti versioni di Apache Struts sono interessate: da 2.0.0 a 2.5.33 e da 6.0.0 a 6.3.0.2

Secondo la cronologia degli ultimi giorni del PoC, l'attuale versione definitiva in rete è l'offuscamento Base64, pubblicata ieri (mezzogiorno del 18 dicembre 2024). image
Ho apportato alcune modifiche al lavoro del maestro:

  • È diventato multithread
  • Le spiegazioni sono ora in cinese
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - 多线程文件上传支持并从文件中读取URL

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     目标基础URL(例如:http://example.com)
  -f FILE, --file FILE  包含目标基础URL的文件路径,每行一个URL
  --upload_endpoint UPLOAD_ENDPOINT
                        上传端点路径(例如:/uploads.action)
  --paths PATHS [PATHS ...]
                        路径遍历测试路径
  --filenames FILENAMES [FILENAMES ...]
                        自定义载荷文件名
  --payload PAYLOAD     自定义JSP载荷内容
  -s THREADS, --threads THREADS
                        使用的线程数量(默认: 5)
  -o OUTPUT, --output OUTPUT
                        输出成功URL的文件路径(默认:success.txt)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





