Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-35391-POC — Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato | Kitploit

Strumenti/GitHubGitHub/dumitory-dev/cve-2020-35391-poc
Autenticazione e AutorizzazioneSicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubdumitory-dev/cve-2020-35391-poc

CVE-2020-35391-POC

Condividi

Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato

Vedi Repository
22333 anni faNon ancora revisionato

Benvenuto in CVE-2020-35391-POC 👋

Documentazione originale Licenza: MIT Pylint

Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato - POC in Python

I dispositivi Tenda N300 F3 12.01.01.48 consentono ad attaccanti remoti di ottenere informazioni sensibili (tra cui possibilmente una riga http_passwd) tramite una richiesta diretta a cgi-bin/DownloadCfg/RouterCfm.cfg, un problema correlato a CVE-2017-14942. NOTA: il report della vulnerabilità potrebbe suggerire che sia necessario inserire un carattere ? dopo il nome del file RouterCfm.cfg, oppure che le intestazioni della richiesta HTTP debbano essere anomale, ma non è noto perché questi elementi siano rilevanti per il comportamento della risposta HTTP del dispositivo.

Autore originale del PoC: Michelle Bonilla
Nonostante sia passato molto tempo dalla pubblicazione di questa CVE, la vulnerabilità non è stata ancora corretta! (Ultima versione del firmware: V12.01.01.42_multi)

Utilizzo

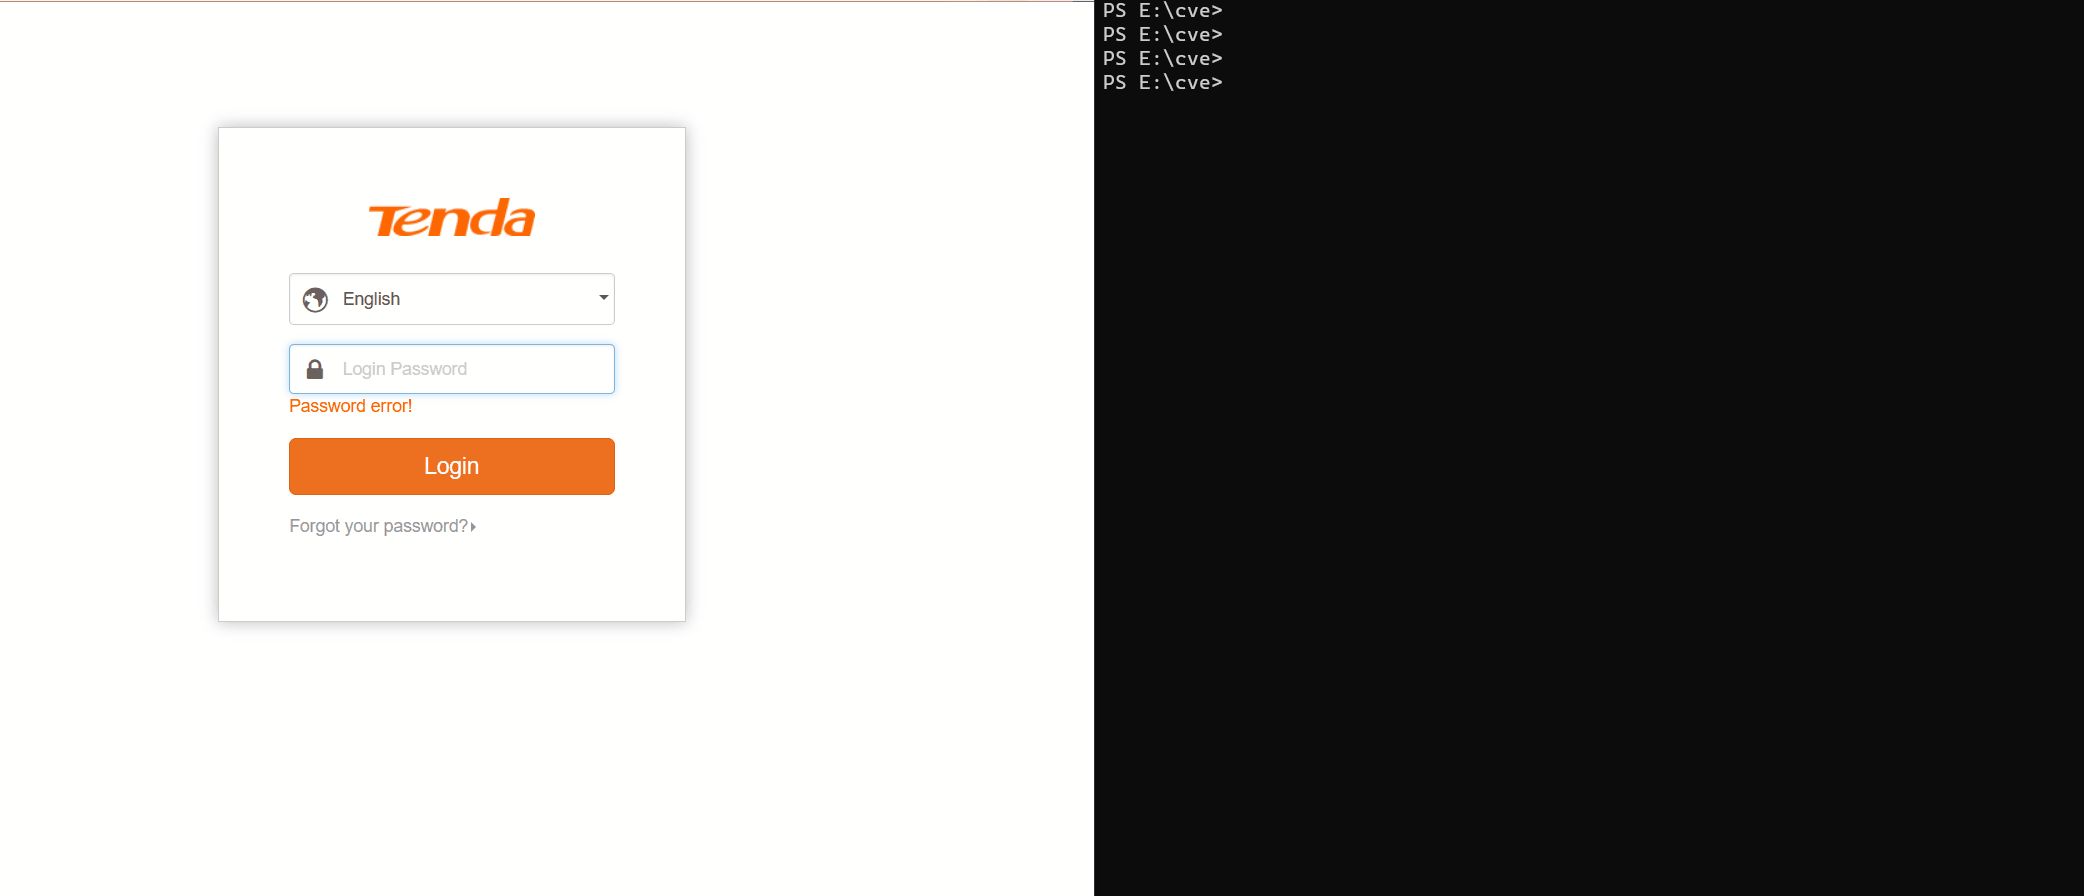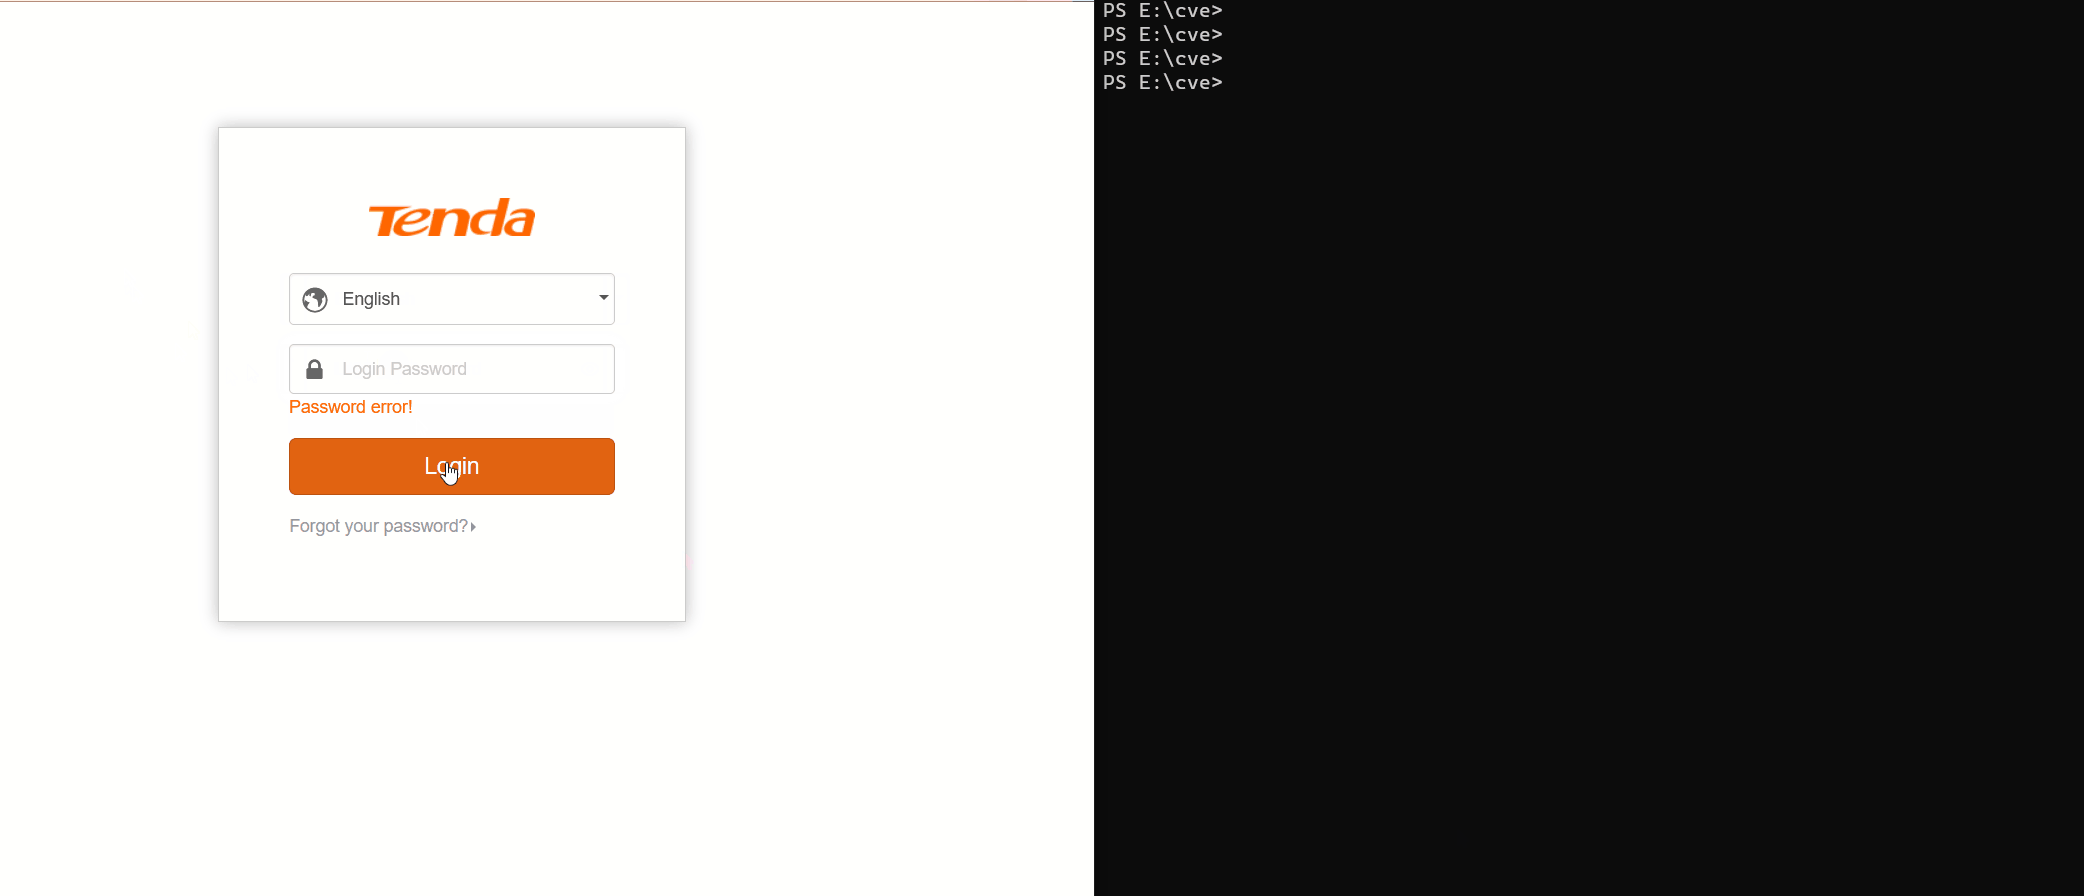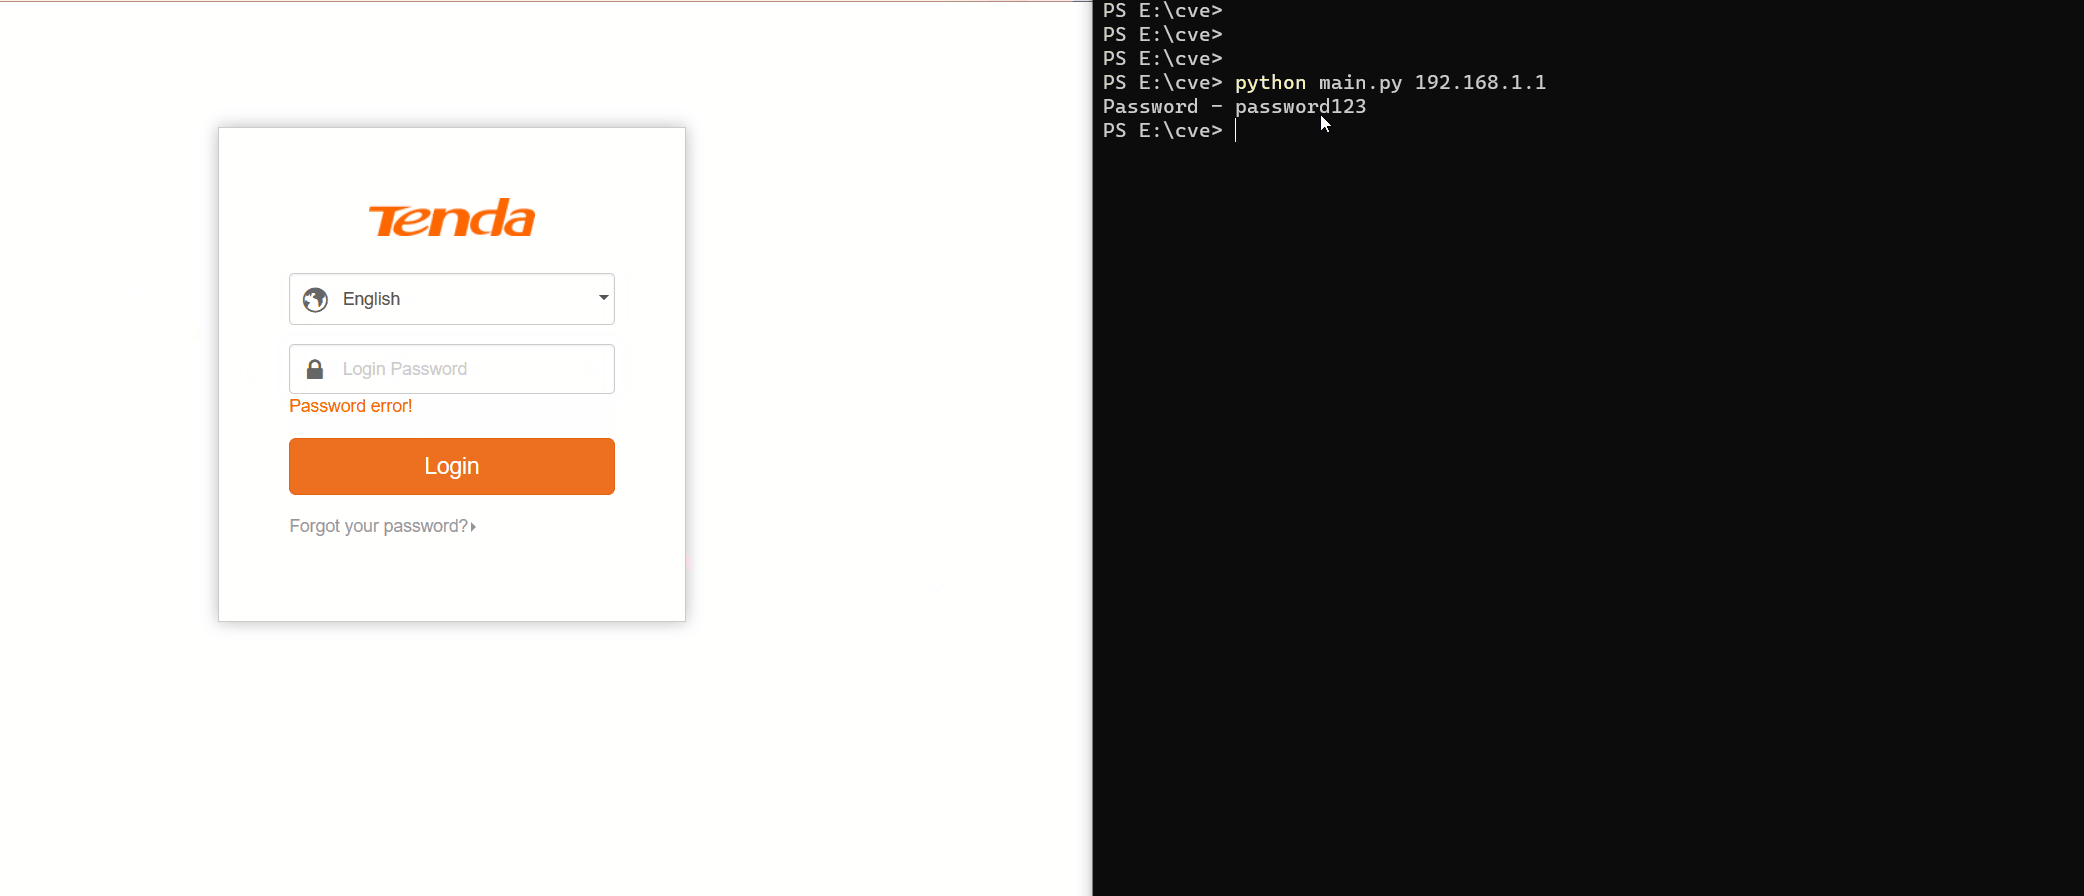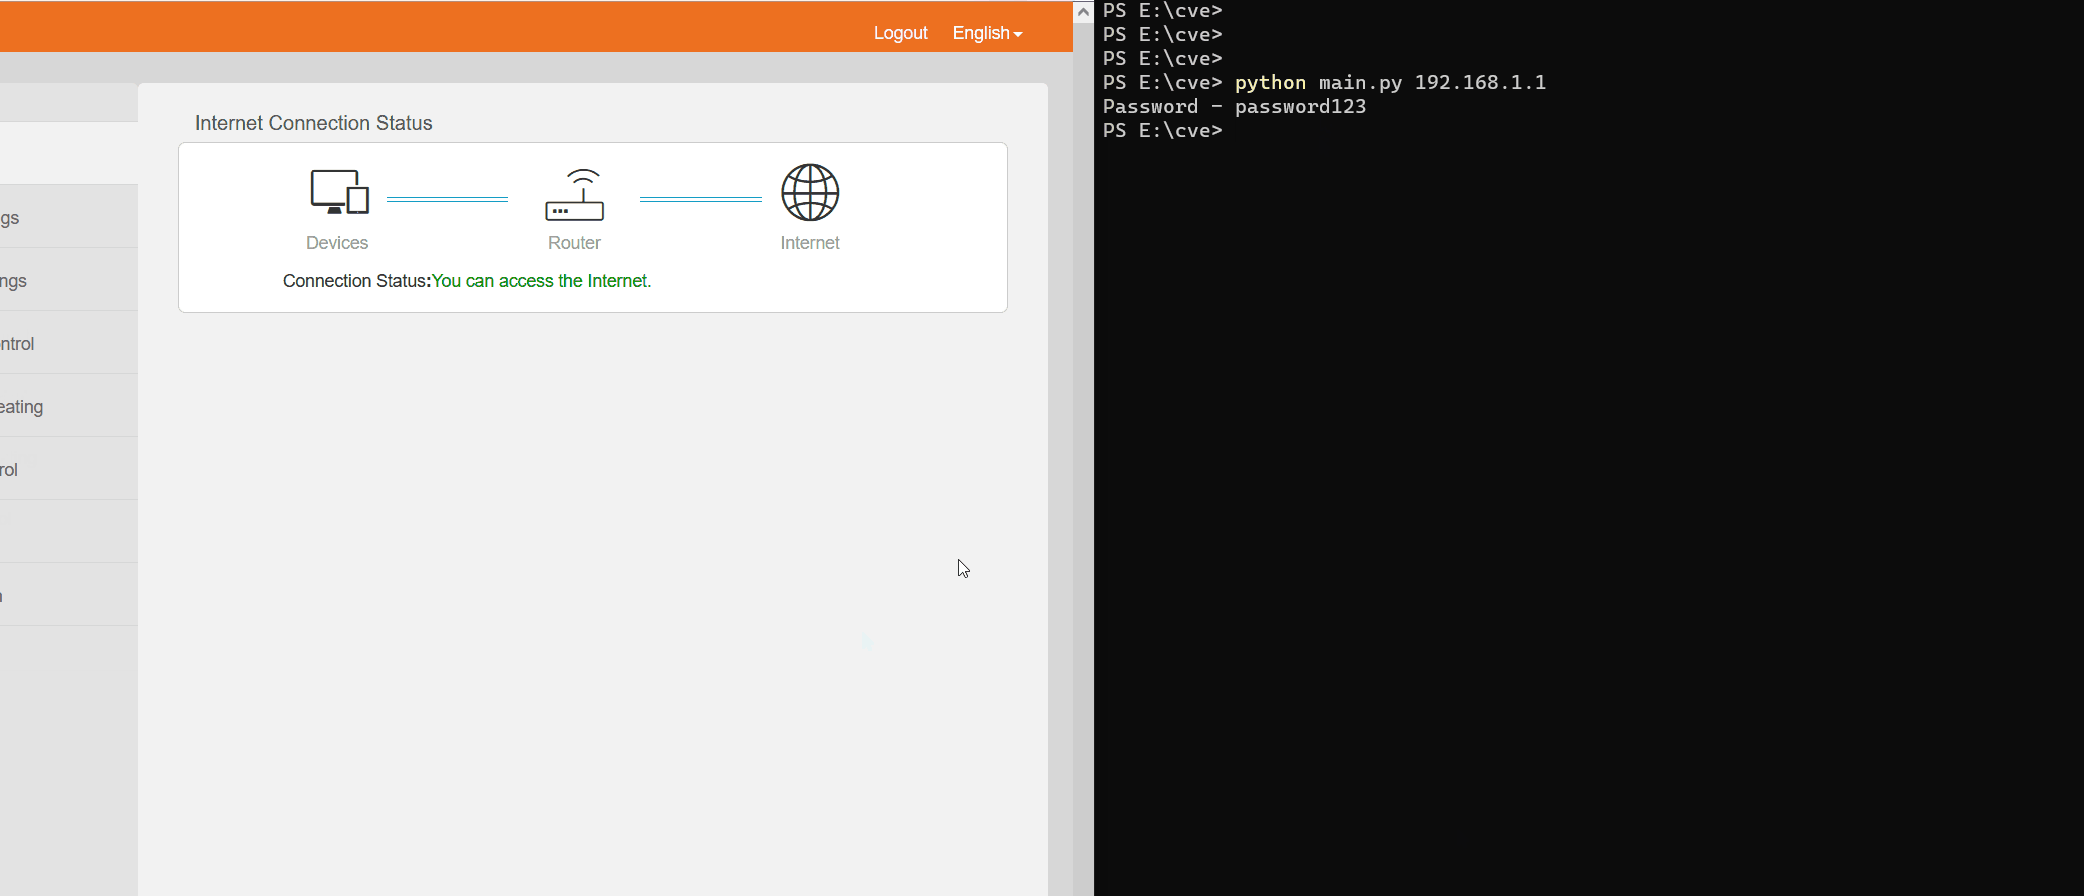
python3 main.py <router ip>

Esempio di funzionamento

Autore

👤 dumitory-dev

Mostra il tuo supporto

Lascia una ⭐️ se questo progetto ti è stato utile!

📝 Licenza

Questo progetto è sotto licenza MIT.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →