 devzinh/ghosttrace
Scanner forense Windows in sola lettura per tracce software — persistenza, artefatti di esecuzione (Prefetch, Shimcache, BAM), attività utente e correlazione Ghost Tasks. Oltre 20 moduli mappati su MITRE ATT&CK.

Trova ciò che il software ha lasciato dietro di sé su Windows, prima che faccia ritorno.
GhostTrace è un cacciatore di tracce forensi locali per Windows, pensato per responder di incidenti, amministratori di sistema e utenti avanzati attenti alla sicurezza. Mappa persistenza, esecuzione, attività e artefatti residui in un registro revisionabile, offrendo poi una pulizia strettamente limitata solo quando la scegli esplicitamente.



Download | Requisiti | Avvio rapido | Funzionalità | Modello di sicurezza | Roadmap | Portoghese (Brasile)
La disinstallazione di un'applicazione non sempre rimuove la sua impronta operativa. Voci di avvio, attività pianificate, prove di esecuzione memorizzate nella cache, valori di registro, servizi e cartelle possono rimanere molto tempo dopo che il programma di installazione ha riportato il successo.
GhostTrace trasforma questa ampia domanda in un'indagine locale e mirata:
| Elemento | Requisito |
|---|---|
| Sistema operativo | Windows 10 o 11, x64 |
| Privilegi | Amministratore, necessario per leggere gli artefatti protetti |
| Runtime | Nessuno. L'MSI è autonomo. |
| Disco | ~NN MB installati, più spazio per l'output dei report |
GhostTrace legge artefatti Windows protetti e viene eseguito con privilegi elevati. Verifica il programma di installazione prima di eseguirlo, soprattutto su un host che stai investigando.
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
Confronta il risultato con SHA256SUMS.txt pubblicato con ogni release.
Il programma di installazione non è ancora firmato con codice, quindi SmartScreen e alcuni prodotti EDR lo segnaleranno al primo avvio. Verifica l'hash piuttosto che ignorare l'avviso.
Scarica l'ultimo MSI x64 da Releases:
GhostTrace-<versione>-x64.msi
Il pacchetto è autonomo, quindi la macchina di destinazione non necessita di un runtime .NET preinstallato. Esegui GhostTrace come Amministratore per accedere agli artefatti Windows protetti.
GhostTrace.CLI scan --name nvidia
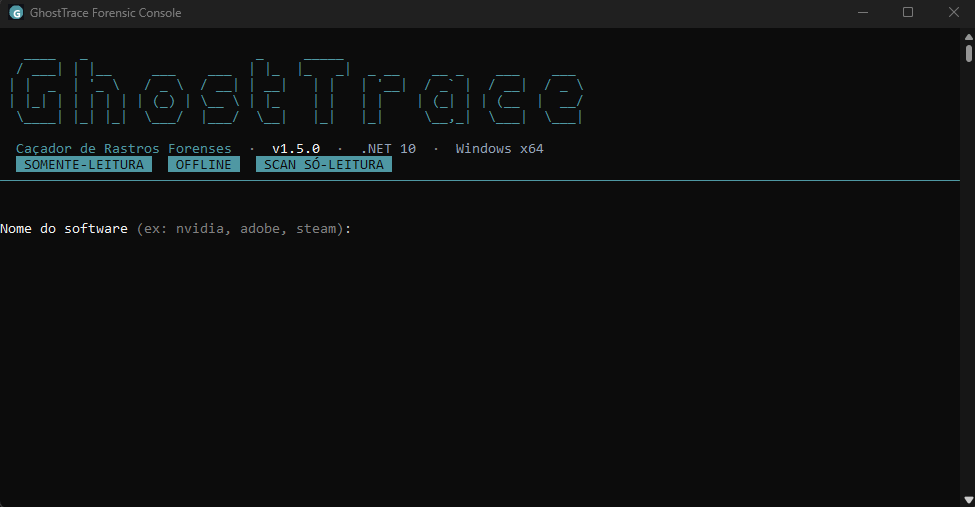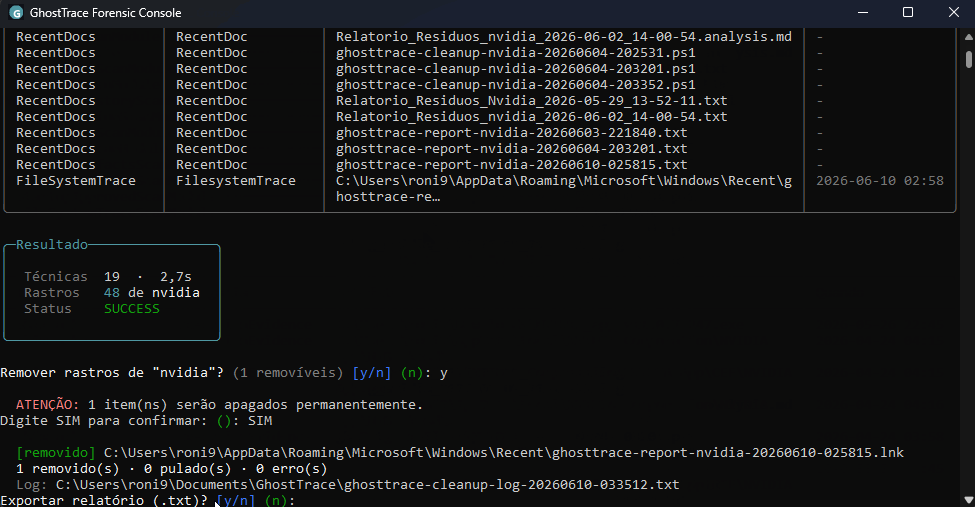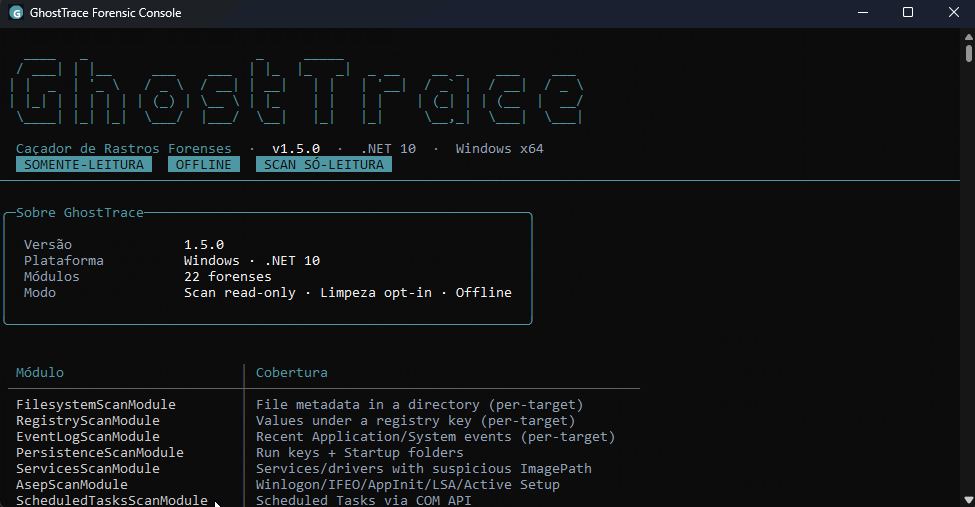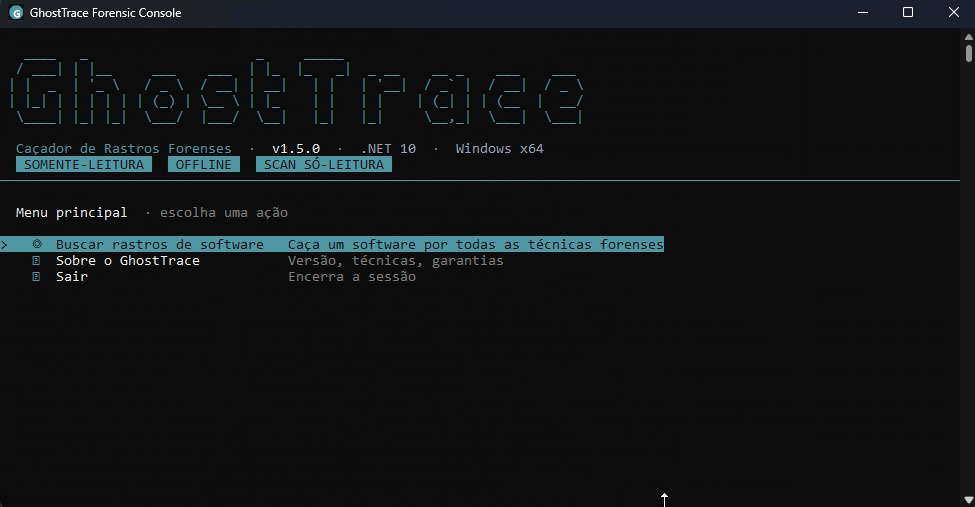
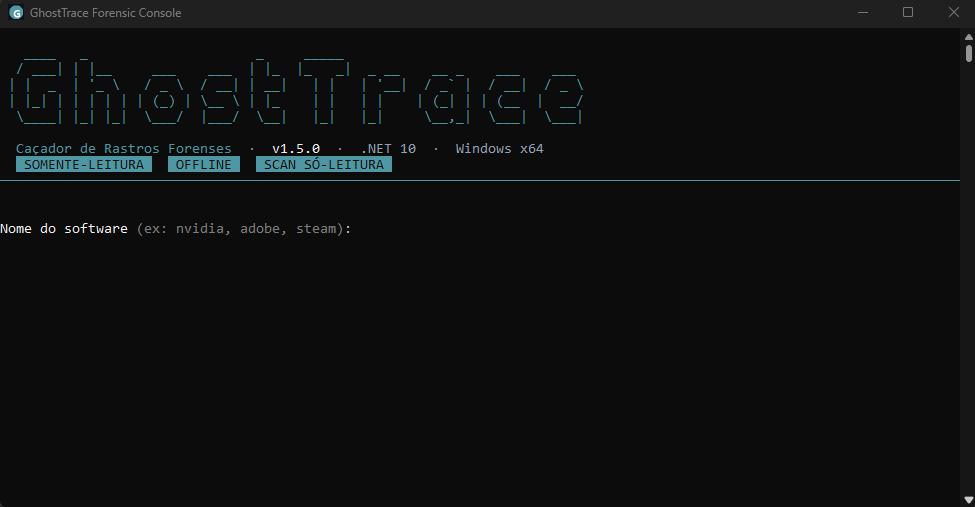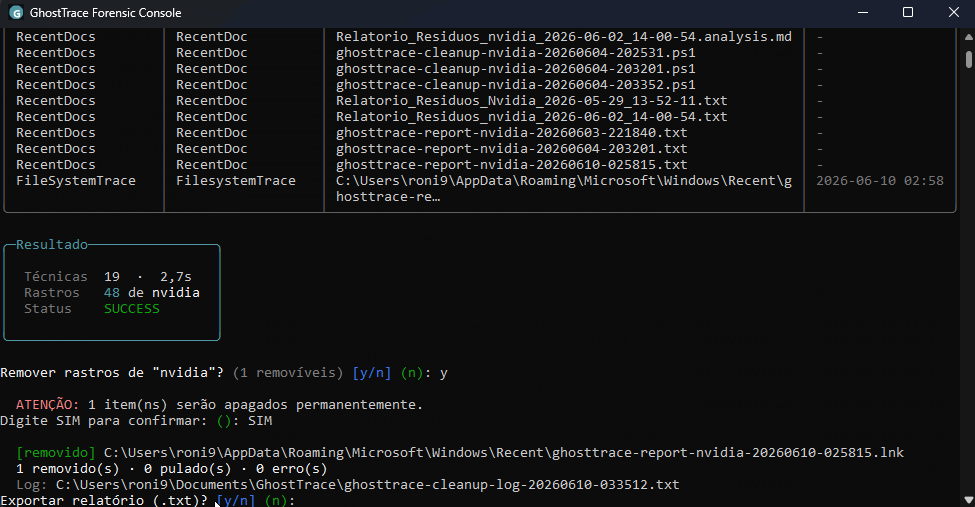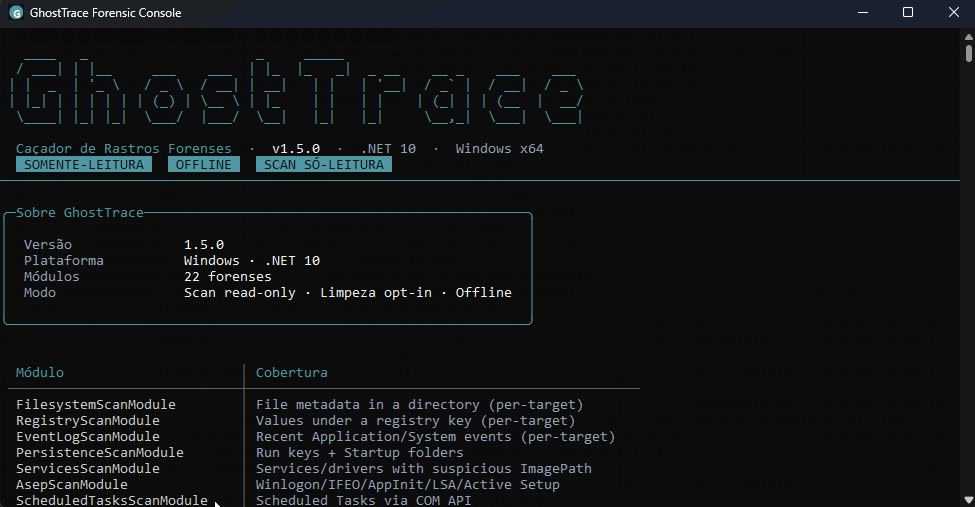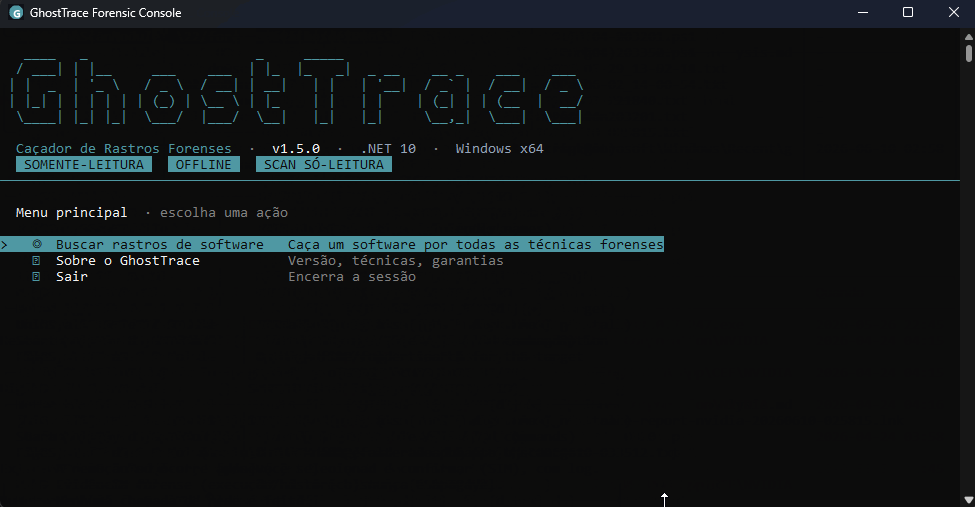
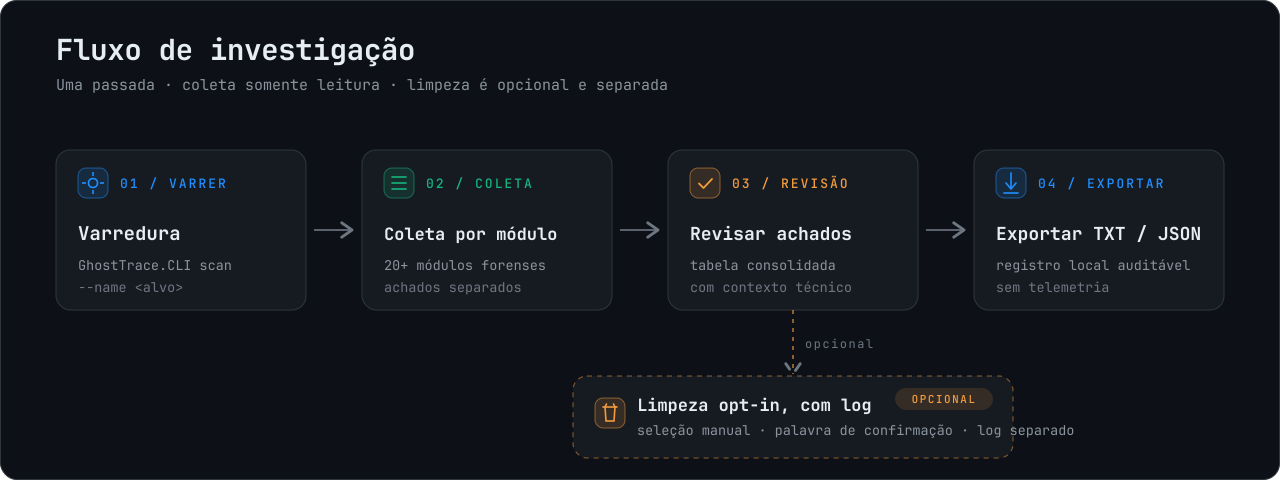
Il flusso interattivo mostra l'avanzamento, raggruppa i risultati per tecnica e può esportare un record dell'indagine. Se esistono candidati sicuri per la pulizia, devi selezionarli e digitare una frase di conferma prima che avvenga qualsiasi rimozione.
Un esempio ridotto di ciò che produce:
$ GhostTrace.CLI scan --name nvidia

  MODULE                        FINDINGS  STATUS
  PersistenceScanModule                2  OK
  ScheduledTasksScanModule             1  OK
  TaskCacheScanModule                  1  PartialSuccess
  PrefetchScanModule                   4  OK

  [Persistence] HKLM\...\Run\NvBackend
      -> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (mancante)

  [Ghost Task] TaskCache\Tree voce senza controparte COM (T1053.005)
      \NvProfileUpdaterOnLogon_{...}

  TaskCacheScanModule: PartialSuccess. 2 chiavi non leggibili (accesso negato).
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet crea un record TXT non interattivo. Un errore di scrittura del report restituisce un codice di uscita diverso da zero, così l'automazione non riesce silenziosamente senza un artefatto.
| Obiettivo | Comando |
|---|---|
| Aprire il menu interattivo | GhostTrace.CLI |
| Eseguire un triage completo | GhostTrace.CLI scan |
| Cacciare un'applicazione nominata | GhostTrace.CLI scan --name <n> |
| Scrivere un record di scansione adatto agli script | GhostTrace.CLI scan --name <n> --quiet --output <directory> |
| Correlare COM di Utilità di pianificazione e TaskCache | GhostTrace.CLI scan-tasks-correlate-json --output <report.json> |
| Ispezionare una directory, una chiave di registro o un registro eventi | scan-fs-json, scan-reg-json, scan-evt-json |
Scegli la lingua dell'interfaccia con --lang:
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
| Codice | Significato |
|---|---|
0 | Scansione completata e qualsiasi report richiesto è stato scritto |
1 | Argomenti non validi o ambiente non supportato |
2 | Errore di scrittura del report |
3 | Annullato dall'operatore |
| Area | Fonti di prova |
|---|---|
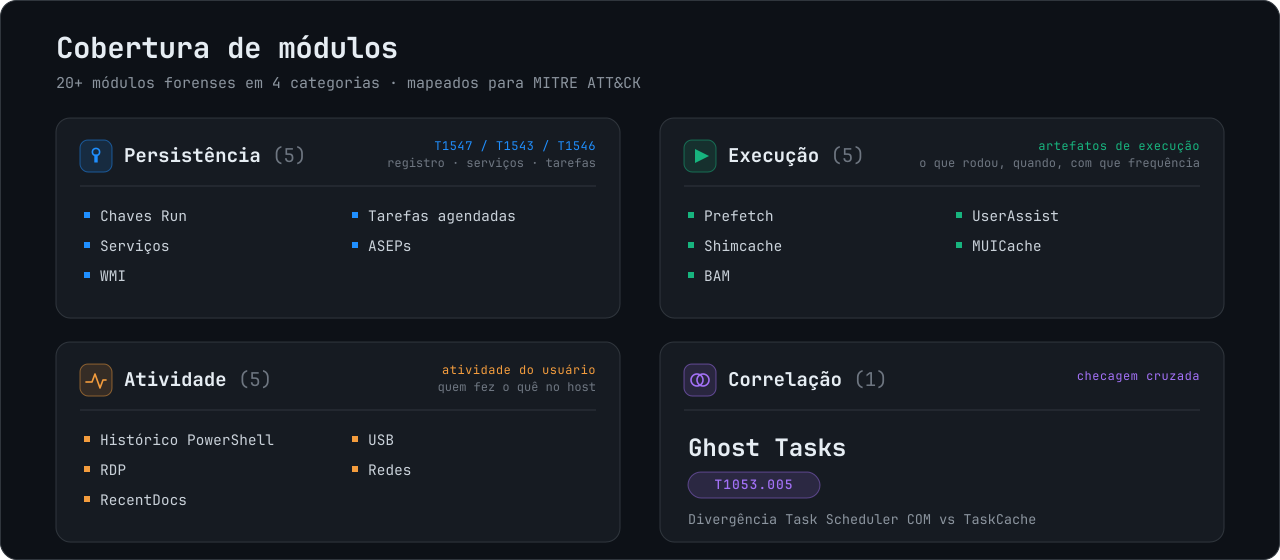
| Persistenza | Run/RunOnce, Avvio, servizi, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI e attività pianificate |
| Esecuzione | Prefetch, Shimcache, BAM/DAM, UserAssist e MUICache |
| Attività utente | Cronologia PowerShell, cronologia RDP in uscita, RecentDocs, USB e artefatti di rete |
| Software installato e residui | Voci di disinstallazione, StartupApproved, Program Files, ProgramData e tracce AppData |
| Correlazione attività pianificate | Discrepanze COM e TaskCache utilizzate per investigare i Ghost Task (T1053.005) |
Persistenza

