
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
django-DefectDojo — Gestione unificata open-source delle vulnerabilità, DevSecOps e ASPM | Kitploit

Strumenti/GitHubGitHub/defectdojo/django-defectdojo
Scanner di VulnerabilitàPenetration TestingDevSecOpsTop in DevSecOps n.17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

Gestione unificata open-source delle vulnerabilità, DevSecOps e ASPM
Vedi Repository
4.9k1.9k1342 giorni faRevisionato da Kitploit
Sito web
Condividi

DefectDojo

Gestione delle vulnerabilità open-source, DevSecOps e ASPM

Demo Pro · Demo Community · Documentazione · Slack · Community · Sito web

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Progetti di sicurezza open source in più rapida crescita

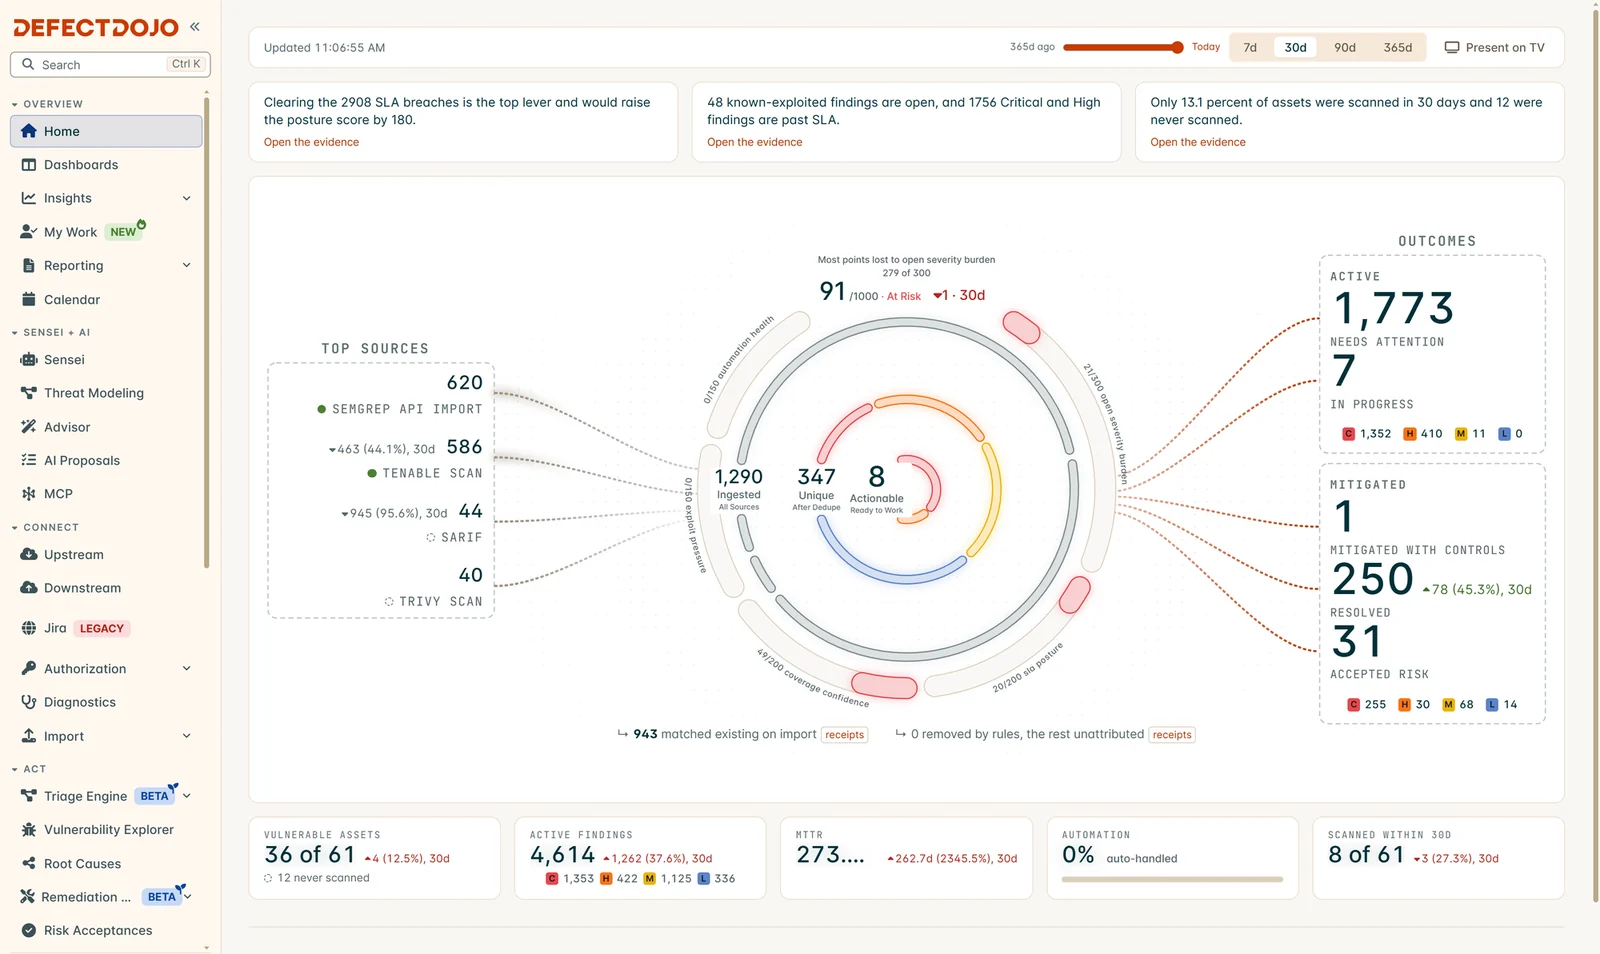
La home page di DefectDojo Pro: risultati da ciascuna fonte di scansione, il punteggio di rischio complessivo e gli esiti
Home page di DefectDojo Pro. Provala sulla demo Pro live. La demo della Community Edition è su demo.defectdojo.org. Le credenziali di accesso per entrambe sono nella sezione Demo.

DefectDojo è uno strumento DevSecOps, ASPM (application security posture management) e di gestione delle vulnerabilità. DefectDojo orchestra test di sicurezza end-to-end, tracciamento delle vulnerabilità, deduplicazione, remediation e reporting.

Demo

Edizione Pro: pro.demo.defectdojo.com

OWASP Community Edition: demo.defectdojo.org

È possibile accedere a entrambi gli ambienti demo con nome utente admin e password 1Defectdojo@demo#appsec. Si prega di notare che le demo sono accessibili pubblicamente e vengono reimpostate ogni giorno. Non inserire dati sensibili nella demo. Un modo semplice per testare DefectDojo è caricare alcuni report di scansione di esempio.

Avvio rapido per Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

Questa guida rapida eseguirà le seguenti operazioni

  • Clonare il repository e cambiare directory
  • Avviare l'applicazione
  • Ottenere le credenziali admin nei log dell'initializer. La prima inizializzazione può richiedere fino a 3 minuti.

se si esegue DefectDojo in modalità detached tramite docker compose up -d, ottenere le credenziali admin dai log dell'initializer con il comando seguente. Si noti che l'initializer può richiedere fino a 3 minuti.

docker compose logs initializer | grep "Admin password:"
Documentazione

  • Documentazione ufficiale
  • REST APIs
  • Client APIs e Wrapper
  • Autenticazione: account locali in Open Source. SSO (SAML, OIDC, OAuth), LDAP e MFA sono funzionalità di DefectDojo Pro.
  • Strumenti supportati
  • Come scrivere la documentazione in locale
  • Sviluppo

Opzioni di installazione supportate

  • Pro - SaaS o self-hosted (tramite K8s o docker compose). Prenota una demo, parla con il nostro team oppure ottieni Pro a partire da 100 $/mese
  • OS - docker compose

Community, come partecipare e aggiornamenti

DefectDojo Slack LinkedIn Twitter Youtube

Scopri il nostro nuovo Community Portal e unisciti alla community di DefectDojo su Slack!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →