Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/deathshotxd/0xcr0sscrush
Strumenti DifensiviAnalisi delle VulnerabilitàExploitReverse EngineeringAnalisi MalwareAnalisi di BinariThreat Intelligence
GitHubdeathshotxd/0xcr0sscrush

0xCr0ssCrush

Ricerca BYOVD su Windows relativa a DCRCVDrv.sys e Alinubx.sys, reverse engineering delle loro primitive kernel, superfici IOCTL e opportunità di rilevamento.

Vedi RepositorySito web
3978722 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

0xCr0ssCrush

Windows 10 e 11 Harness di ricerca Rust Solo ricerca BYOVD Licenza MIT Stelle GitHub

Due driver firmati. Una pericolosa primitiva kernel. 0xCr0ssCrush è un progetto di ricerca BYOVD per Windows che analizza i driver DCRCVDrv.sys e Alinubx.sys abusati dal loader malware-as-a-service Cruciferra: le loro interfacce, le loro primitive kernel, la loro provenienza e come rilevare e difendersi dal loro abuso.
Logo di 0xCr0ssCrush


Cos'è 0xCr0ssCrush?

Un harness di ricerca e un pacchetto di analisi per due driver firmati vulnerabili:
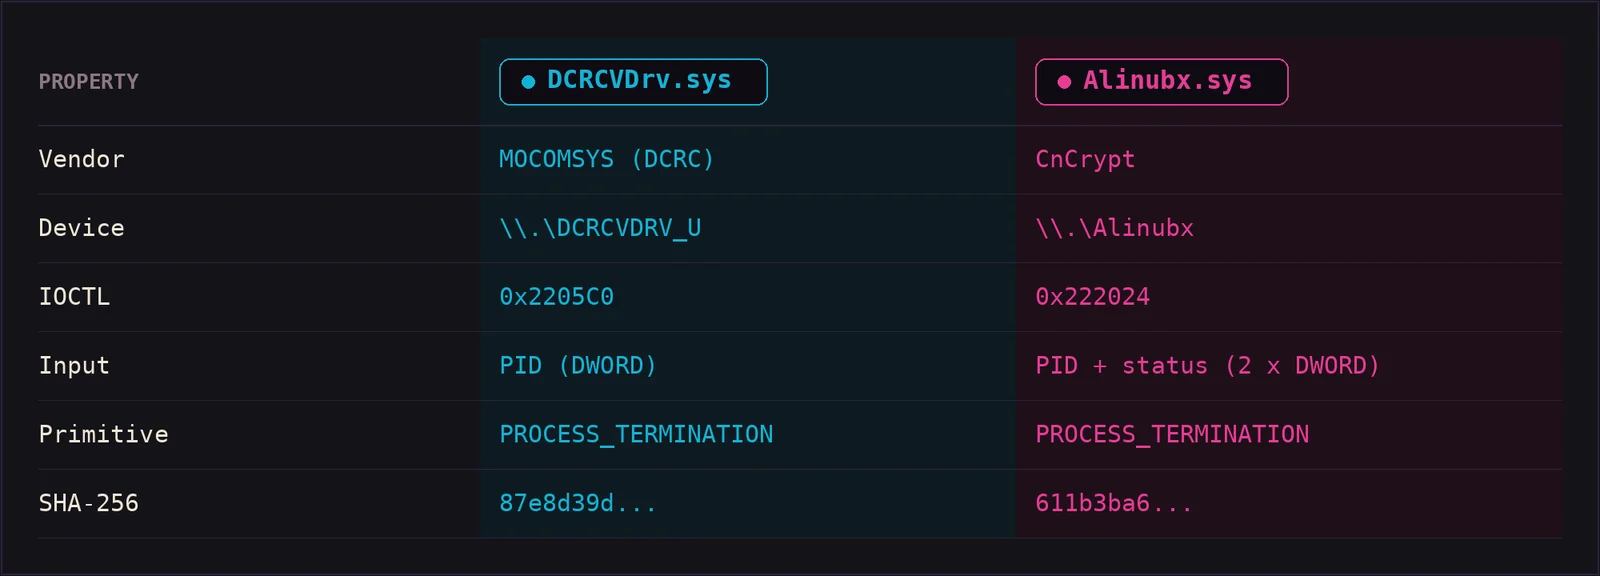
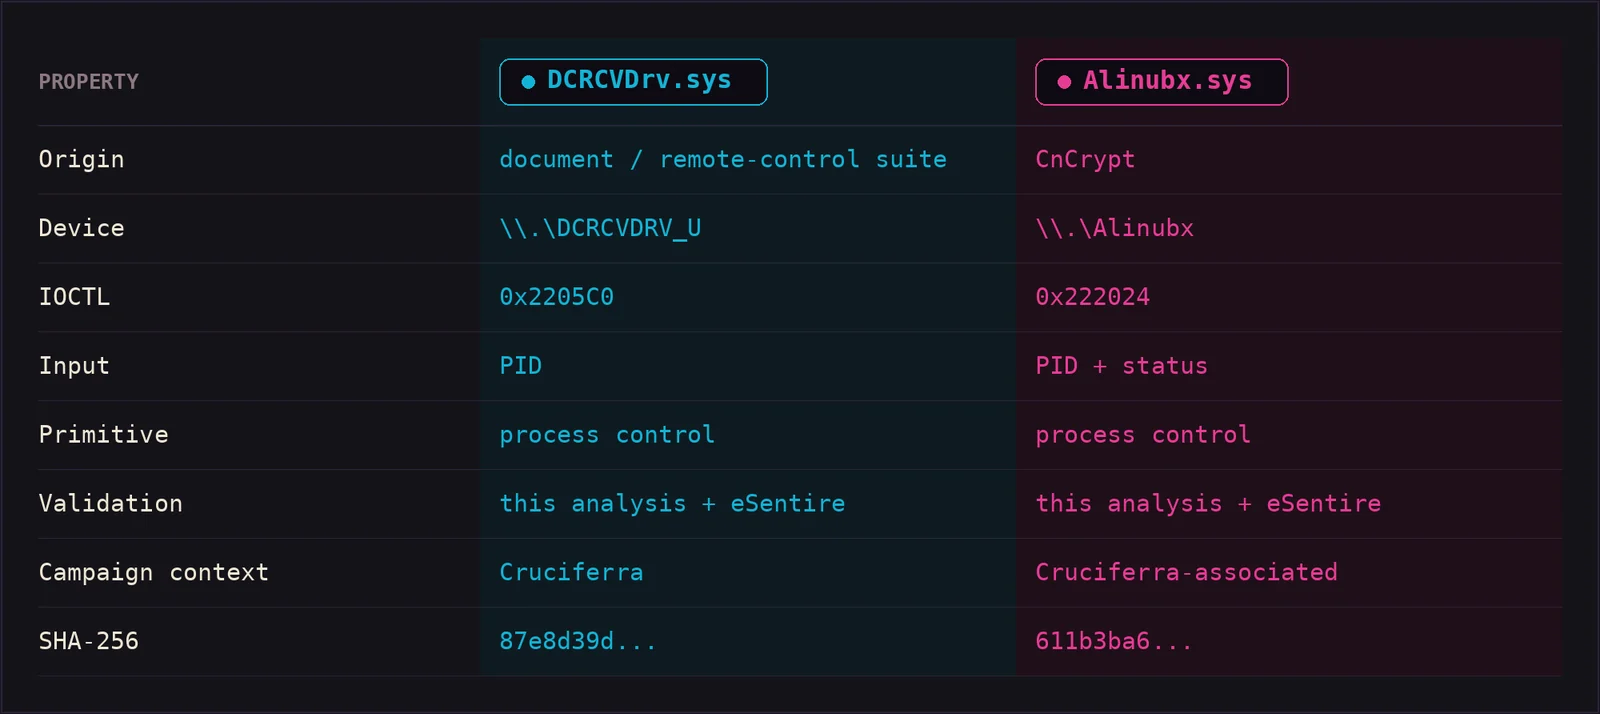
Confronto delle interfacce di DCRCVDrv.sys e Alinubx.sys


Il repository riproduce la stessa tattica di ridondanza degli operatori: se un driver viene rifiutato dall'host, l'harness ripiega sull'altro.
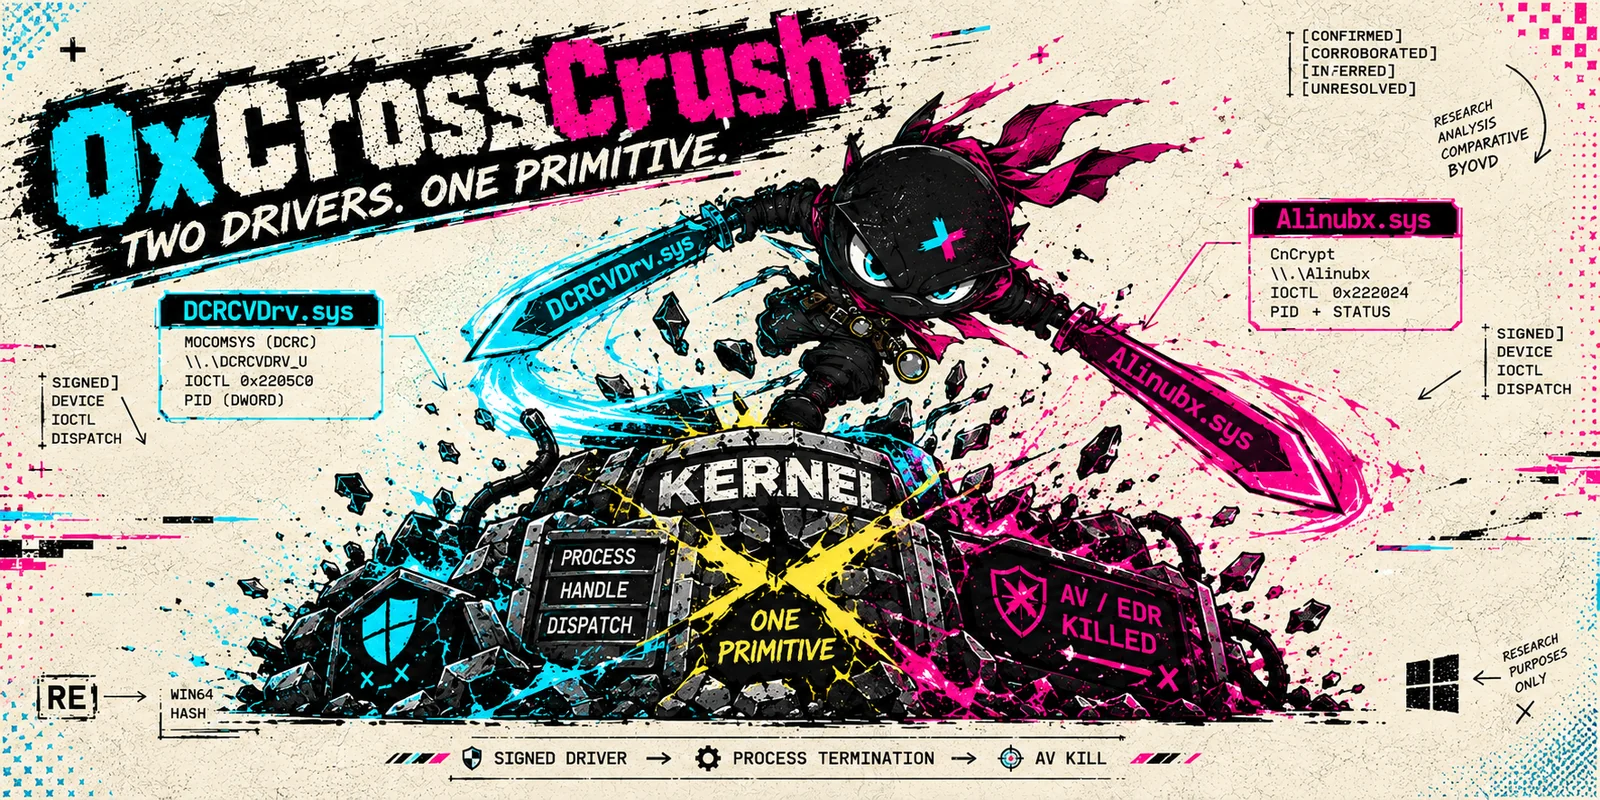

0xCr0ssCrush - Ricerca BYOVD su Windows

Perché è importante

Entrambi i driver sono stati documentati dal Threat Response Unit di eSentire nell'agosto 2026 come componenti del loader malware-as-a-service Cruciferra, che termina i processi AV/EDR prima della consegna del payload. Non sono primitive ipotetiche: vengono abusati in the wild, sono firmati e nessuno dei due file era presente nella blocklist dei driver vulnerabili applicata da Microsoft al momento di questa ricerca.
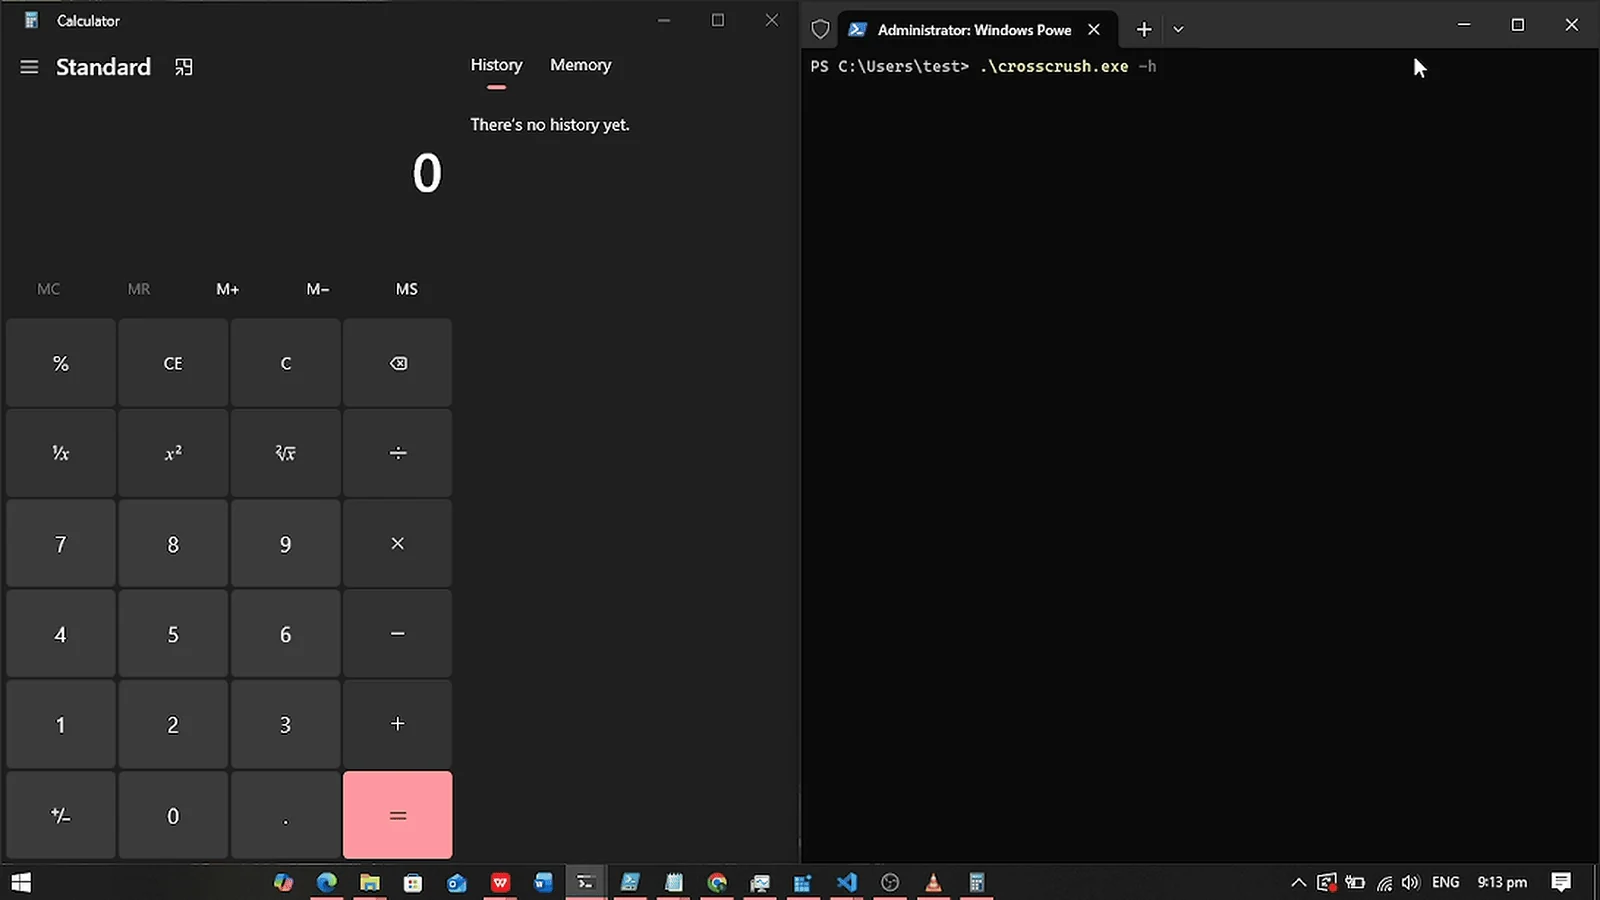
Demo


Dimostrazione di 0xCr0ssCrush


Esecuzione in laboratorio controllato: selezione del driver, validazione dell'hash, risoluzione del target e percorso IOCTL di terminazione su un host di laboratorio Windows 11. Vedi docs/reproduction.md per la procedura esatta.

Contributo alla ricerca

0xCr0ssCrush non rivendica la scoperta dei driver vulnerabili sottostanti. Il suo contributo è un'implementazione di ricerca comparativa riproducibile che copre due driver Windows firmati recentemente abusati, le loro interfacce esposte, le primitive kernel, la provenienza, il comportamento ambientale e le opportunità di rilevamento difensivo.

Durante la nostra ricerca non è stata identificata alcuna implementazione indicizzata pubblicamente che corrisponda a entrambe le interfacce dei driver.

Il supporto indipendente alle conclusioni:

  • Catena device, IOCTL e terminazione di DCRCVDrv.sys - rapporto Cruciferra di eSentire TRU (2026-08-19).
  • Cataloghi dei driver - LOLDrivers (voci del 2026-08-27).
  • Assenza dalla blocklist - snapshot datato 2026-09-08, riproducibile in docs/blocklist-status.md.

Confronto tra driver

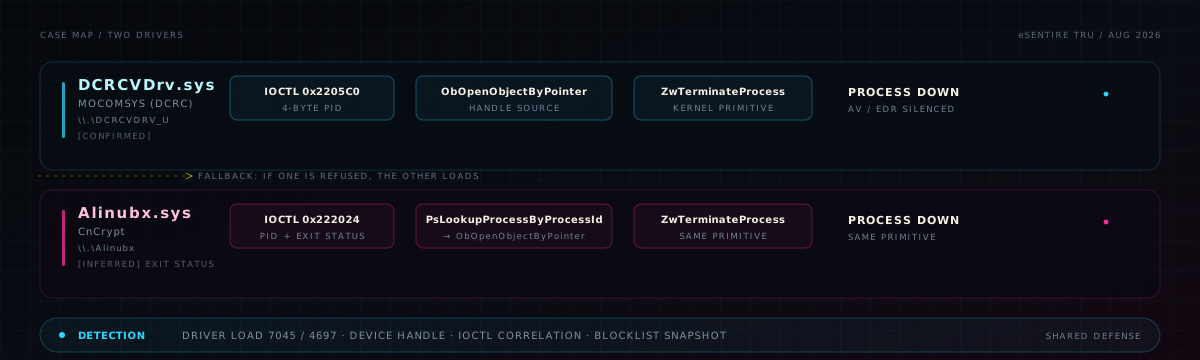
Mappa della catena dei driver: DCRCVDrv.sys e Alinubx.sys raggiungono ciascuno ZwTerminateProcess tramite il proprio IOCTL e percorso di lookup, terminando nella stessa banda di rilevamento

Confronto tra driver


Matrice completa e superficie IOCTL in docs/ioctl-reference.md.

DCRCVDrv.sys

Driver firmato di MOCOMSYS (DCRC) contenente stringhe di callout WFP e un monitor dei processi figli. Il device esposto \\.\DCRCVDRV_U accetta un IOCTL di terminazione dalla modalità utente. Analisi:

  • Dispositivo: \\.\DCRCVDRV_U
  • IOCTL: 0x2205C0
  • Input: PID a 4 byte
  • Catena: acquisizione dell'handle (ZwOpenProcess / PsLookup) -> ObOpenObjectByPointer -> ZwTerminateProcess

Dettagli in docs/dcrcv-analysis.md.

Alinubx.sys

Driver firmato di CnCrypt con stringhe di callout WFP/ALE. Il dispositivo esposto \\.\Alinubx accetta un IOCTL di terminazione che richiede un PID e uno stato di uscita.

  • Dispositivo: \\.\Alinubx
  • IOCTL: 0x222024
  • Input: { pid: DWORD, exit_status: DWORD }
  • Catena: PsLookupProcessByProcessId -> ObOpenObjectByPointer -> ZwTerminateProcess

Dettagli in docs/alinubx-analysis.md.

Analisi delle primitive del kernel

Entrambi i driver espongono la stessa famiglia di primitive:

primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION

La classificazione leggibile dalla macchina si trova in metadata/drivers.json così che driver aggiuntivi possano essere aggiunti senza ristrutturare il repository.
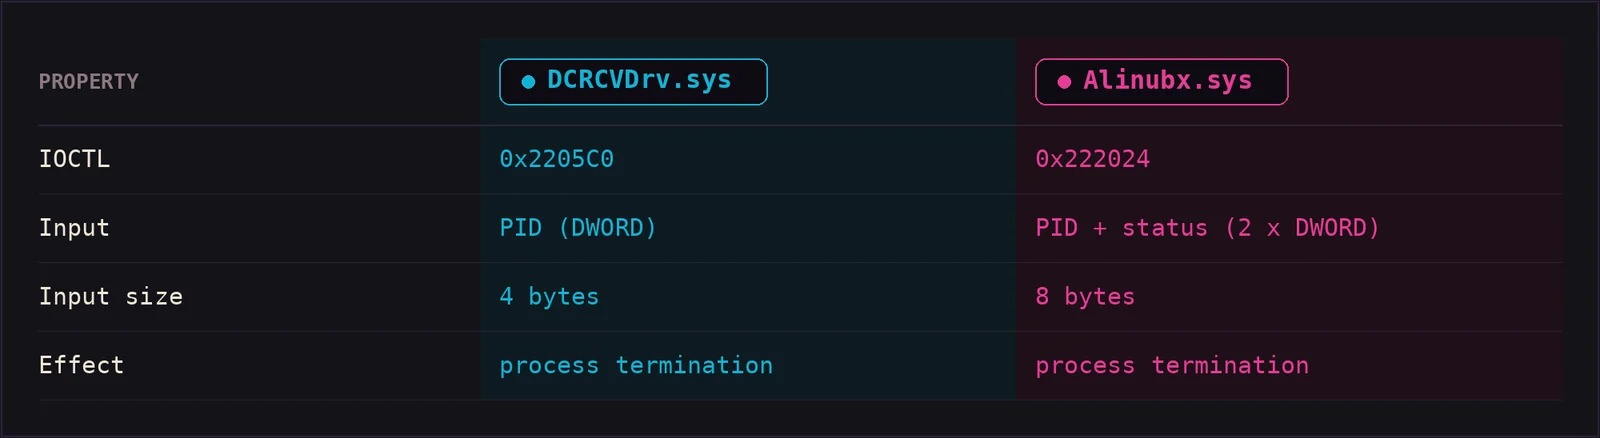
Mappa IOCTL

Mappa IOCTL


L'analisi completa del dispatch (inclusa la superficie aggiuntiva osservata di DCRCVDrv.sys) è in docs/ioctl-reference.md.

Evidenze di reverse engineering

Ogni affermazione nel writeup riporta un'etichetta di evidenza:

[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient

Estratti di disassembly annotati (cattura degli import, dispatch IOCTL, helper di terminazione, stringhe) sono inclusi in analysis/ così che l'analisi possa essere ripercorsa.

Riproduzione / laboratorio controllato

Compila, poi non caricare mai un driver senza validazione dell'hash - l'harness stesso lo impone:


Scarica lo strumento