Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
egression — Testa i controlli di egress della rete con vari livelli di successo e fallimento. | Kitploit
Strumenti/GitHubGitHub/danielmiessler/egression
Esfiltrazione DatiSicurezza di RetePenetration TestingRed Teaming
GitHubdanielmiessler/egression

egression

Testa i controlli di egress della rete con vari livelli di successo e fallimento.

Vedi Repository
10719859 anni faRevisionato da Kitploit
Condividi
screen shot 2017-07-23 at 1 48 48 pm

Descrizione

EGRESSION è uno strumento che fornisce una visione immediata di quanto sia facile caricare dati sensibili da una rete qualsiasi.

Inizia con un file sensibile contenente questi dati, memorizzato localmente in chiaro. Questo file viene utilizzato per testare i controlli di egress / DLP sulla rete, tentando di connettersi verso l'esterno e caricare il file utilizzando varie tecniche.

  • //Social USA
  • 567-24-4901
  • //Numeri di carta di credito
  • 4111111111111111
  • 5105105105105100
  • 4222222222222
  • //Date di nascita
  • 12.12.94
  • 12/12/1994
  • 12/12/94
  • 12 July 1994
  • //SIN canadese
  • 202 275 186
  • //Numero di assicurazione nazionale UK (NINO)
  • ST 68 86 80 B

Procedura di test

screen shot 2017-07-24 at 11 30 06 am

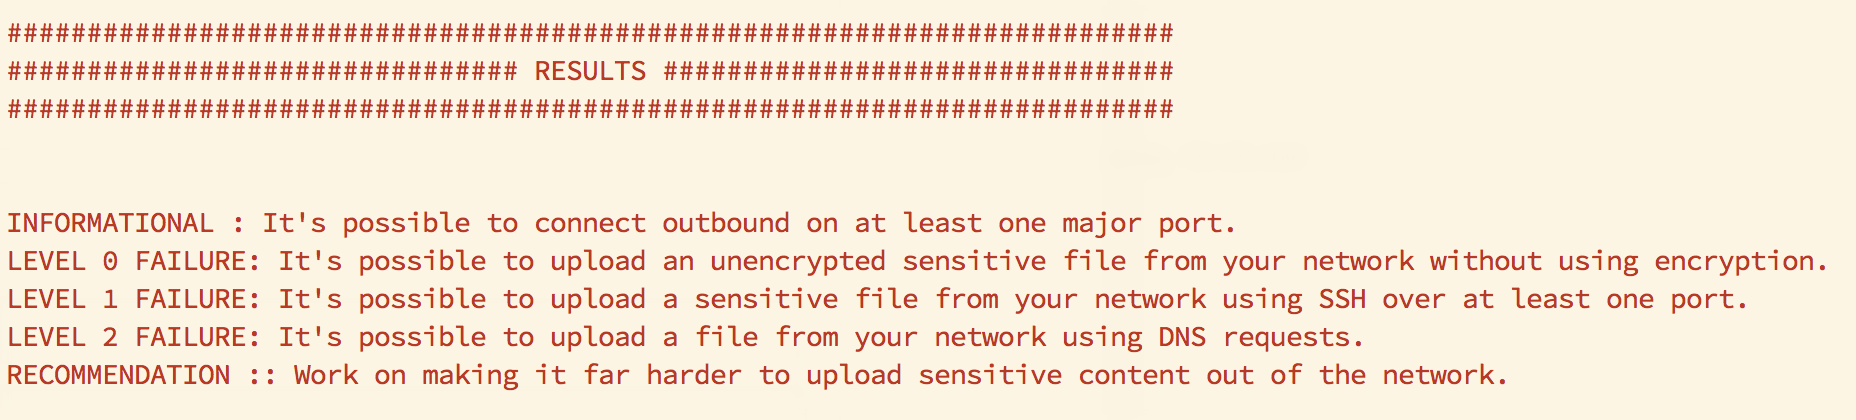
Ha quattro (4) livelli di test.

  1. INFORMATIVO: Ti dice se può connettersi alle porte su internet.
  2. LIVELLO 0: Ti dice se può trasferire un file via FTP su internet in chiaro.
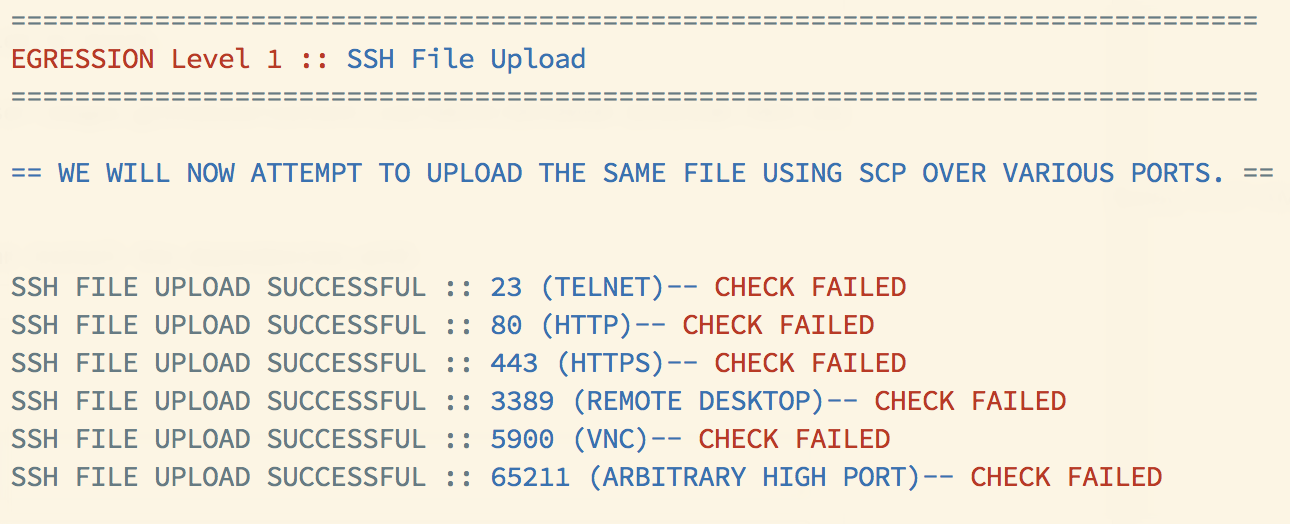
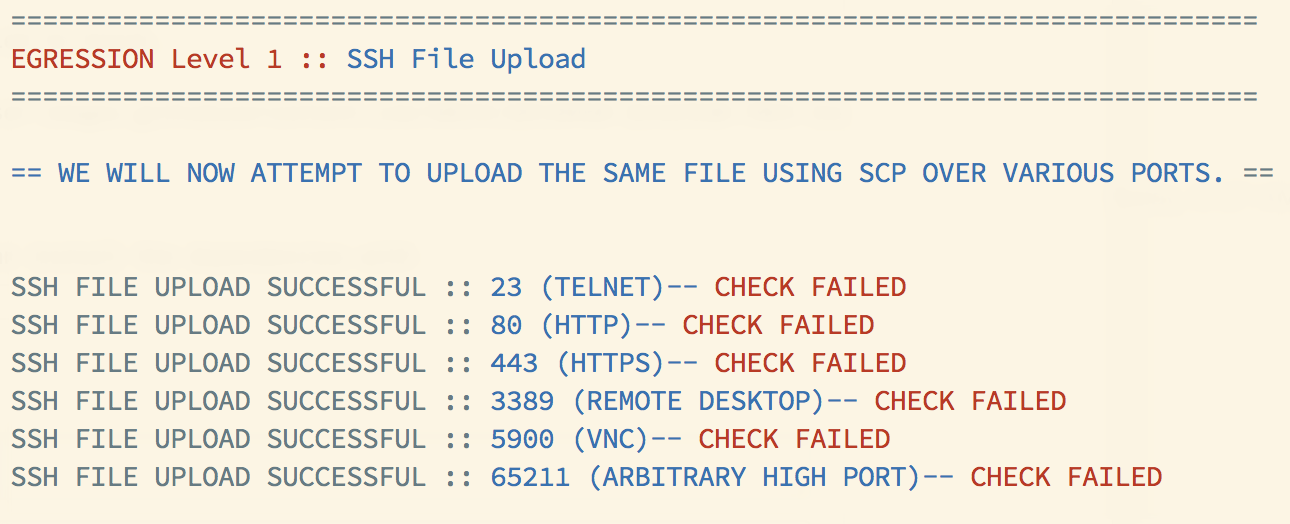
  3. LIVELLO 1: Ti dice se può trasferire file via SCP su internet attraverso varie porte.
  4. LIVELLO 2: Ti dice se può inviare lo stesso file sensibile su internet tramite query DNS.

Esegue ciascuno di questi in successione e poi riporta quali livelli non è riuscito a bloccare.
screen shot 2017-07-24 at 11 27 51 am

Installazione

Lo strumento è progettato per essere il più autonomo possibile e facile da eseguire. Puoi installare le dipendenze come segue:

  1. Assicurati di avere curl installato.
  2. Assicurati di avere nc installato.
  3. git clone https://github.com/danielmiessler/egression.git
  4. cd egression
  5. ./egression

Presentazioni

  • Blackhat Arsenal 2017

Prossimi Passi

I piani per il progetto includono:

  • Aggiunta di ulteriori livelli, con metodi di egress aggiuntivi, ad esempio: invio di dati tramite NTP, ICMP, ecc.
  • Controllo aggiuntivo degli errori per vari scenari

Crediti e Ringraziamenti

  • Un saluto a William Coppola per i suoi lavori precedenti e complementari in questo ambito con il suo strumento Fillabuster, che ha anche presentato al BlackHat Arsenal nel 2015.
  • Grazie a Sasa Zdjelar e Jason Haddix per i loro feedback sullo strumento.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →