
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
OFBiz-Attack — Uno strumento per l'attacco CVE-2023-49070/CVE-2023-51467 | Kitploit

Strumenti/GitHubGitHub/d0g3-8bit/ofbiz-attack
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlSviluppo Payload
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Uno strumento per l'attacco CVE-2023-49070/CVE-2023-51467

Vedi Repository
181312 anni faNon ancora revisionato
Condividi

OFBiz-Attack

Uno strumento per l'attacco alle vulnerabilità CVE-2023-49070/CVE-2023-51467

Ambiente di test

vulhub/ofbiz:18.12.09

Utilizzo

Avvio

java -jar OFBiz-Attack.jar

Ci sono tre moduli, rispettivamente:

  • Rilevamento vulnerabilità

    1

    È sufficiente inserire solo l'URL di destinazione, senza bisogno di aggiungere altre rotte, altrimenti l'utilizzo dei moduli successivi verrebbe compromesso. Supporta solo richieste HTTPS; la velocità di esecuzione dipende dalle prestazioni del server web.

    Dopo la verifica, non modificare l'URL: i passaggi successivi recupereranno l'URL da questo campo.

  • Esecuzione comandi

    Prima dell'uso è necessario completare la verifica della vulnerabilità. Viene utilizzata la CVE-2023-51467 per eseguire i comandi, comoda anche per la visualizzazione dell'output.

    2

    Se l'esecuzione fallisce, viene restituito il messaggio Not executed for security reason.

    Alcuni comandi non possono essere eseguiti perché (probabilmente) nel file security.properties è impostata una blacklist.

    3

    Tuttavia, è comunque possibile eseguire una reverse shell; se questo modulo non offre una buona esperienza, passa al modulo successivo.

  • Iniezione di webshell in memoria

    ⚠️ Usare con cautela: il danno è irreversibile.

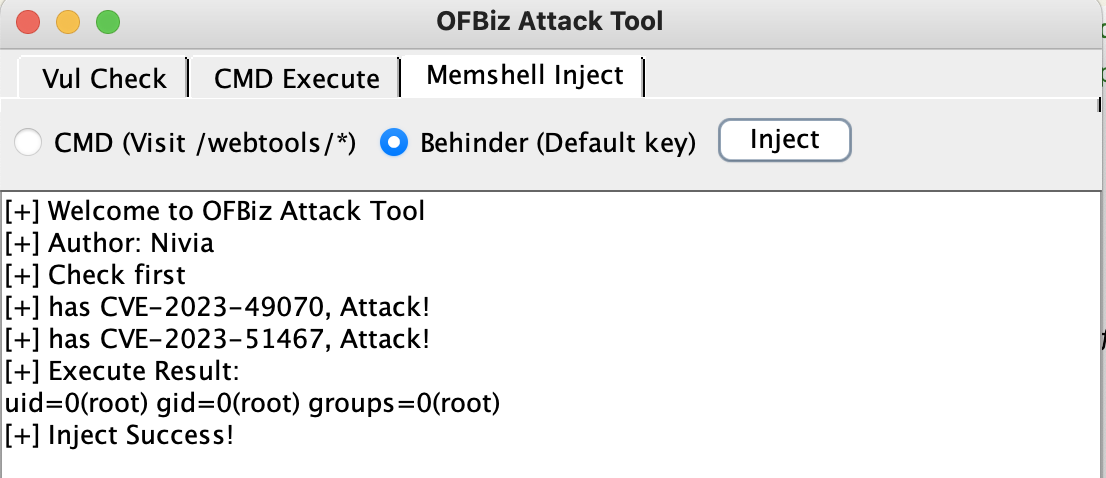
    Prima dell'uso è necessario completare la verifica della vulnerabilità. Utilizza la deserializzazione della CVE-2023-49070 per iniettare la webshell in memoria. Il modulo supporta l'iniezione di webshell in memoria CMD/Behinder; in linea di principio è possibile iniettarne solo una.
    4

    Connettersi a Behinder, password predefinita; non dimenticare la / finale.

    5

    Entrambe le webshell in memoria vengono iniettate nel Filter di /webtool/*.

Conclusione

⚠️ Questo strumento è destinato esclusivamente allo studio e allo scambio di conoscenze: non utilizzarlo per scopi illegali.

Se i moduli ti hanno offerto un'esperienza non soddisfacente, ci scusiamo sinceramente. Ti invitiamo a fornire suggerimenti per lo strumento, che verranno implementati in futuro. 🙏

Grazie per l'utilizzo.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





