Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
crackerjack — CrackerJack / Interfaccia Web di Hashcat / Context Information Security | Kitploit
Strumenti/GitHubGitHub/ctxis/crackerjack
Password CrackingSfruttamento di Applicazioni WebPenetration TestingUtilità e Framework
GitHubctxis/crackerjack

crackerjack

CrackerJack / Interfaccia Web di Hashcat / Context Information Security

Vedi Repository
37893432 anni faRevisionato da Kitploit
Condividi
Sito web

[!CAUTION] Questo repository non è mantenuto, visita https://github.com/sadreck/crackerjack per l'ultima versione.

CrackerJack

Interfaccia Web per Hashcat di Context Information Security

Indice

  • Introduzione
  • Architettura
  • Caratteristiche
  • Limitazioni
  • Installazione
  • Risoluzione dei problemi
  • Screenshot
  • Licenza

Introduzione

CrackerJack è un'interfaccia Web per Hashcat sviluppato in Python.

Architettura

Questo progetto mira a mantenere indipendenti l'interfaccia GUI e Hashcat. In poche parole, ecco come funziona:

  • L'utente carica gli hash, seleziona wordlist/regole/mask ecc., e clicca "start".
  • Il server web avvia una nuova sessione screen.
    • Genera il comando hashcat basato sulle impostazioni.
    • Esegue il comando nella sessione screen.
    • Monitora l'output della sessione screen, lo analizza e lo mostra nell'interfaccia GUI.

Questo rende CrackerJack a prova di futuro poiché si lega all'input/output di Hashcat. Inoltre, se l'interfaccia GUI non funziona per qualsiasi motivo, hashcat continuerà a funzionare.

Caratteristiche

  • Dipendenze minime
    • Utilizza sqlite3, screen e hashcat.
  • Gestione completa delle sessioni hashcat.
    • Avvia/ferma/metti in pausa/ripristina sessioni in esecuzione.
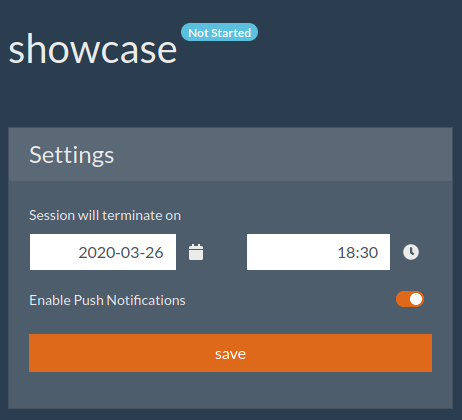
    • Termina i lavori di cracking dopo una data/ora specifica.
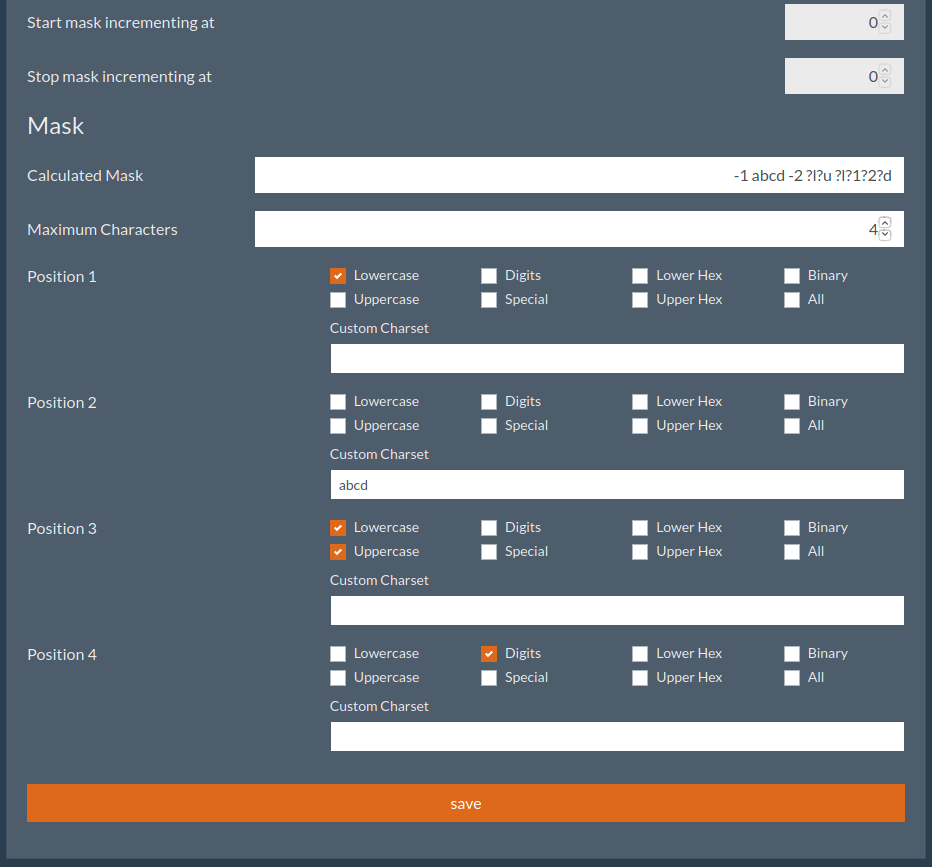
  • Interfaccia web per la generazione di maschere (?a?l?u).
  • Notifiche Web Push quando una password viene decifrata.
  • API Swagger 2.0.
  • Crea wordlist dalle password già decifrate e reintegrale nella sessione di cracking.
  • Cronologia delle sessioni per tenere traccia degli attacchi già eseguiti.
  • Supporto multiutente (locale e/o LDAP).
  • Supporto per wordlist/maschere/regole.
  • Supporto per temi multipli (Bootswatch).
  • Configurazione semplice.
    • Tutta la configurazione avviene tramite GUI. Nessuna necessità di modificare manualmente i file di configurazione.
    • Esecuzione locale su Linux e Windows (WSL).
    • Installazione su un server tramite script ansible (Ubuntu 14/16/18 e CentOS 7/8).
    • Backup facili - tutti i dati utente sono nella directory ./data.
  • Risoluzione dei problemi delle sessioni tramite SSH.

Limitazioni

  • Non è una soluzione per accodare lavori - è solo per cracking di password su richiesta.
  • Non intende essere un sostituto dell'uso da riga di comando. È complementare e supporta solo attività di cracking di base e più comuni.
  • Non installerà driver GPU. Il presupposto principale è che tu abbia già una macchina di cracking configurata e stai cercando un'interfaccia Web.
  • Le wordlist e le regole dovrebbero essere già presenti sul sistema.

Contributi

Poiché manteniamo anche un tracker interno, prima di contribuire per favore crea un issue per discutere prima di implementare qualsiasi funzionalità/modifica.

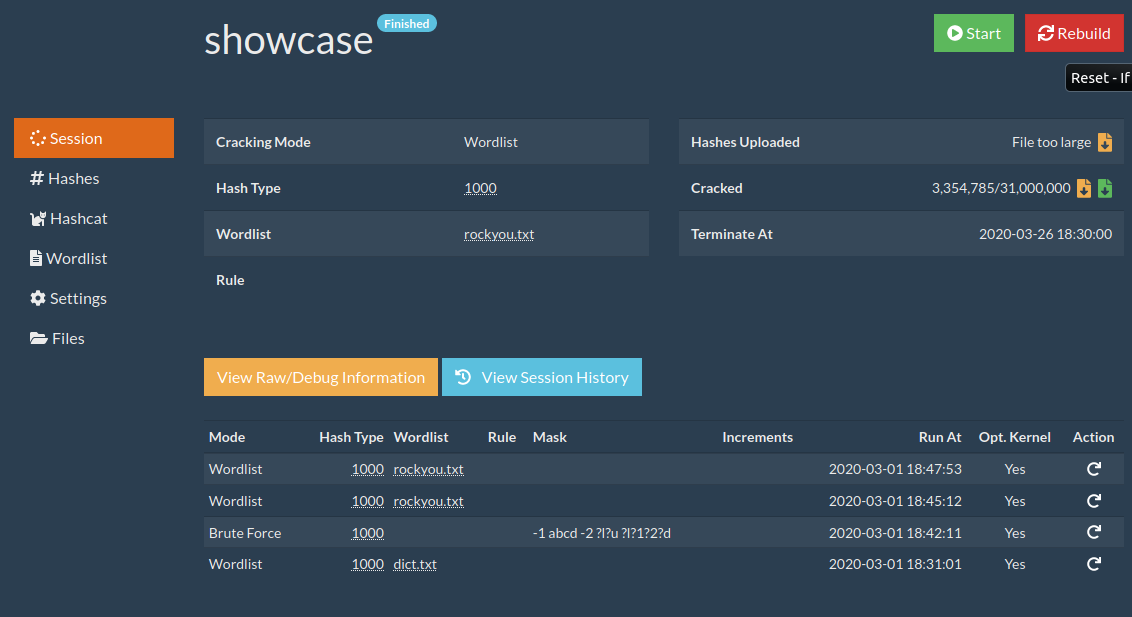
Screenshot

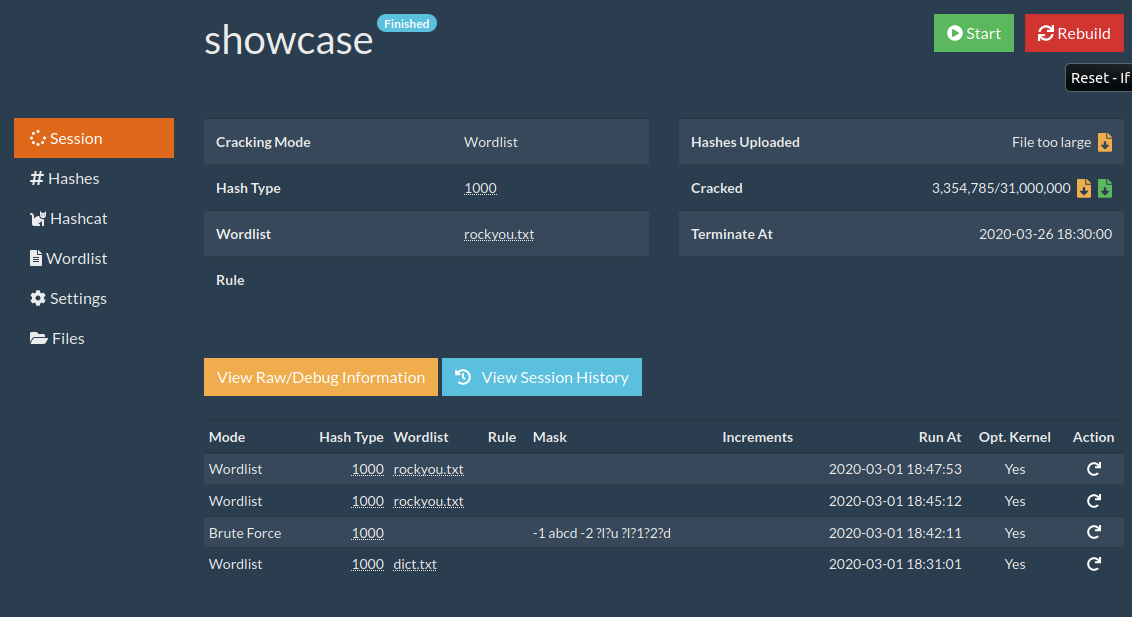
Sessione in esecuzione

Dashboard

Sessione
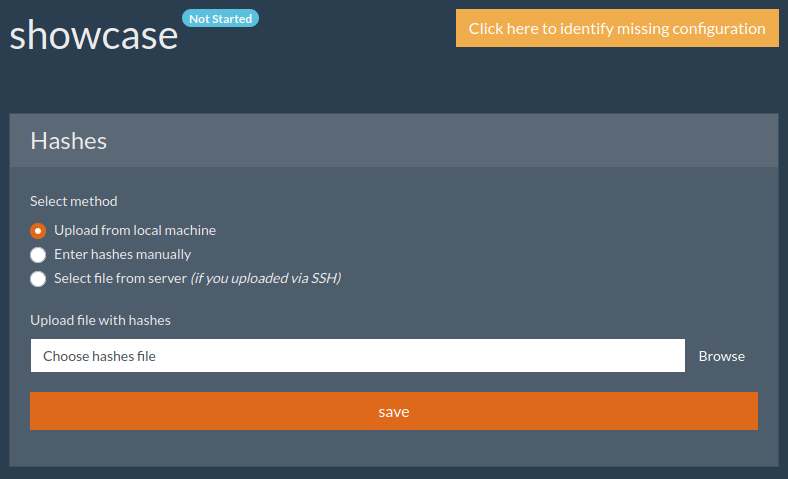
Selezione degli hash
Opzioni di HashType

Selezione della wordlist

Generazione di maschere
Impostazioni generali della sessione
Licenza

CrackerJack è rilasciato sotto licenza MIT.

Inoltre, vengono utilizzati anche i seguenti componenti di terze parti:
  • office2hashcat.py - BSD modificato - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - GNU General Public License - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








