
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
WindowsRegistryRootkit — Rootkit a livello di kernel, che risiede all'interno dei dati dei valori del registro di Windows | Kitploit
Strumenti/GitHubGitHub/cr4sh/windowsregistryrootkit
Meccanismi di PersistenzaExploitAnalisi MalwareCommand and ControlSviluppo PayloadArchived
GitHubcr4sh/windowsregistryrootkit

WindowsRegistryRootkit

Rootkit a livello di kernel, che risiede all'interno dei dati dei valori del registro di Windows

Vedi Repository
5041429 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Rootkit kernel, che risiede all'interno dei dati di un valore del registro di Windows.
Di Oleksiuk Dmytro (noto come Cr4sh)

http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]


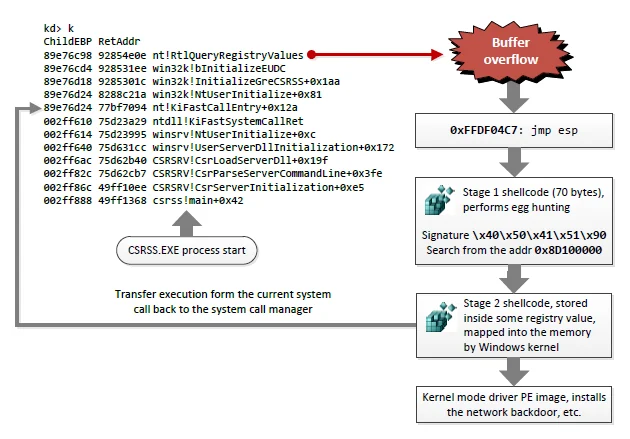
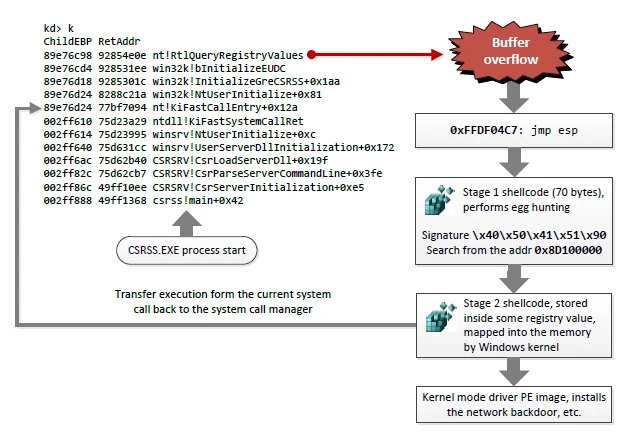
Il rootkit sfrutta la vulnerabilità zero day in win32k.sys (buffer overflow nella funzione win32k!bInitializeEUDC()) per ottenere l'esecuzione all'avvio del sistema operativo.

Caratteristiche:

  • Backdoor di rete basata su NDIS (+ meterpreter/bind_tcp).

  • Per evitare il rilevamento di codice eseguibile sconosciuto, si sposta in memoria sopra le sezioni scartabili di alcuni driver predefiniti di Windows.

  • Completamente non rilevabile dai comuni strumenti anti-rootkit.

  • Funziona su Windows 7 (SP0, SP1) x86.

diagram

Questo rootkit è stato presentato originariamente alla conferenza ZeroNights 2012 durante il mio intervento.
Consultare le slide e i video per maggiori informazioni: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf

Scarica lo strumento