Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Next.js-RCE-Scanner-BurpSuite-Extension- — Usa Burp per rilevare automaticamente la vulnerabilità RCE CVE-2025-55182 di Next.js | Kitploit
Strumenti/GitHubGitHub/cr4at0r/next.js-rce-scanner-burpsuite-extension-
Scanner di VulnerabilitàGenerazione di PayloadExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubcr4at0r/next.js-rce-scanner-burpsuite-extension-

Next.js-RCE-Scanner-BurpSuite-Extension-

Usa Burp per rilevare automaticamente la vulnerabilità RCE CVE-2025-55182 di Next.js

Vedi Repository
2611211 mesi faRevisionato da Kitploit
Condividi

CVE-2025-55182 Next.js RCE Burp Estensione

Funzionalità

  • Scansione passiva: Rileva automaticamente tutti i siti Next.js che transitano attraverso Burp

Iniezione di codice di memoria (v2.2 Nuovo!)

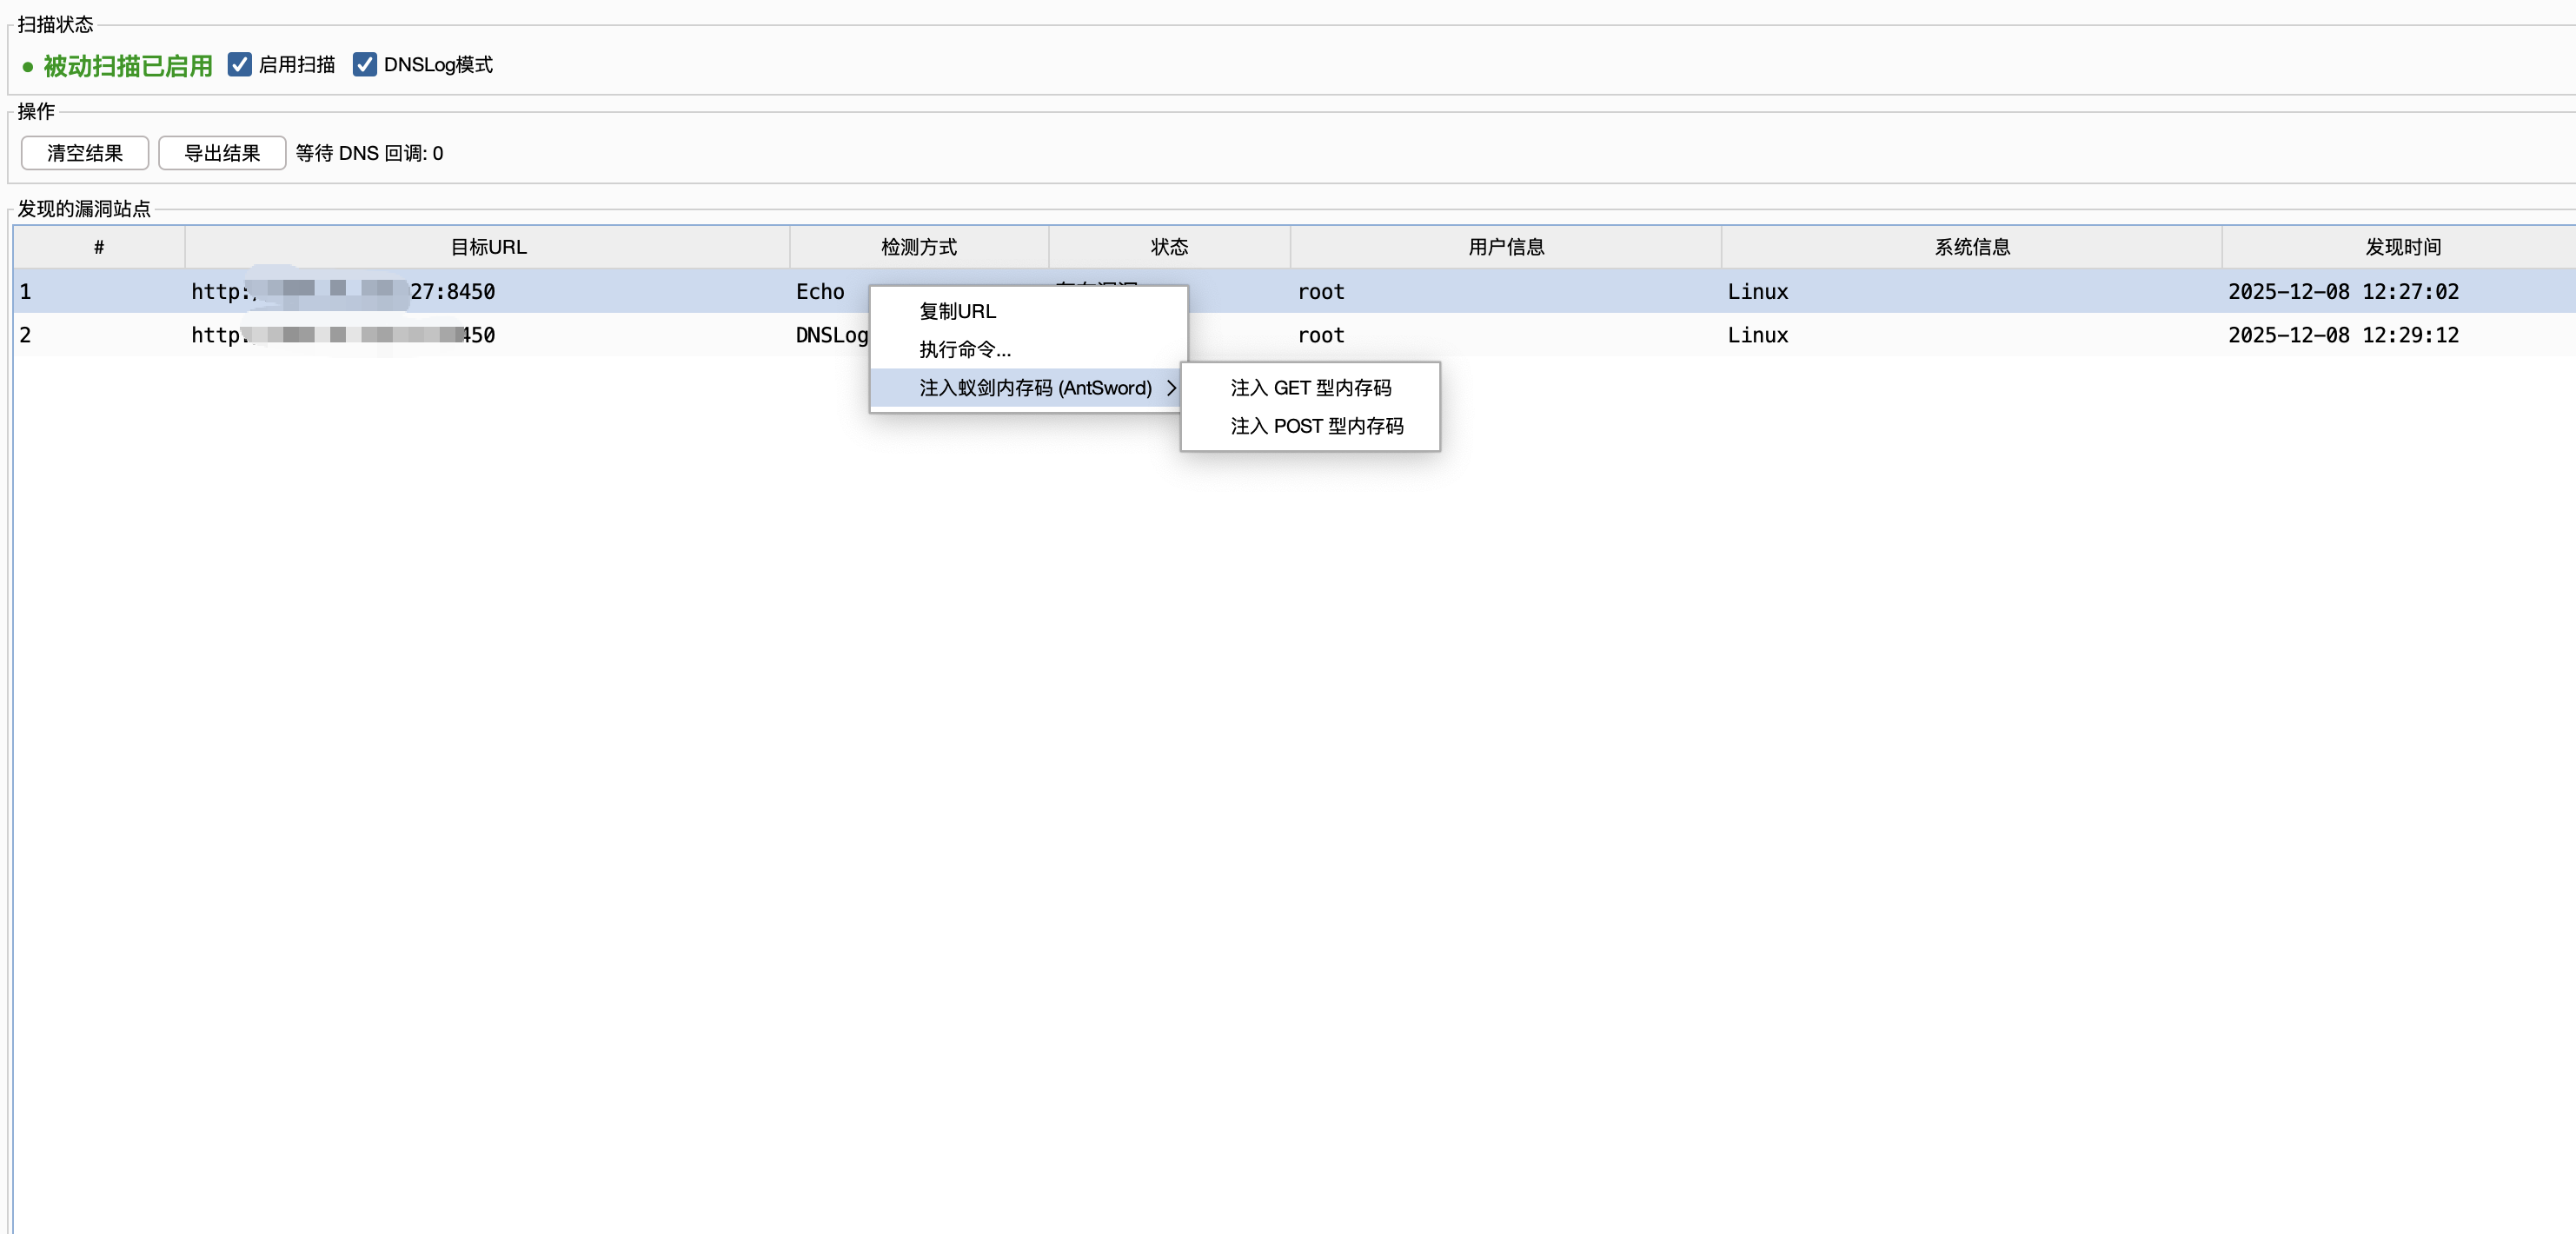
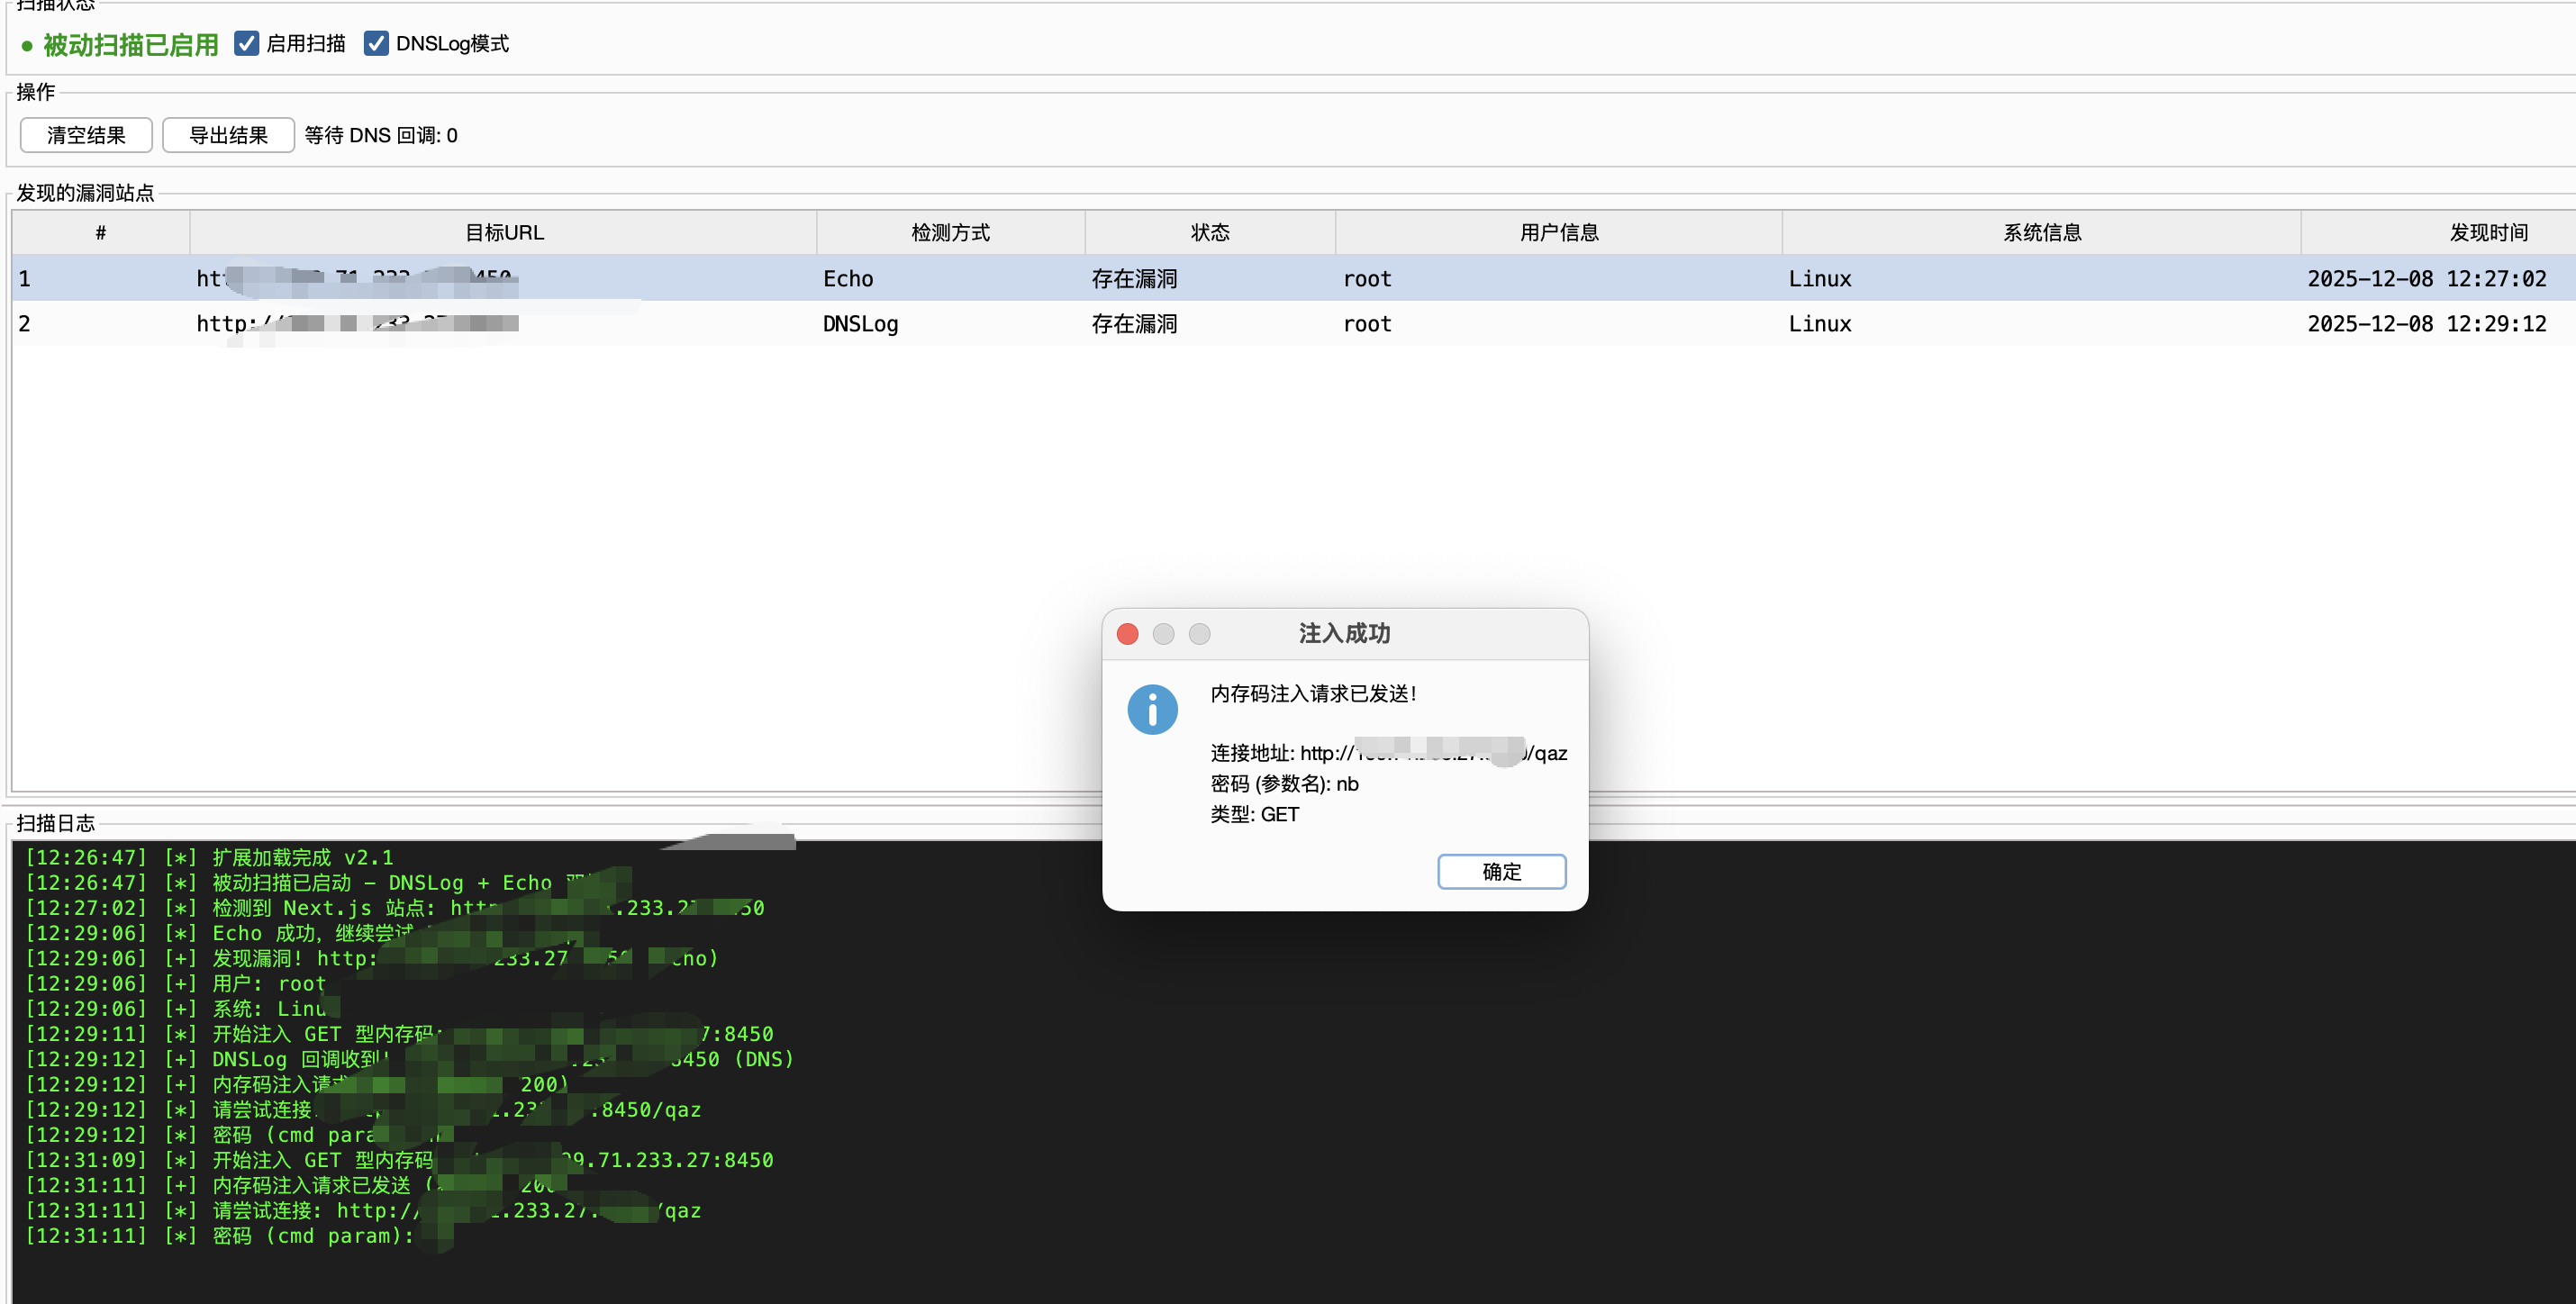
Fai clic destro sulla richiesta target e seleziona 注入蚁剑内存码 (AntSword), supporta due tipi di codice di memoria: GET e POST.

  • Indirizzo di connessione: http://target/qaz
  • Password di connessione: nb
  • Encoder: default (nessun encoder specifico necessario)

Dopo un'iniezione riuscita, è possibile utilizzare direttamente AntSword per connettersi a questo indirizzo per la gestione.

Logica di rilevamento delle vulnerabilità

  • Metodo Echo: Invia echo [random] e controlla la risposta, veloce, nessuna connessione esterna.
  • Metodo DNSLog: Utilizza Burp Collaborator per inviare payload nslookup/curl/wget, supporta il rilevamento senza eco.
  • Doppia rilevazione: Utilizza entrambi i metodi per impostazione predefinita, garantendo il massimo tasso di rilevamento.
  • Doppia rilevazione: [Nuovo] Esegue contemporaneamente la rilevazione Echo e DNSLog (Burp Collaborator), assicurando nessuna falsa negativa.
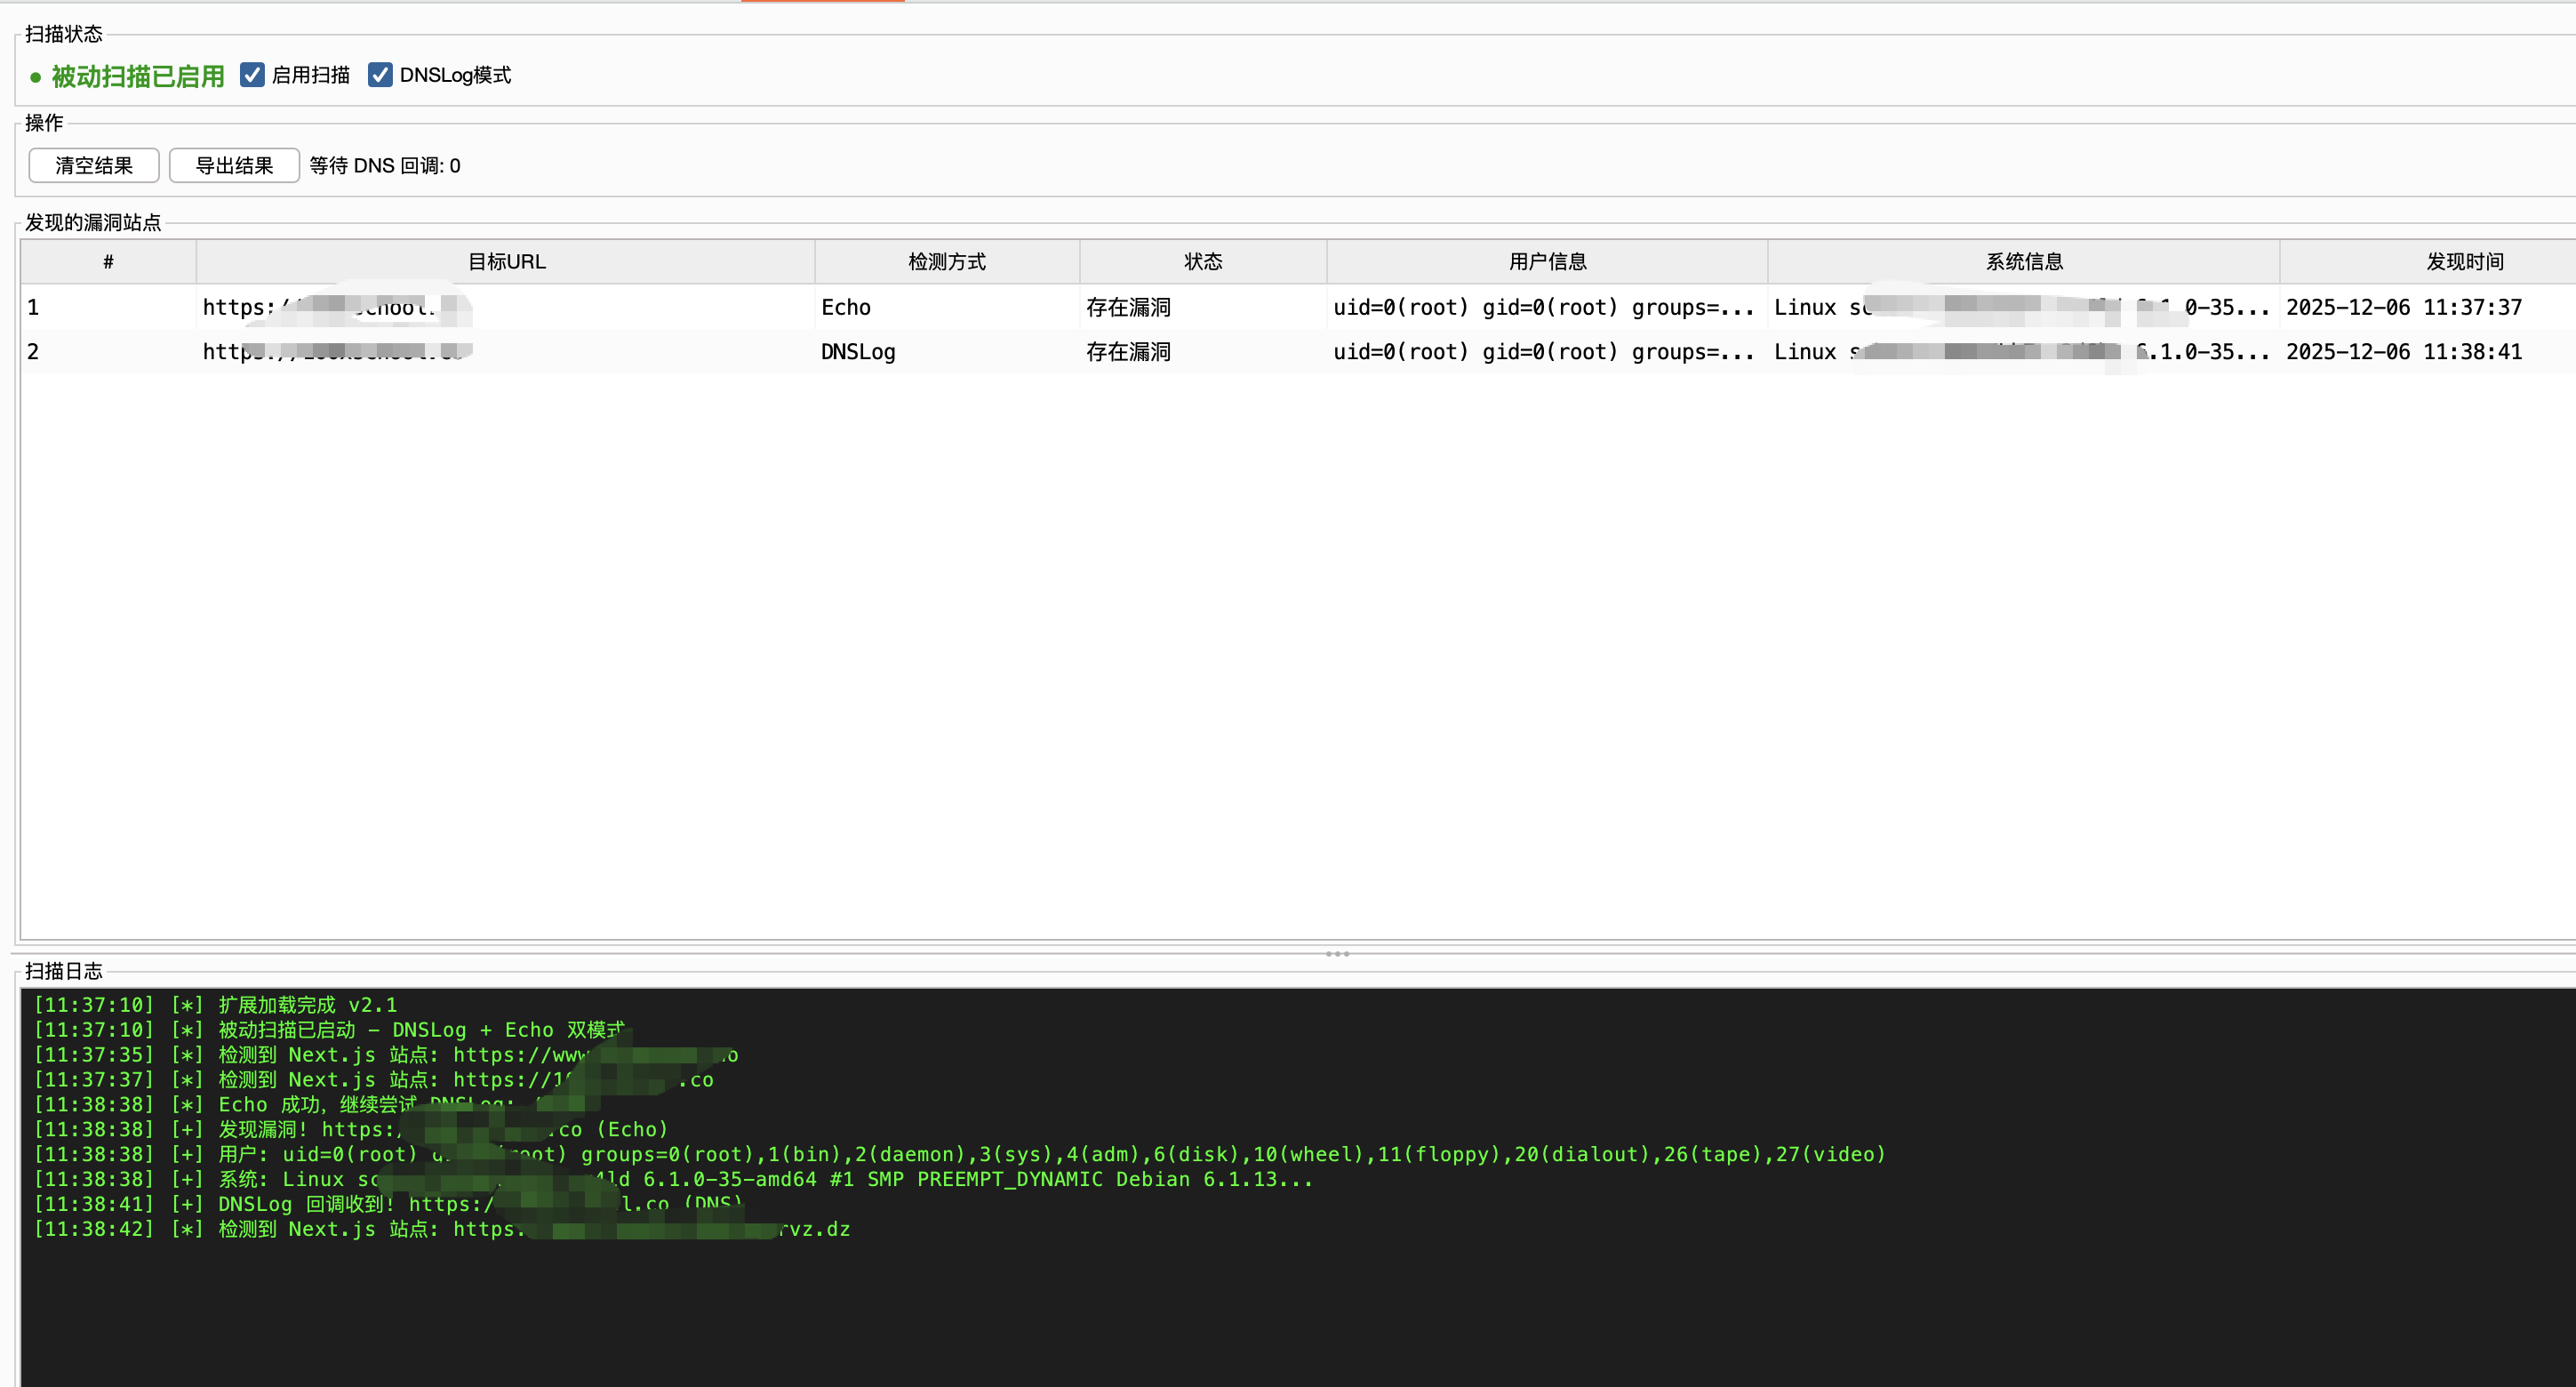
  • Sfruttamento automatico: Dopo aver trovato una vulnerabilità, esegue automaticamente l'acquisizione delle informazioni sui permessi e di sistema.
  • Elenco risultati: Mostra tutti i siti vulnerabili in formato tabella. alt text
  • Esecuzione comandi: Fai clic destro sulla tabella per eseguire comandi personalizzati sul target e iniettare memory shell. alt text
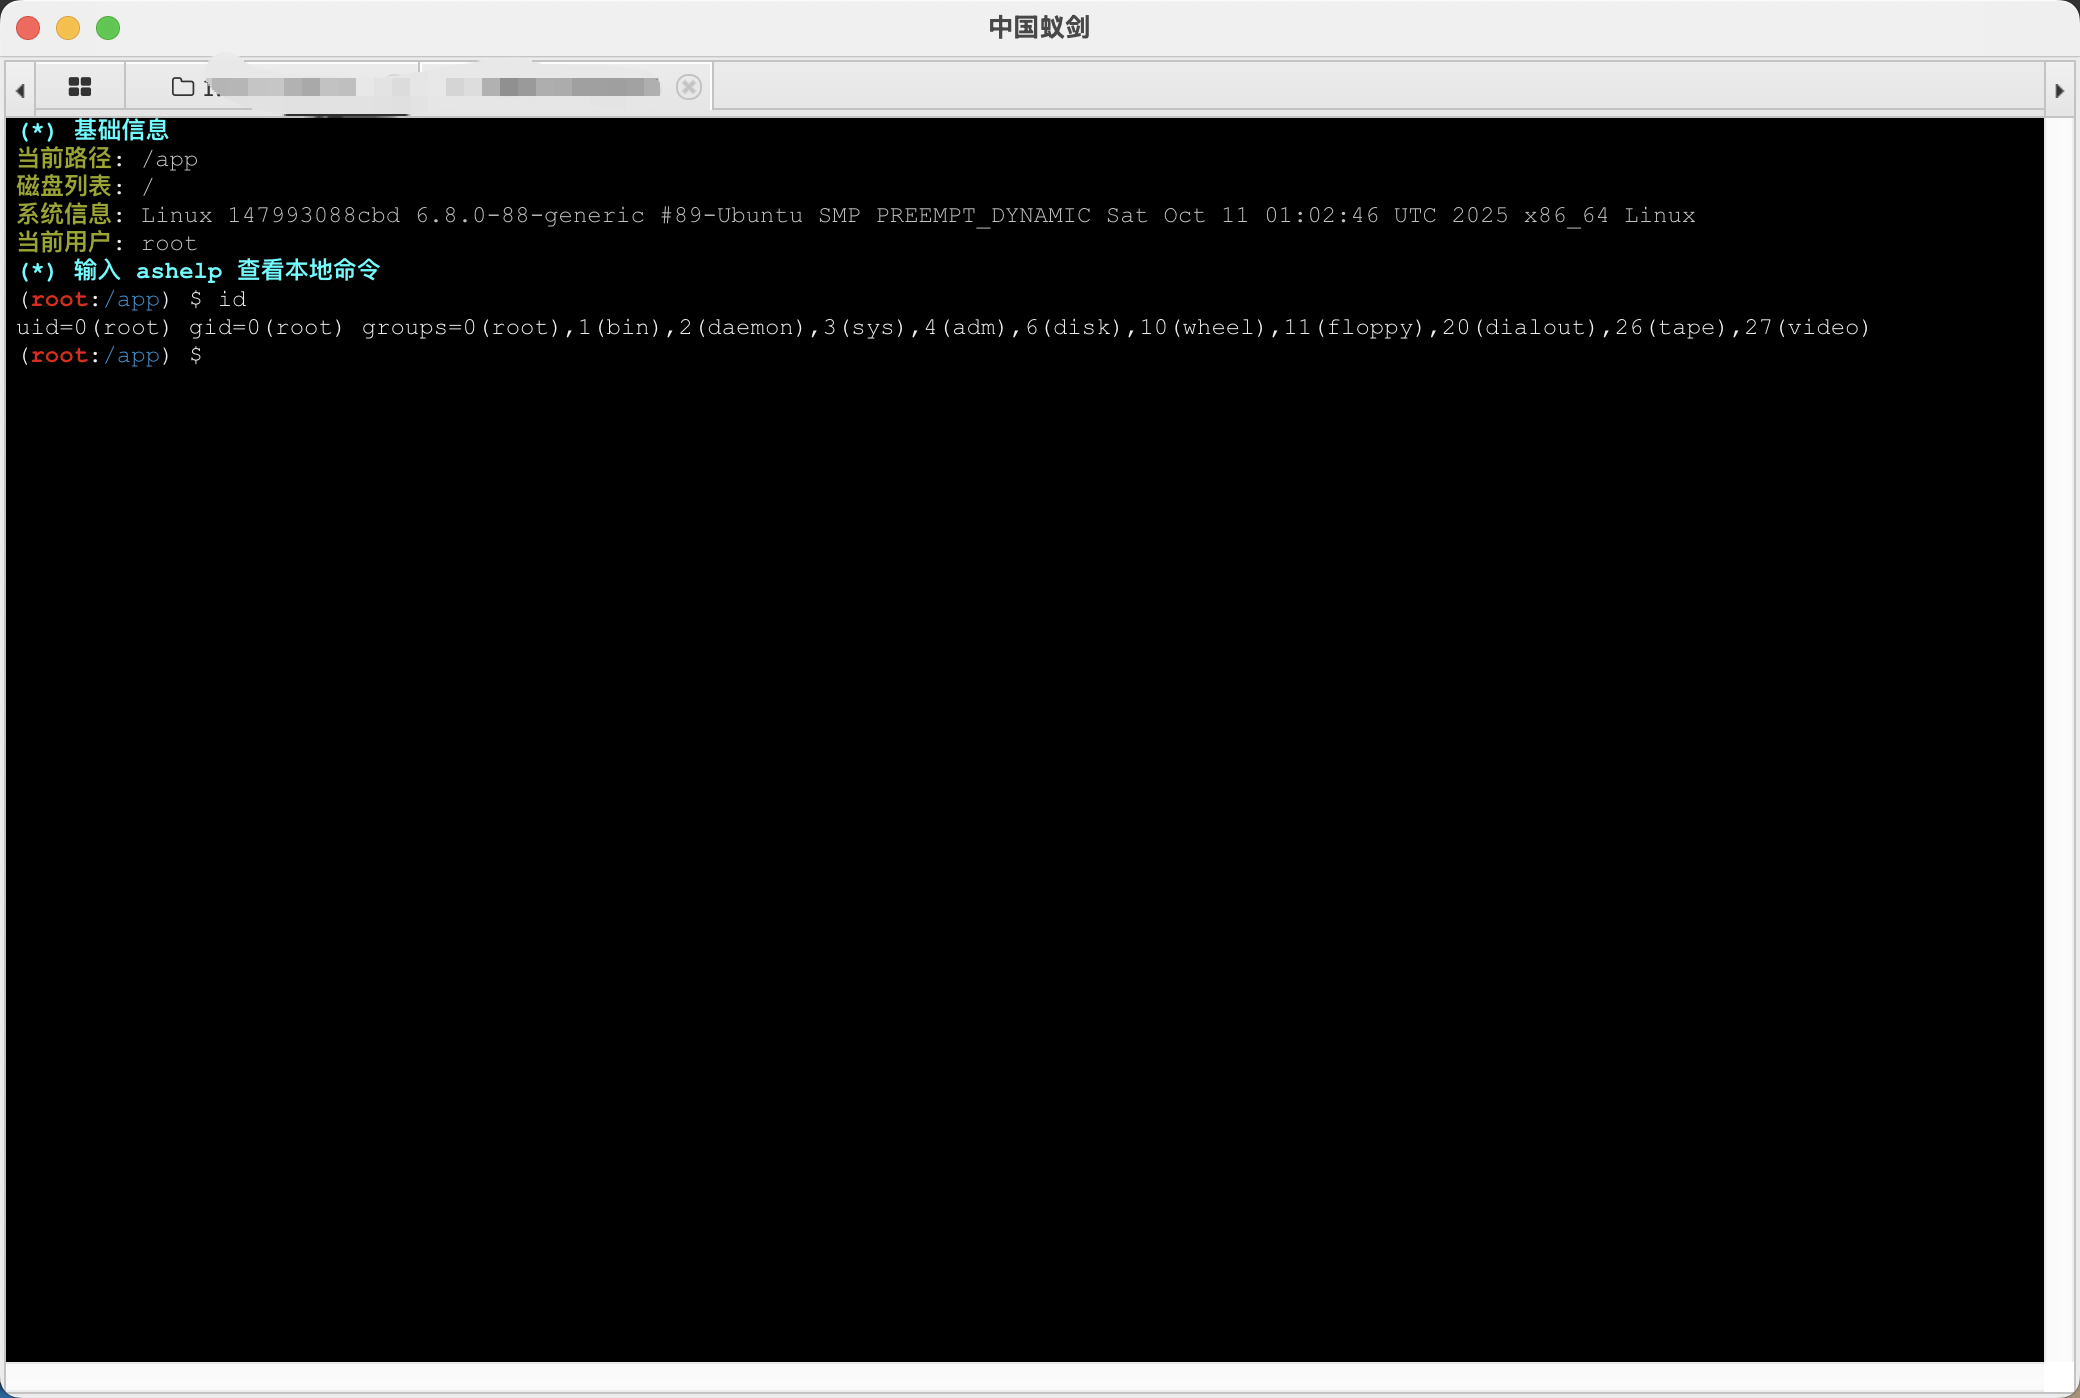
  • Connessione memory shell: Connessione tramite AntSword alt text alt text
Installazione

  1. Scarica nextjs-rce-scanner-2.2.0.jar
  2. Burp Suite → Extender → Extensions → Add
  3. Extension type: Java
  4. Seleziona il file JAR

Utilizzo

  1. Dopo aver caricato l'estensione, apparirà la scheda "Next.js RCE"
  2. Basta navigare normalmente sui siti web.
  3. L'estensione rileva automaticamente i siti Next.js e testa le vulnerabilità.
  4. I siti con vulnerabilità scoperte verranno visualizzati nella tabella.

Test manuale

Fai clic destro su qualsiasi richiesta in Burp → "Testa vulnerabilità Next.js RCE"

Esecuzione comandi

  1. Fai clic destro sul sito vulnerabile nella tabella
  2. Seleziona "Esegui comando..."
  3. Inserisci il comando

Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension

cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests

Il JAR viene generato in target/nextjs-rce-scanner-2.2.0.jar


Ringraziamenti al maestro @Ruoji per i suggerimenti sull'idea di rilevamento DNSLOG e il POC della memory shell.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →