cosmonic-labs/demo-zip-rce-sandbox
Demo live: la stessa crate Rust zip vulnerabile (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) contenuta da una sandbox Cosmonic WebAssembly con criterio deny-by-default.

Leggi la storia completa sul blog di Cosmonic: Stopping Remote Code Execution with a Sandbox
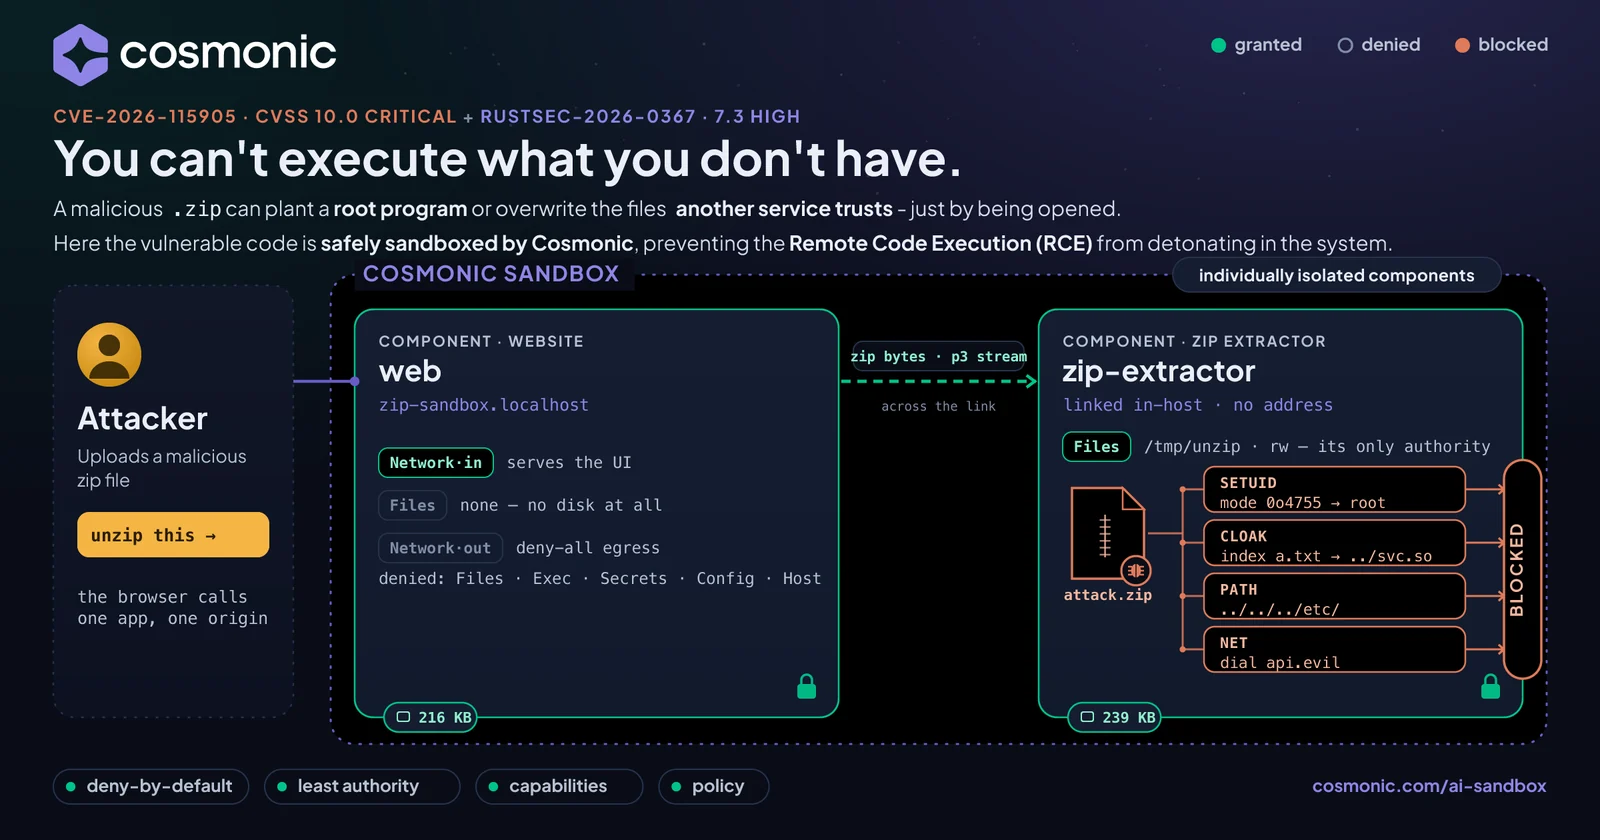
La crate Rust zip ha rilasciato due gravi vulnerabilità a nove giorni di distanza, una delle quali con CVSS 10.0.
Questo repo esegue esattamente quel codice vulnerabile, non corretto, all'interno di una sandbox
Cosmonic deny-by-default, e ti permette di lanciargli contro archivi costruiti ad arte. Ogni
attacco viene eseguito. Nessuno di essi può fare nulla.
Passo dopo passo: Sandboxed zip extractor (la guida nella documentazione)
Non puoi eseguire ciò che non hai. Una sandbox non deve riconoscere l'attacco. Parte dal nulla e consegna al codice solo le capacità che le concedi: qui, una cartella temporanea e nessuna rete. Vedi principi delle piattaforme sicure per agenti.
La pagina della demo ha un pulsante rosso per ogni scenario. Ognuno invia in streaming un archivio reale costruito ad arte nella sandbox; nulla è corretto.
| Pulsante | Vulnerabilità | Cosa fa l'archivio costruito ad arte | Nella sandbox |
|---|---|---|---|
| Bug 1: bit setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Tre voci portano i bit setuid, setgid e sticky. Su un estrattore Unix conferirebbero a un file estratto poteri di livello root. | Tutti e tre i bit arrivano al report; nessuno viene applicato. |
| Bug 2: zip slip | CWE-22 / CWE-59 · zip slip tramite symlink | Tre voci symlink puntate a percorsi noti al di fuori della cartella: /etc/cron.d, /root/.ssh/authorized_keys e /tmp. zip 8.6.0 rifiuta i nomi ../, ma su Unix il suo extract() impianta questi link senza controlli. | Tutti e tre finiscono come file semplici contenenti il testo di destinazione; nessun link esiste. |
| Bug 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | La directory centrale mostra a uno scanner release-notes.txt; l'header locale dice all'estrattore in streaming della crate di scrivere home/you/.ssh/authorized_keys. | La scrittura mascherata viene accettata ma finisce dentro /tmp/unzip, una cartella usa e getta. |
| Esegui tutti gli attacchi | tutti e tre insieme | Un unico archivio che contiene ogni attacco sopra. | Tutto quanto sopra, contenuto insieme. |
Altri ID, se li stai cercando: RUSTSEC-2026-0367 è GHSA-vv5m-jxxh-4627 (CWE-732), e CVE-2026-115905 è GHSA-m665-v7pm-7grj (CWE-436).
Entrambi gli advisory riguardano zip 8.6.0, la versione usata qui di proposito. Nel tuo codice, aggiorna a
zip 9.0.5, che corregge entrambi.
Installa Cosmonic Desktop. Esegue componenti WebAssembly come
workload in sandbox su macOS, Windows e Linux, e ascolta su 127.0.0.1:8200.
Applica il manifest. deploy/zip-sandbox.workload.yaml
fissa entrambi i componenti tramite digest su ghcr, quindi non c'è nulla da compilare. La via più semplice è un
assistente AI collegato al server MCP di Desktop
(Connect coding agents):
"Applica
deploy/zip-sandbox.workload.yamla Cosmonic Desktop, poi mostrami il suo stato."
Oppure copia il manifest in workloads/default/zip-sandbox.yaml nella directory di stato di Desktop
(cosmonicd paths la stampa).
Apri http://zip-sandbox.localhost:8200/ e premi i pulsanti rossi, uno per scenario, oppure carica il tuo zip.
Una trappola. L'estrattore ha bisogno del suo volume
/tmp/unzip. I percorsi di deploy rapido di Desktop (cosmonic dev, bozze di pubblicazione, incollare un link a un'immagine) costruiscono una spec solo dall'immagine e scartano la sezionevolumes, e l'estrattore risponde allora"sandbox unavailable". Applica il manifest così com'è scritto.
Ogni scenario dispone di una modalità API e di un archivio scaricabile, così puoi ispezionare i byte grezzi:
| Scenario | Eseguilo | Scarica l'archivio |
|---|---|---|
| Bug 1: bit setuid | /run?mode=suid (predefinito) | /suid.zip |
| Bug 2: zip slip | /run?mode=slip | /slip.zip |
| Bug 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| Esegui tutti gli attacchi | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Una serie contenuta di report di mode=all:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ è una piccola CLI che esegue lo stesso crate vulnerabile direttamente su
macOS o Linux, senza sandbox, così puoi osservare gli attacchi riuscire fin da subito. Richiede una toolchain Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Il Bug 1 termina con VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, e
ls -l sul file estratto mostra -rwsr-xr-x. Il Bug 3 mostra lo scanner che vede
release-notes.txt mentre l'estrattore in streaming scrive config/app.conf. Stesso codice, stesso tipo
di archivio; l'unica differenza è ciò che è stato passato al codice.
Un solo workload, due componenti WebAssembly, ciascuno con il proprio sandbox e le proprie autorizzazioni. web trasmette in streaming
l'archivio caricato a extractor tramite un stream<u8> attivo all'interno dell'host; il browser comunica sempre e solo
con web.
| Componente | Filesystem | Rete | HTTP | Compito |
|---|---|---|---|---|
web | nessuno | nessuna uscita | serve wasi:http/handler | UI e upload; non memorizza mai l'archivio |
extractor | solo /tmp/unzip (effimero) | nessuna uscita | nessuno, raggiungibile solo tramite il link | l'estrazione dello zip, con la crate vulnerabile |
Queste autorizzazioni sono l'intera mitigazione: