 completetech-security/php2shell-check
Verificatore di esposizione per Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) con report HTML personalizzati. Python in un unico file, senza dipendenze, senza payload di exploit.





Triage passivo per siti web che dichiarano una versione di PHP affetta da PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · file singolo, senza dipendenze
php2shell-check legge la versione di PHP che un sito web dichiara già nelle sue intestazioni di risposta pubbliche e la confronta con la correzione ufficiale upstream per ciascun ramo di PHP. Non invia alcun payload di exploit, rispetta robots.txt e riporta l'incertezza in modo onesto: una versione nascosta, in conflitto o compilata dal fornitore è unknown, mai "sicura".
robots.txt, con TLS verificato e uno User-Agent descrittivo.php2shell_exploitability=not_tested.wordpress_check.py utilizza solo la libreria standard di Python. Il nome del file e lo User-Agent predefinito sono mantenuti per compatibilità; WordPress non è richiesto per la valutazione PHP2Shell.[!IMPORTANT] L'esposizione potenziale non è sfruttabilità confermata. Le intestazioni non possono rivelare il SAPI di PHP, i backport del fornitore o lo stato reale delle patch. Tratta ogni risultato come un invito per un amministratore a verificare. Controlla solo i siti web che sei autorizzato a valutare.
Richiede Python 3.10 o superiore su Windows, macOS o Linux. Non c'è nulla da installare: nessun pacchetto pip, chiave API, browser o database. Usa python3 dove è così che Python è denominato sul tuo sistema.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt è un file di testo con un sito web autorizzato per riga; websites.example.txt mostra il formato usando domini di esempio riservati. Consulta Usage per le regole di input e le opzioni.
Ogni risultato di un sito web include php2shell_status:
| Stato | Significato |
|---|---|
potentially_affected | Viene dichiarata una versione PHP completa e non qualificata inferiore alla correzione del suo ramo. Chiedi all'amministratore di verificare. |
fixed_version_reported | La versione dichiarata soddisfa la correzione del suo ramo. Si tratta di una versione dichiarata, non di una patch verificata né di una garanzia di assenza di problemi. |
unknown | Versione nascosta, parziale, in conflitto, pre-release, qualificata dal fornitore o al di fuori dei rami coperti 8.2–8.5. |
| Ramo PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Corretto in | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Le soglie provengono dagli avvisi del progetto PHP per CVE-2026-109618 e CVE-2026-109619, verificati il 2026-10-21. La tabella è incorporata nello script e non viene aggiornata da internet. Distribuzioni come Ubuntu applicano correzioni backport senza modificare il numero di versione upstream, quindi le build pacchettizzate risultano sempre unknown.
Gli esiti operativi sono separati dai risultati della valutazione. Un'esecuzione completata può contenere target bloccati, scaduti o fuori ambito; quelle righe hanno una valutazione unknown, non un esito negativo. Consulta il riferimento completo per i valori status e fetch_status del rilevamento e per ogni campo di output, e la metodologia di valutazione per capire come viene classificata ciascuna versione.
--format html produce un singolo file offline con il tuo logo, riquadri di riepilogo e ogni risultato ordinato per rischio. Segue il tema chiaro o scuro del lettore e si stampa in modo pulito.
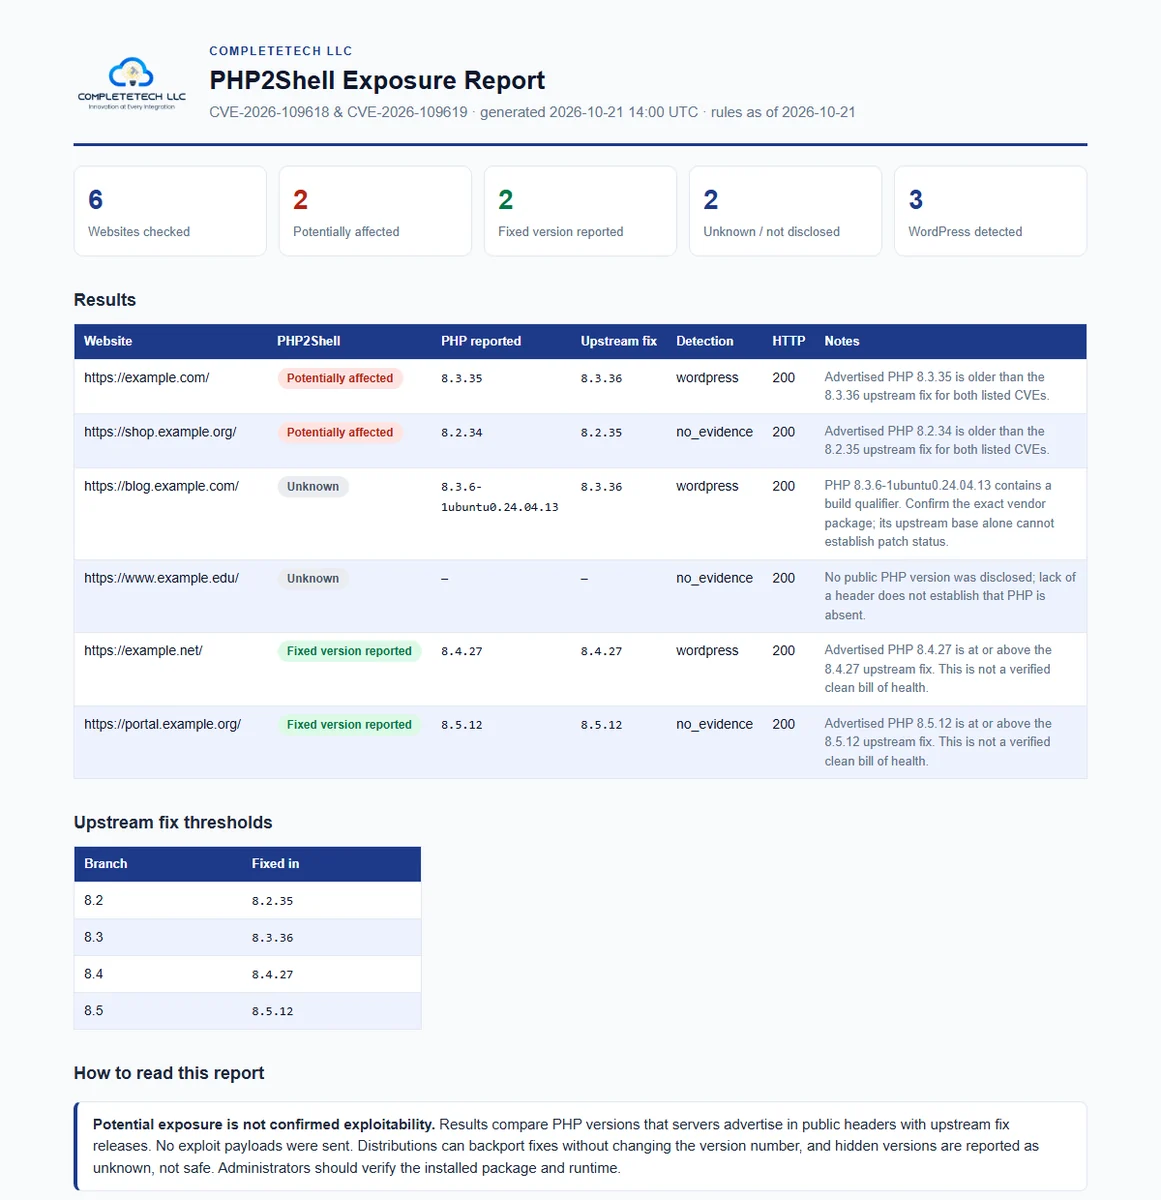
Esempio sintetico costruito da domini riservati example.*. Visualizza l'HTML.
Usa --logo path/to/logo.png e --brand "Your Company" per personalizzare il report con il marchio della tua organizzazione. CSV e JSON restano disponibili per fogli di calcolo e pipeline.
/robots.txt dell'origine e si ferma se la pagina è vietata.GET ordinaria alla pagina, con TLS verificato e uno User-Agent onesto.X-Powered-By e Server, oltre ai marcatori WordPress nell'HTML già restituito.






