Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/cmassa/cve-2025-24893
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubcmassa/cve-2025-24893

CVE-2025-24893

Exploit PoC per la vulnerabilità di esecuzione remota di codice XWiki (CVE-2025-24893)

Vedi Repository
121 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    381
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    305

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-24893 - Esecuzione Remota di Codice non Autenticata su XWiki

Exploit PoC per la vulnerabilità di Esecuzione Remota di Codice non Autenticata su XWiki (CVE-2025-24893). Questo PoC consente di eseguire comandi arbitrari tramite codice Groovy sulla macro SolrSearch.

Dettagli

Severity: Critical
CVSS Score: 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
EPSS Score: 92.01% (Very high likelihood of exploitation)
Affected Versions: All versions prior to 15.10.11, 16.4.1, and 16.5.0RC1
Patched Versions: 15.10.11, 16.4.1, 16.5.0RC1

Utilizzo

usage: CVE-2025-24893 [-h] [-t TARGET] [-c COMMAND] [-v]

Unauthenticated Remote Code Execution (RCE) on XWiki

options:
  -h, --help            show this help message and exit
  -t, --target TARGET   Target XWiki URL
  -c, --command COMMAND Command to execute
  -v, --verify          Verify if target XWiki is vulnerable

Esempio

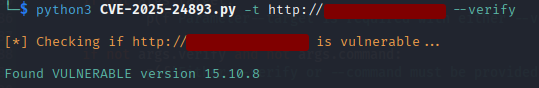
Verifica

verifica

Sfruttamento base dei comandi

sfruttamento

Sfruttamento remoto della shell

shell_remota

Riferimenti

[https://www.offsec.com/blog/cve-2025-24893/] [https://nvd.nist.gov/vuln/detail/CVE-2025-24893] [https://www.incibe.es/en/incibe-cert/early-warning/vulnerabilities/cve-2025-24893]

Disclaimer

Questo codice exploit è fornito esclusivamente a scopo educativo e per test autorizzati. Non utilizzare questo codice su alcun sistema senza l'esplicita autorizzazione del proprietario. L'autore non si assume alcuna responsabilità per eventuali usi impropri o danni causati da questo programma.


Scarica lo strumento