
 charlie-goldenowl/cve-2026-122006-check
Script Bash in sola lettura che analizza i progetti Rails alla ricerca di CVE-2026-122006, segnalando le versioni vulnerabili di activestorage, l'elaborazione delle varianti mini_magick e le policy permissive dei coder di ImageMagick.

Script di rilevamento per CVE-2026-122006 — Rails Active Storage affida gli upload a ImageMagick con coder senza restrizioni, quindi un upload SVG/MSL appositamente costruito può leggere/scrivere file arbitrari sul server (CVSS 9.8). Corretto in activestorage 8.0.5.2 e 8.1.4.1. Lo script si limita a segnalare — non modifica nulla.
Fonte: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
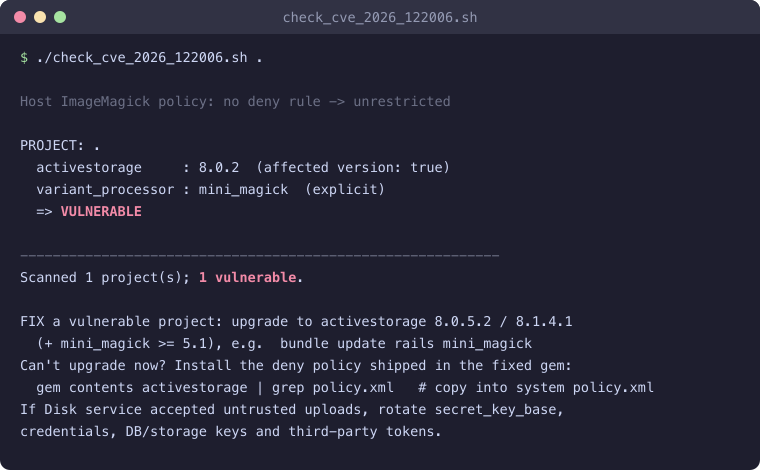
Eseguilo direttamente da GitHub nella directory corrente:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
Scansiona una cartella specifica (passa la radice dopo --):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
ROOT e controlla ogni app Rails che trova (qualsiasi directory con
config/application.rb + un Gemfile.lock che fissa activestorage), stampando un
verdetto per progetto e un riepilogo. Puntalo a una cartella padre per scansionare molti
progetti contemporaneamente: ./check_cve_2026_122006.sh ~/projects.0 = nessuno vulnerabile, 2 = almeno uno vulnerabile (adatto alla CI).NO_COLOR=1 ./check_cve_2026_122006.sh disabilita l'output colorato.bash + ruby; magick/convert opzionali
(usati solo per controllare la policy ImageMagick dell'host).activestorage precedente a 8.0.5.2 (linea 8.1: precedente a 8.1.4.1).variant_processor è :mini_magick (il default :vips di Rails 8 non è
interessato). Letto dalla tua configurazione, con fallback al default di load_defaults.bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
Non puoi ancora aggiornare? Installa la policy di blocco inclusa nella gem corretta su ogni host/immagine/container:
gem contents activestorage | grep policy.xml # copy into your system policy.xml
Se il servizio Disk ha accettato upload non attendibili, presupponi che i segreti possano essere stati
letti: ruota secret_key_base, le credenziali, le chiavi DB/storage e i token di terze parti.
Lo script legge le versioni da Gemfile.lock e dai file di configurazione (senza avviare l'app), quindi
è veloce e sicuro da eseguire su molti repository. Non rileva le app che modificano
gli interni di MiniMagick o usano GraphicsMagick; verifica quelle manualmente.






