Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Telewreck — Un'estensione Burp per rilevare e sfruttare versioni di Telerik Web UI vulnerabili a CVE-2017-9248. | Kitploit
Strumenti/GitHubGitHub/capt-meelo/telewreck
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubcapt-meelo/telewreck

Telewreck

Un'estensione Burp per rilevare e sfruttare versioni di Telerik Web UI vulnerabili a CVE-2017-9248.

Vedi Repository
9626398 anni faRevisionato da Kitploit
Condividi

Telewreck

Version Language License

Un'estensione per Burp per rilevare e sfruttare versioni di Telerik Web UI vulnerabili a CVE-2017-9248. Questa estensione è basata sul tool exploit originale scritto da Paul Taylor (@bao7uo), disponibile su https://github.com/bao7uo/dp_crypto. Crediti e un grande ringraziamento a lui.

Un articolo correlato su come sfruttare applicazioni web tramite Telerik Web UI può essere trovato anche qui.

Funzionalità

  • Rileva versioni vulnerabili di Telerik Web UI durante scansioni passive.
  • Forza bruta della chiave e scopre il collegamento "Document Manager" proprio come il tool exploit originale.

Schermate

Scansione Passiva

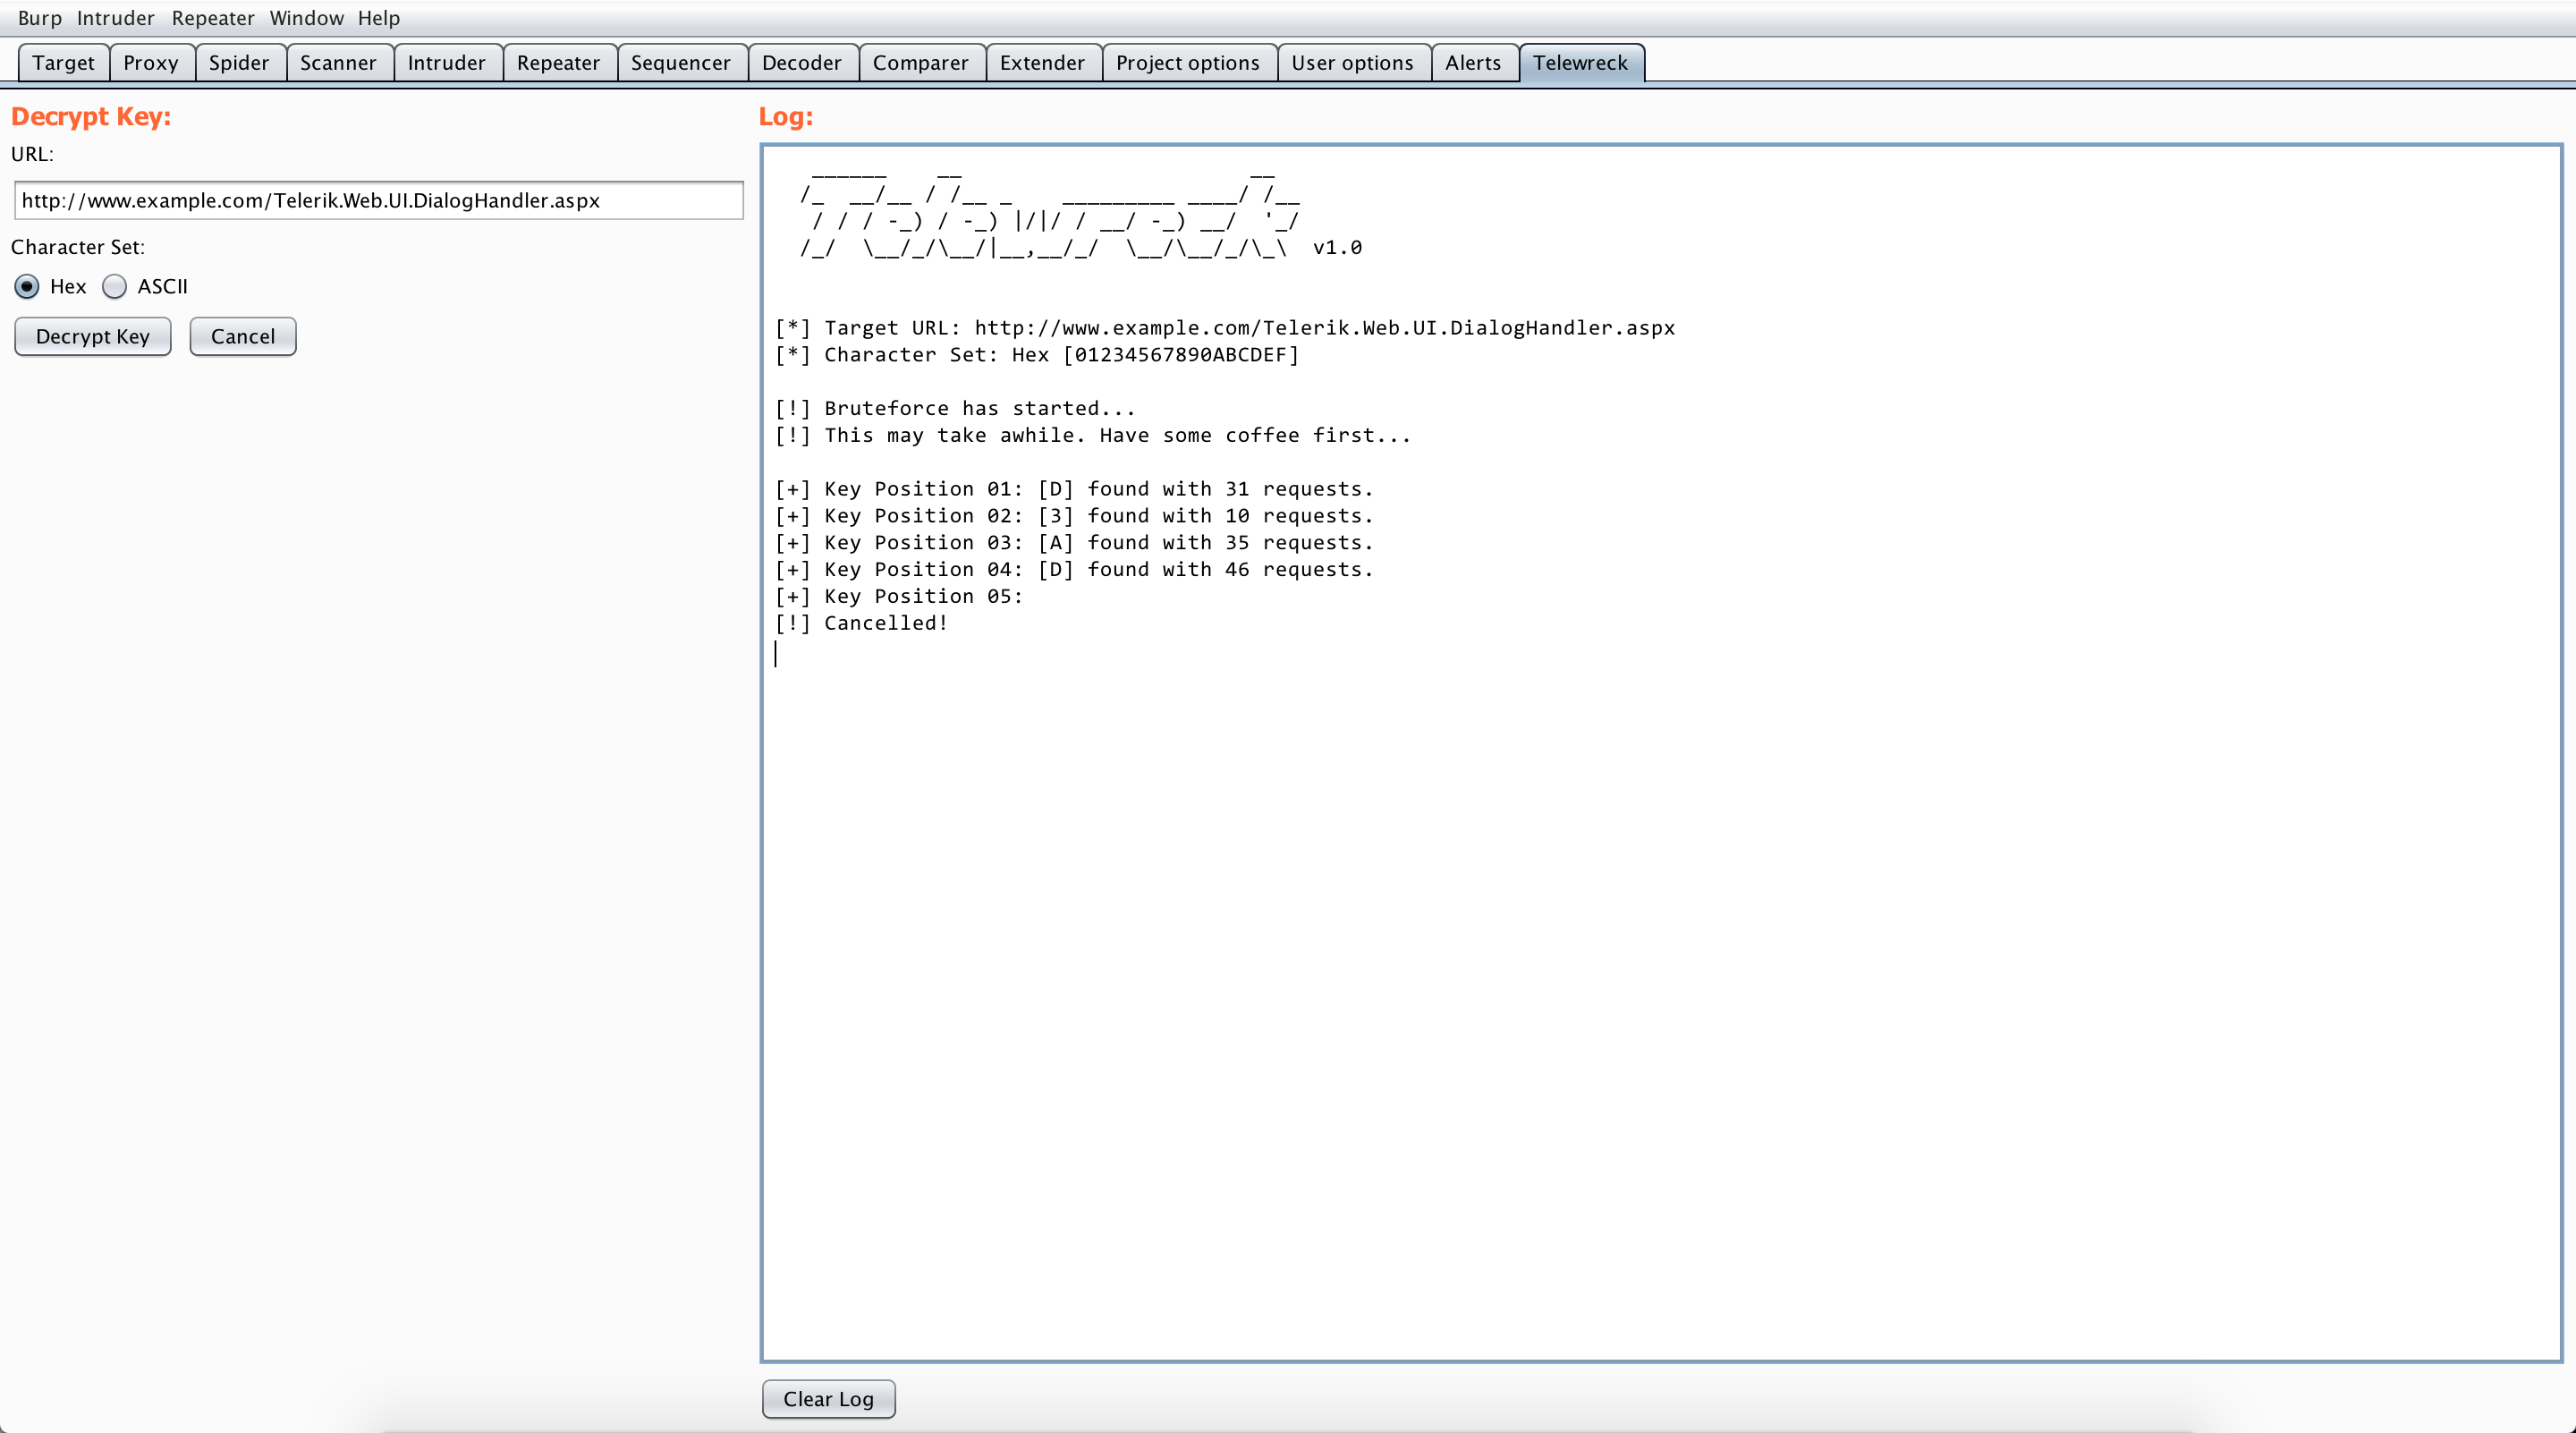
Tab Telewreck

Installazione

  1. Scarica telewreck.py sulla tua macchina.
  2. Installa il modulo requests di Python usando sudo pip install requests.
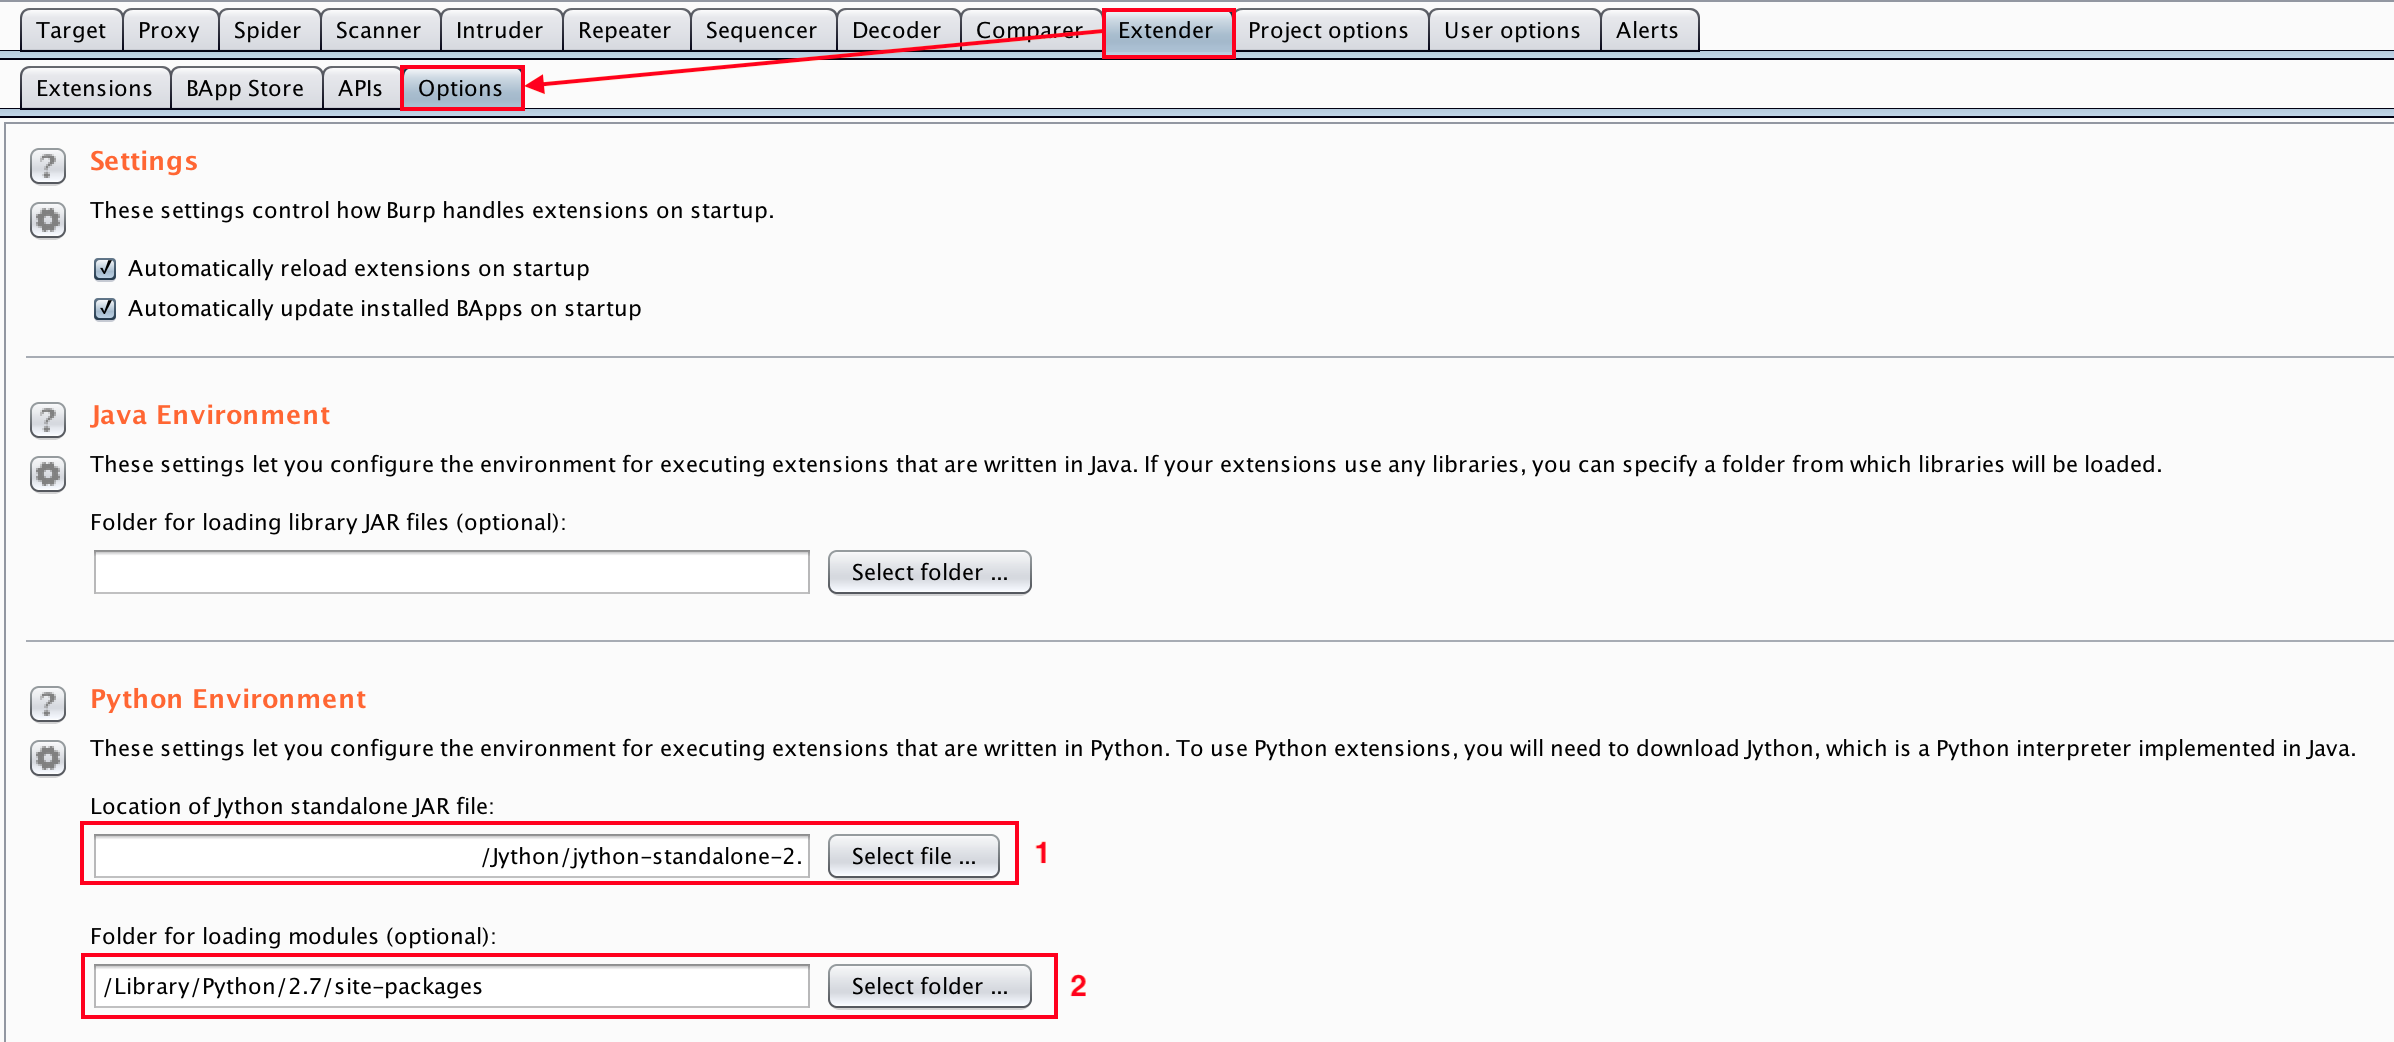
  3. In Burp, vai alla scheda Extender > Options. Quindi, nella sezione Python Environment, individua il file jython-standalone-2.7.0.jar (1) e la directory in cui si trova il modulo requests di Python (2). Scheda Burp
  4. Vai alla scheda Extender > Extensions, poi clicca sul pulsante Add. Nella nuova finestra, cerca il percorso di telewreck.py e clicca sul pulsante Next. Carica Telewreck
  5. Se non ci sono errori, la scheda Telewreck apparirà in Burp. Caricamento Riuscito

Note

  1. Questa estensione richiede il modulo requests di Python. Esegui pip install requests per installarlo.
  2. L'area di testo sotto la scheda Telewreck non funge da console. Quindi, gli output di stdout e stderr non possono essere visualizzati lì. Tuttavia, puoi vederli nelle sezioni Output ed Errors della scheda Extender.
  3. Prima di avviare un'altra forzatura bruta, annulla prima il processo corrente facendo clic sul pulsante Cancel.
  4. Se la chiave non può essere forzata, probabilmente la chiave è stata impostata in modo sicuro e/o l'applicazione non utilizza un'installazione predefinita di Telerik.
  5. Se la chiave non può essere forzata e/o ci sono problemi, è consigliabile tornare al tool exploit originale.

Da Fare

  1. Individuare Telerik.Web.UI.DialogHandler.aspx


PS: Questa è la mia prima volta che sviluppo un tool, quindi scusate per lo stile di codifica scadente. Sentitevi liberi di contribuire e migliorare lo sviluppo di questo tool.

Disclaimer: Questo tool è stato creato solo a scopo educativo.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →