Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/brandonperezlara/cve-2025-67223
Analisi delle VulnerabilitàExploitEsfiltrazione DatiRaccolta InformazioniSicurezza WebPenetration Testing
GitHubbrandonperezlara/cve-2025-67223

CVE-2025-67223

Vedi Repository
406 mesi faNon ancora revisionato

Informazioni

Questa vulnerabilità consente a un attaccante remoto, senza alcuna autenticazione, di accedere direttamente ai ticket di supporto, ai casi interni e a tutti i loro allegati riservati. Iterando e scaricando automaticamente i record di Aranda, le informazioni sensibili vengono esposte a un'esfiltrazione massiva.

Condividi

CVE-2025-67223: Controllo d'Accesso Errato e Divulgazione di Informazioni in Aranda Service Desk

CVE ID: CVE-2025-67223
Prodotto Affetto: Aranda Service Desk (modulo Aranda File Server - AFS)
Versioni Affette: < 8.3.12
Autore: Brandon Perez Lara


🚨 Panoramica

È stata identificata una vulnerabilità critica nel modulo di gestione dei file (Aranda File Server) di Aranda Service Desk. Il sistema memorizza i log delle attività giornaliere con nomi prevedibili (ad esempio, YYYYMMDD.log) in una directory pubblica (/AFS/logs/) senza alcuna restrizione di accesso.

Il livello di rischio di questa vulnerabilità è critico: Questa falla consente a un attaccante remoto non autenticato di iterare e scaricare sistematicamente i log di Aranda in modo automatizzato. Il problema principale è che questi file di log espongono i percorsi virtuali di tutti i file caricati sul sistema, concedendo all'attaccante la capacità di visualizzare e sottrarre indiscriminatamente ticket di supporto, casi interni riservati di Aranda e tutti gli allegati sensibili associati.

🛠️ Prova di Concerto (PoC)

La catena di sfruttamento consiste nell'identificare i log esposti, estrarre i percorsi dei file interni e accedere direttamente ai file sensibili.

1 - Accesso ai Log: Viene effettuata una semplice richiesta HTTP alla directory /AFS/logs/ che fa riferimento alla data corrente o passata (ad esempio 20251201.log). 2026-04-29_10h43_47

2 - Estrazione del Percorso (Divulgazione di Informazioni): Quando il log viene scaricato, vengono esposti percorsi relativi come: SERVICE DESK FILE UPLOADED ServiceCalls\365763\description...html. Inoltre, i messaggi di errore nel log rivelano percorsi assoluti del server (ad esempio D:\inetpub\wwwroot\...).

2026-04-27_20h32_40

3 - Accesso Diretto (Controllo d'Accesso Interrotto): Poiché il sistema non convalida la sessione dell'utente per queste risorse statiche, l'attaccante deve solo concatenare il percorso estratto con l'URL di base (ad esempio /AFS/ServiceDesk/ServiceCalls/...) per accedere al file.

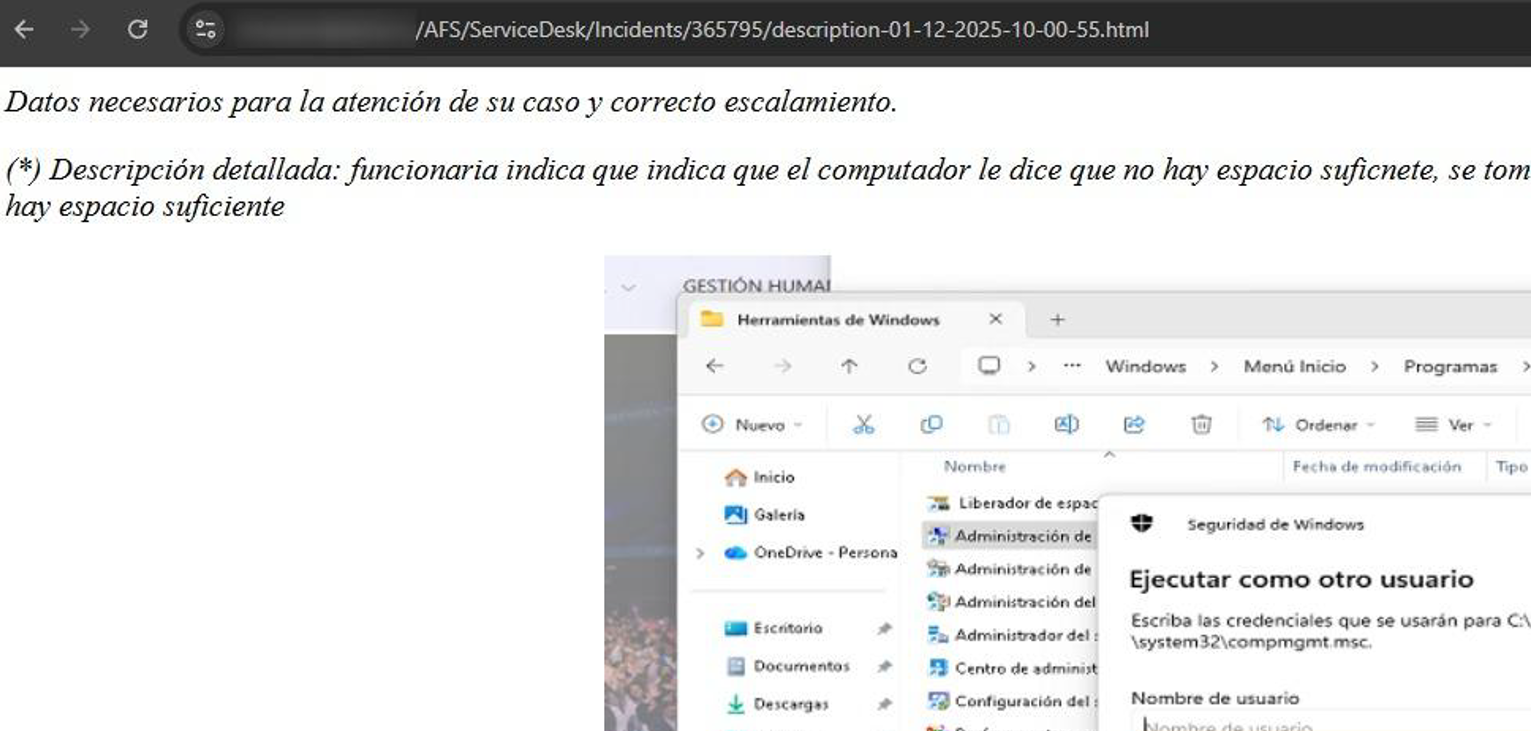
2026-04-27_20h33_32 2026-04-27_20h33_49

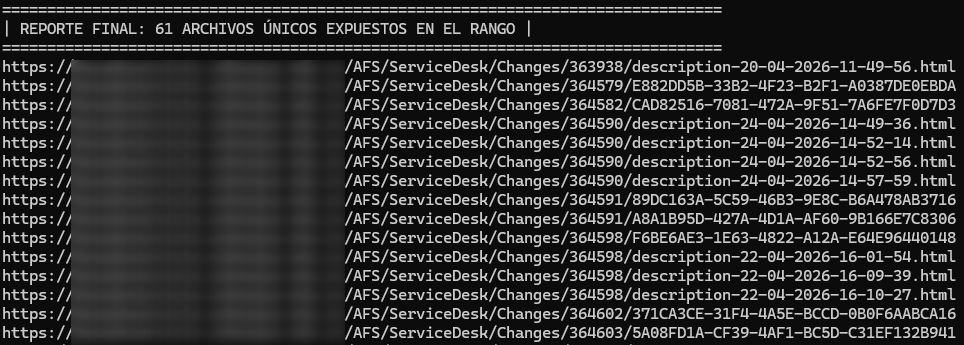
Esfiltrazione: Utilizzando questo metodo, è possibile scaricare descrizioni HTML dei ticket, nonché allegati sensibili come PDF, file ZIP, immagini o script SQL.

Script CVE-2025-67223.py: 2026-04-27_20h38_50
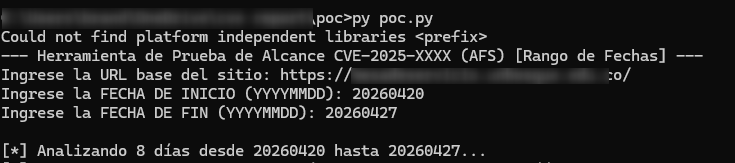
2026-04-27_20h40_27

Impatto

Questa vulnerabilità consente a terze parti di esfiltrare silenziosamente:

  • PII: Nomi, numeri di telefono e indirizzi email degli utenti che segnalano gli incidenti.
  • Segreti Aziendali: Descrizioni dettagliate degli incidenti e ogni tipo di documento riservato allegato.
  • Infrastruttura: Conoscenza della struttura delle directory interne del server.

Rimedi

  • Aranda Software ha rilasciato una patch per risolvere il problema. Le principali raccomandazioni implementate sono:

  • Aggiornare Aranda Service Desk alla versione 8.3.12 o superiore.

  • Limitare l'accesso ai log spostandoli al di fuori della web root (wwwroot).

  • Imporre una convalida obbligatoria della sessione per accedere alle directory /ServiceDesk/ServiceCalls/ e /Incidents/.

  • Disabilitare l'Elenco Directory sul server web IIS.

La cybersecurity è uno sforzo collaborativo. Desidero ringraziare i team di sviluppo e sicurezza coinvolti per la loro risposta a questo report. Mantieni i tuoi sistemi aggiornati. 💻🔒

Riferimenti Ufficiali

  • Record CVE: https://www.cve.org/CVERecord?id=CVE-2025-67223
  • Note di Rilascio di Aranda Software: https://docs.arandasoft.com/at-v8-release-notes/en/pages/release_pdf/file_server.html
  • Informazioni sul Prodotto: https://arandasoft.com/en/productos/aranda-service-management/
  • https://www.linkedin.com/in/brandonperezlara/

#Cybersecurity #Pentesting #CVE #Vulnerability #Infosec #EthicalHacking #BugBounty

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →